
js逆向 万博体育登录
郑重声明
- 郑重声明:本项目的所有代码和相关文章, 仅用于经验技术交流分享,禁止将相关技术应用到不正当途径,因为滥用技术产生的风险与本人无关。
1、进入万博登陆页面,输入错误的账号和密码,进行抓包分析

接口1:
- url:https://cn.fawmx.com/service/verifycode?x=0.7889
- 请求方式:get
- 查询参数:x=Math.random()
- 响应:验证码图片
接口2:
- url:https://cn.fawmx.com/service/vpkey
- 请求方式:get
- 响应:
{
     "exponent":"AQAB","modulus":"ALk9dqw5X2JguUTJbSpaDckwAmcePQXhGb3W+0wJD/5Y35Ad8LVpqLtkg7jb8qhLVyGKTvH0GMXsj/NiSISnDCqJwtL4IxM8GIY4JUu/BeRwoQ6/EufYFCE3S7PupEaHXBi6Kq4knpBnWy012tVOr4Ag9pUElsN2Joq8Foj6xxrZ"}
讯享网
接口3:
- url:https://cn.fawmx.com/ee/loginverification
- 请求方式:post
- 请求体:
讯享网
eeblackbox: 0002MDAwN0xTVE9LRU4wMDI0ZTM2MDFiNzctZjk3Ni00YWZkLTl...... info: ssgdfgefs p: fkey: 0 - 响应:
{
     "success":true,"response":"4bc92RfvwhK5NndYk7MGAUY8SIZ\/vdywgTzbqcONFR9nrZVGgYum7yqrPqaYe648ruOKRRZeyT+Dv5xwijVtqs2O7jutYKCzS+4\/Y+VYKM\/tsh+os\/qSX0d4|||","msg":""}
接口4:
- url:https://cn.fawmx.com/kz/member/loginAdvance?r=0.
- 请求方式:post
- 查询参数:r=Math.random()
- 请求体:
讯享网
loginpwd: MaVdHe0mUbcIJvdBqsMaYmE..... // 加密后的密码,需激活成功教程 loginame: ssgdfgefs // 用户名 verifycode: asdf // 验证码 fkey: 4bc92RfvwhK5NndYk7MGA...... // 接口3返回的,需激活成功教程 captchaMethod: 0 captchaToken: loginMethod: 0 - 响应体:
{
     "c":1002,"m":"user doesn't exists","d":null}
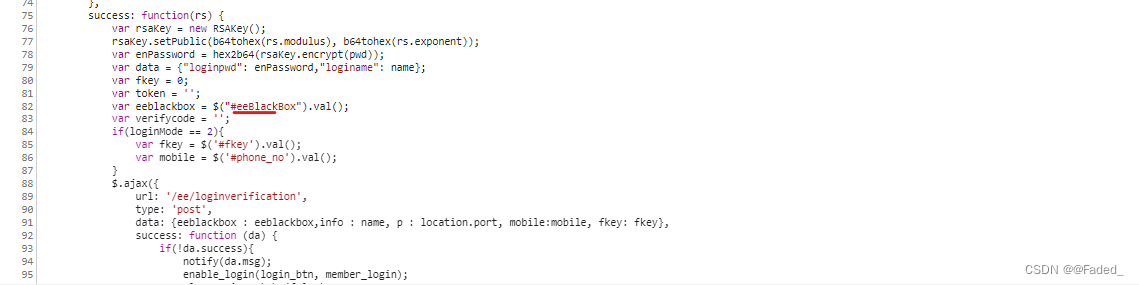
很明显,接口4是登陆接口,需要激活成功教程它,通过搜索 loginpwd 定位参数位置,并调试。
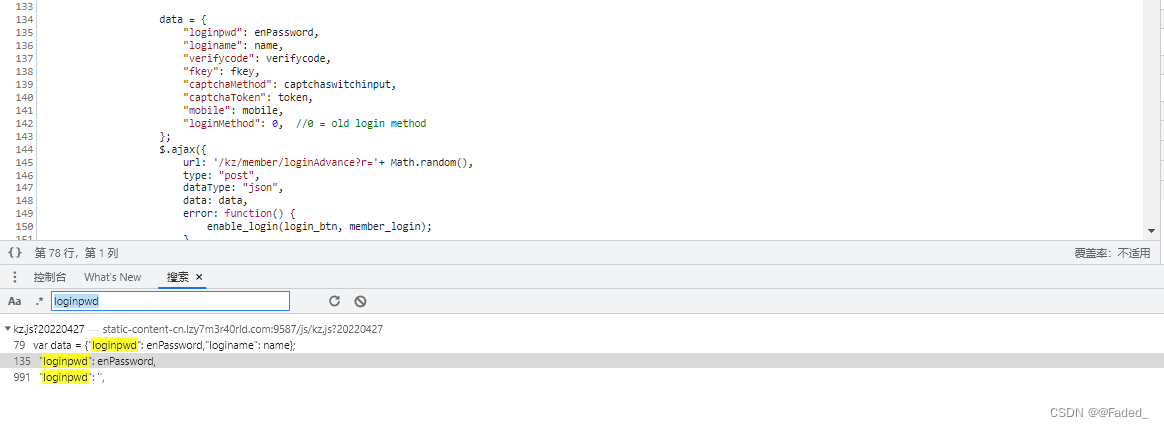
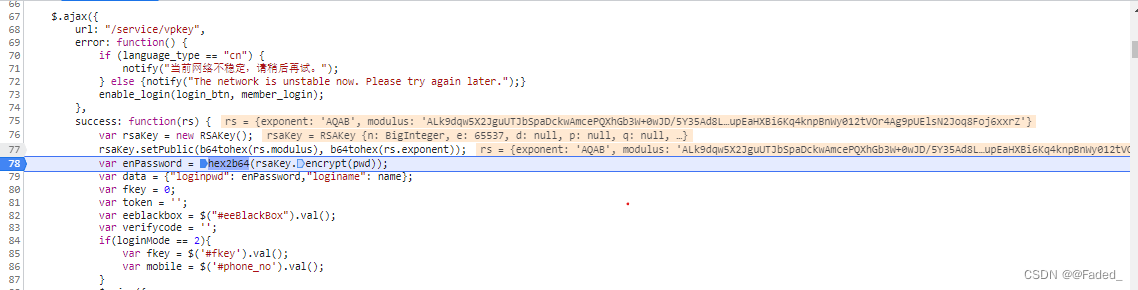
注意看rs就是接口2返回的,pwd就是密码,RSAKey则是rsa非对称加密。
RSAKey对象来自将rsa.js文件。
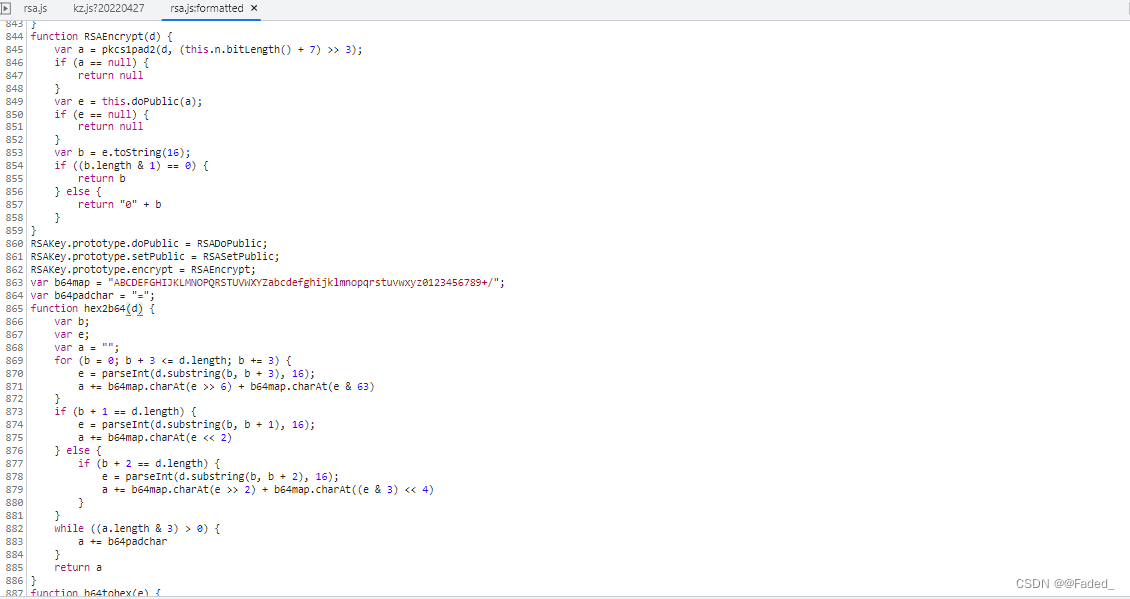
将此文件和关键代码复制到本地,并简单补一下环境,就能成功运行。
讯享网navigator = {
   }; window= global; navigator.appName = 'Netscape'; window.crypto = require('crypto'); ......// rsa.js文件代码省略 function start(rs,pwd) {
    let rsaKey = new RSAKey(); rsaKey.setPublic(b64tohex(rs.modulus), b64tohex(rs.exponent)); return hex2b64(rsaKey.encrypt(pwd)); };
接下来需要激活成功教程 fkey 参数,fkey参数由接口3返回,首先搜索eeblackbox
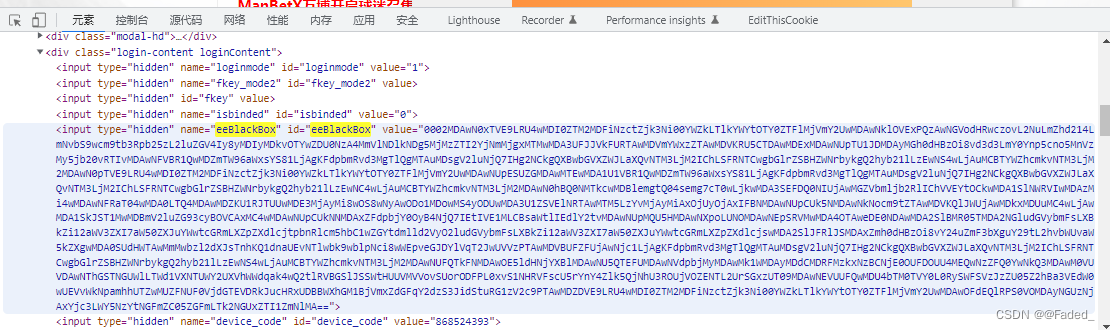
在元素中继续搜索,这里其实是一个坑,eeblackbox并不是静态的,我也是使用requests库请求后才知道的
继续在元素中搜索eeblackbox,定位到关键位置
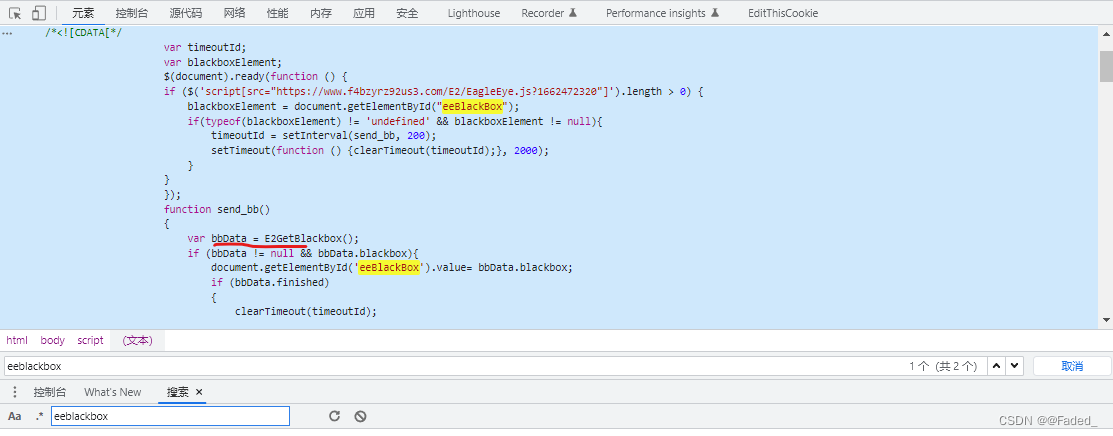
通过E2GetBlackbox函数进入关键文件EagleEye.js
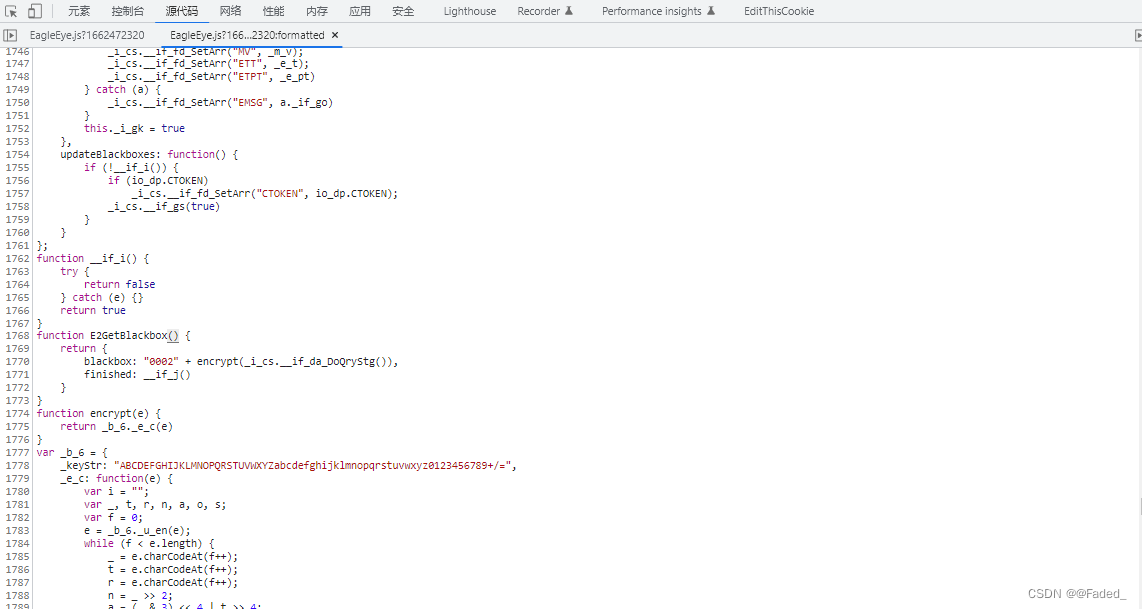
通过调试EagleEye.js,发现这个文件会收集浏览器上的一些基本指纹(plugins, userAgent, platform…)和EagleEye.js文件中的一些字符串(这些字符串是动态的),加密生成eeblackbox。
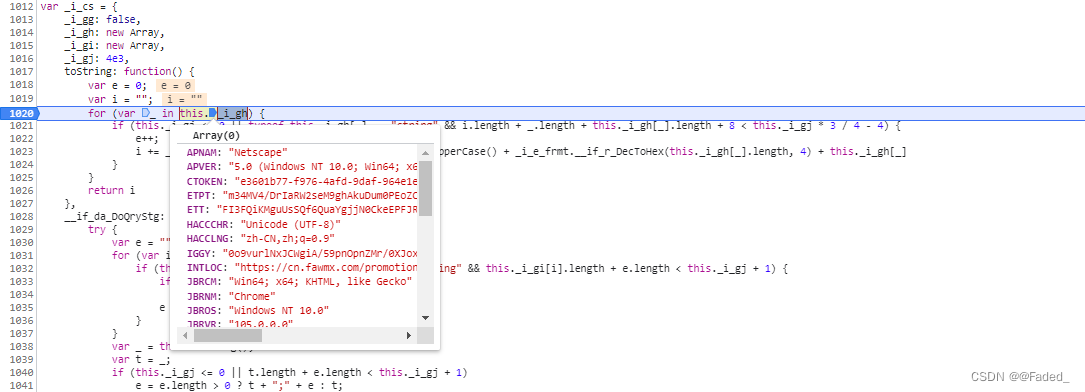
如果把此文件复制到本地,进行补环境的话,则耗费时间精力过大,最好的解决方法是扣代码,将关键代码扣取到本地,魔改魔改,就能成功获取eeblackbox参数。
var _i_e_frmt = {
   ......}; var _b_6 = {
   ......}; var _i_cs = {
   ......}; function encrypt(e) ......; function E2GetBlackbox() ......; function start(_i_gh) {
    _i_cs._i_gh = _i_gh; return E2GetBlackbox(); }
得到eeblackbox参数后,携带eeblackbox请求接口3,就能获取fkey参数。
版权声明:本文内容由互联网用户自发贡献,该文观点仅代表作者本人。本站仅提供信息存储空间服务,不拥有所有权,不承担相关法律责任。如发现本站有涉嫌侵权/违法违规的内容,请联系我们,一经查实,本站将立刻删除。
如需转载请保留出处:https://51itzy.com/kjqy/77628.html