
MS14-068
MS14-068是微软2014年11月19日发布的补丁(KB)中修复的一个漏洞,这是一个域内权限提升漏洞,允许攻击者在仅有一个普通域账号的情况下提升为域管理员,危害极大!
漏洞复现
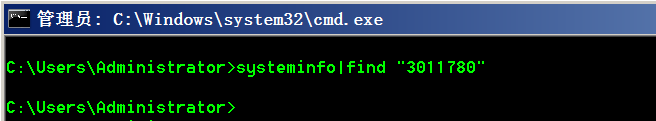
MS14-068编号CVE-2014-6324,补丁为,如果自检可在域控制器上使用命令检测。
systeminfo |find ""讯享网
如下,为空说明该服务器存在MS14-068漏洞。
存在如下拓扑图:
域用户hack在域成员主机A上登录过,我们已经获得了域成员主机A的管理员权限, 并且通过mimikatz得到了域用户hack的用户名,密码,SID等值。域控存在MS14-068漏洞,现在我们想通过MS14-068漏洞访问域控。
版权声明:本文内容由互联网用户自发贡献,该文观点仅代表作者本人。本站仅提供信息存储空间服务,不拥有所有权,不承担相关法律责任。如发现本站有涉嫌侵权/违法违规的内容,请联系我们,一经查实,本站将立刻删除。
如需转载请保留出处:https://51itzy.com/kjqy/81482.html