
还有兄弟不知道网络安全面试可以提前刷题吗?费时一周整理的160+网络安全面试题,金九银十,做网络安全面试里的显眼包!
王岚嵚工程师面试题(附答案),只能帮兄弟们到这儿了!如果你能答对70%,找一个安全工作,问题不大。
对于有1-3年工作经验,想要跳槽的朋友来说,也是很好的温习资料!
【完整版领取方式在文末!!】
93道网络安全面试题
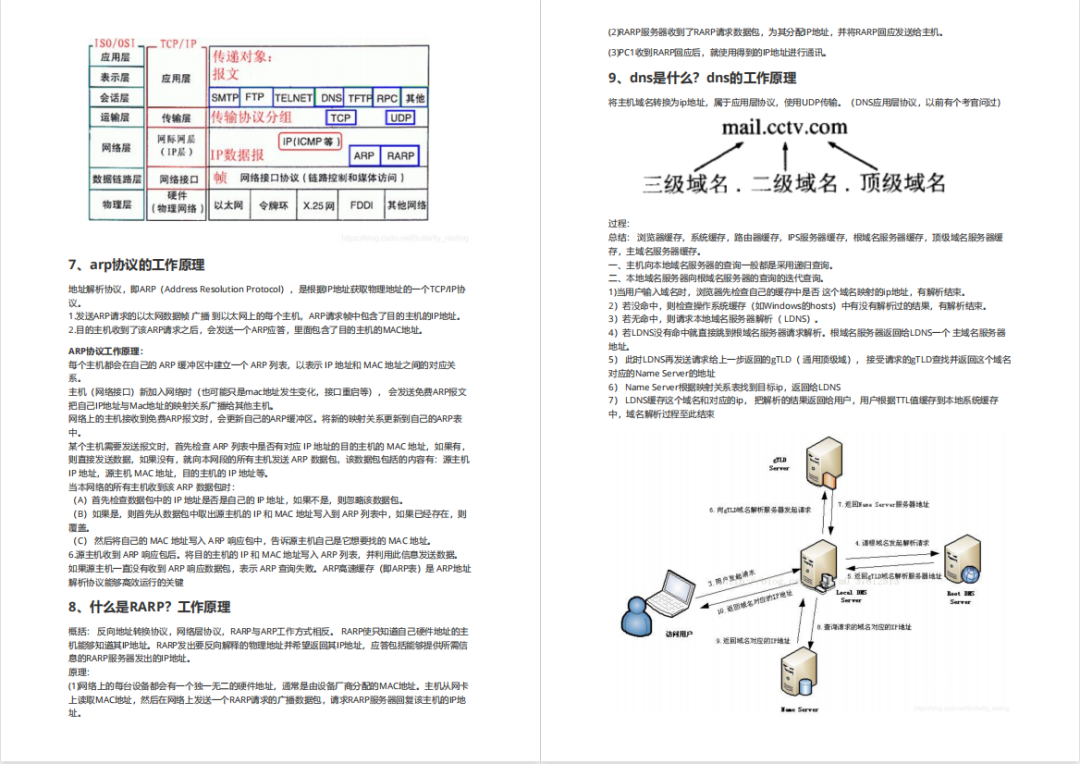
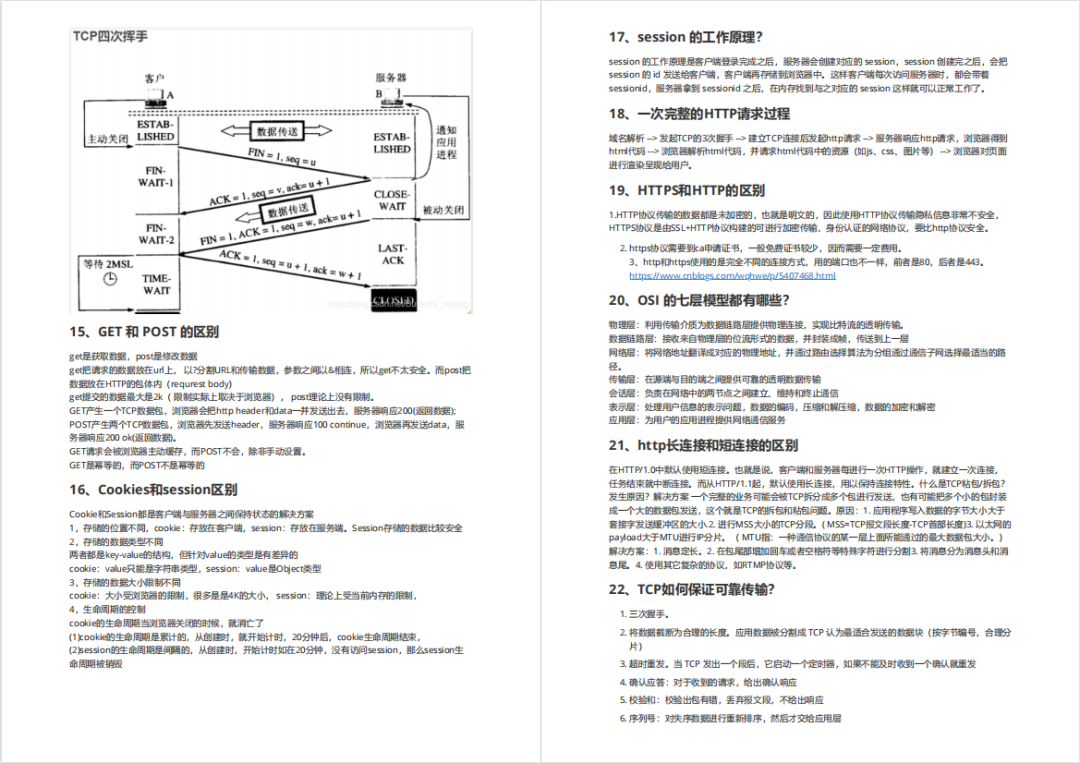
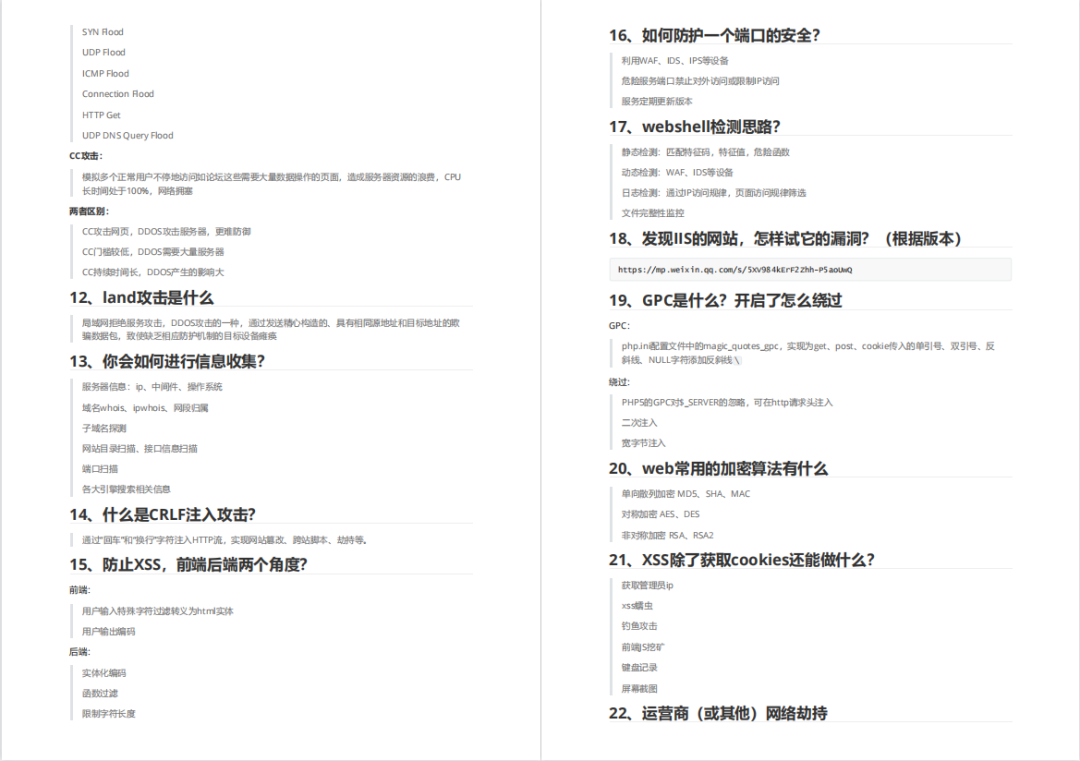
内容实在太多,不一一截图了
黑客学习资源推荐
最后给大家分享一份全套的网络安全学习资料,给那些想学习 网络安全的小伙伴们一点帮助!
对于从来没有接触过网络安全的同学,我们帮你准备了详细的学习成长路线图。可以说是最科学最系统的学习路线,大家跟着这个大的方向学习准没问题。
1️⃣零基础入门
① 学习路线
对于从来没有接触过网络安全的同学,我们帮你准备了详细的学习成长路线图。可以说是最科学最系统的学习路线,大家跟着这个大的方向学习准没问题。
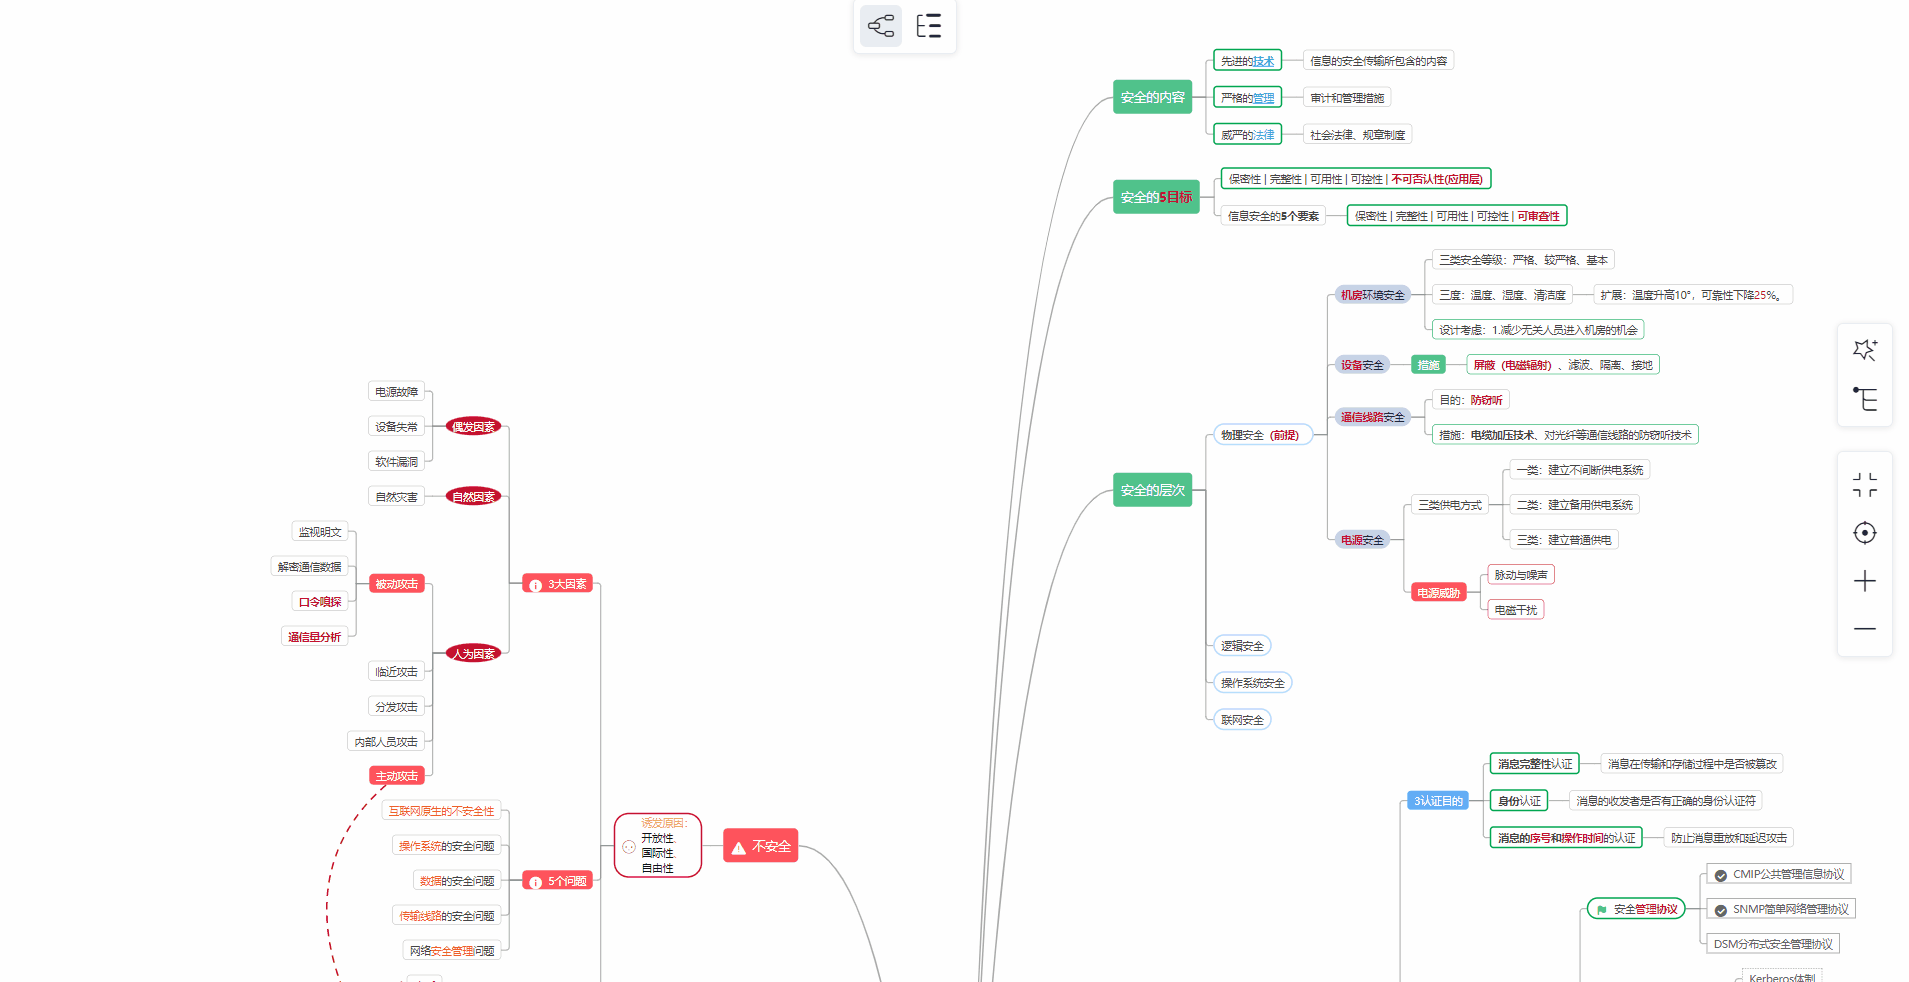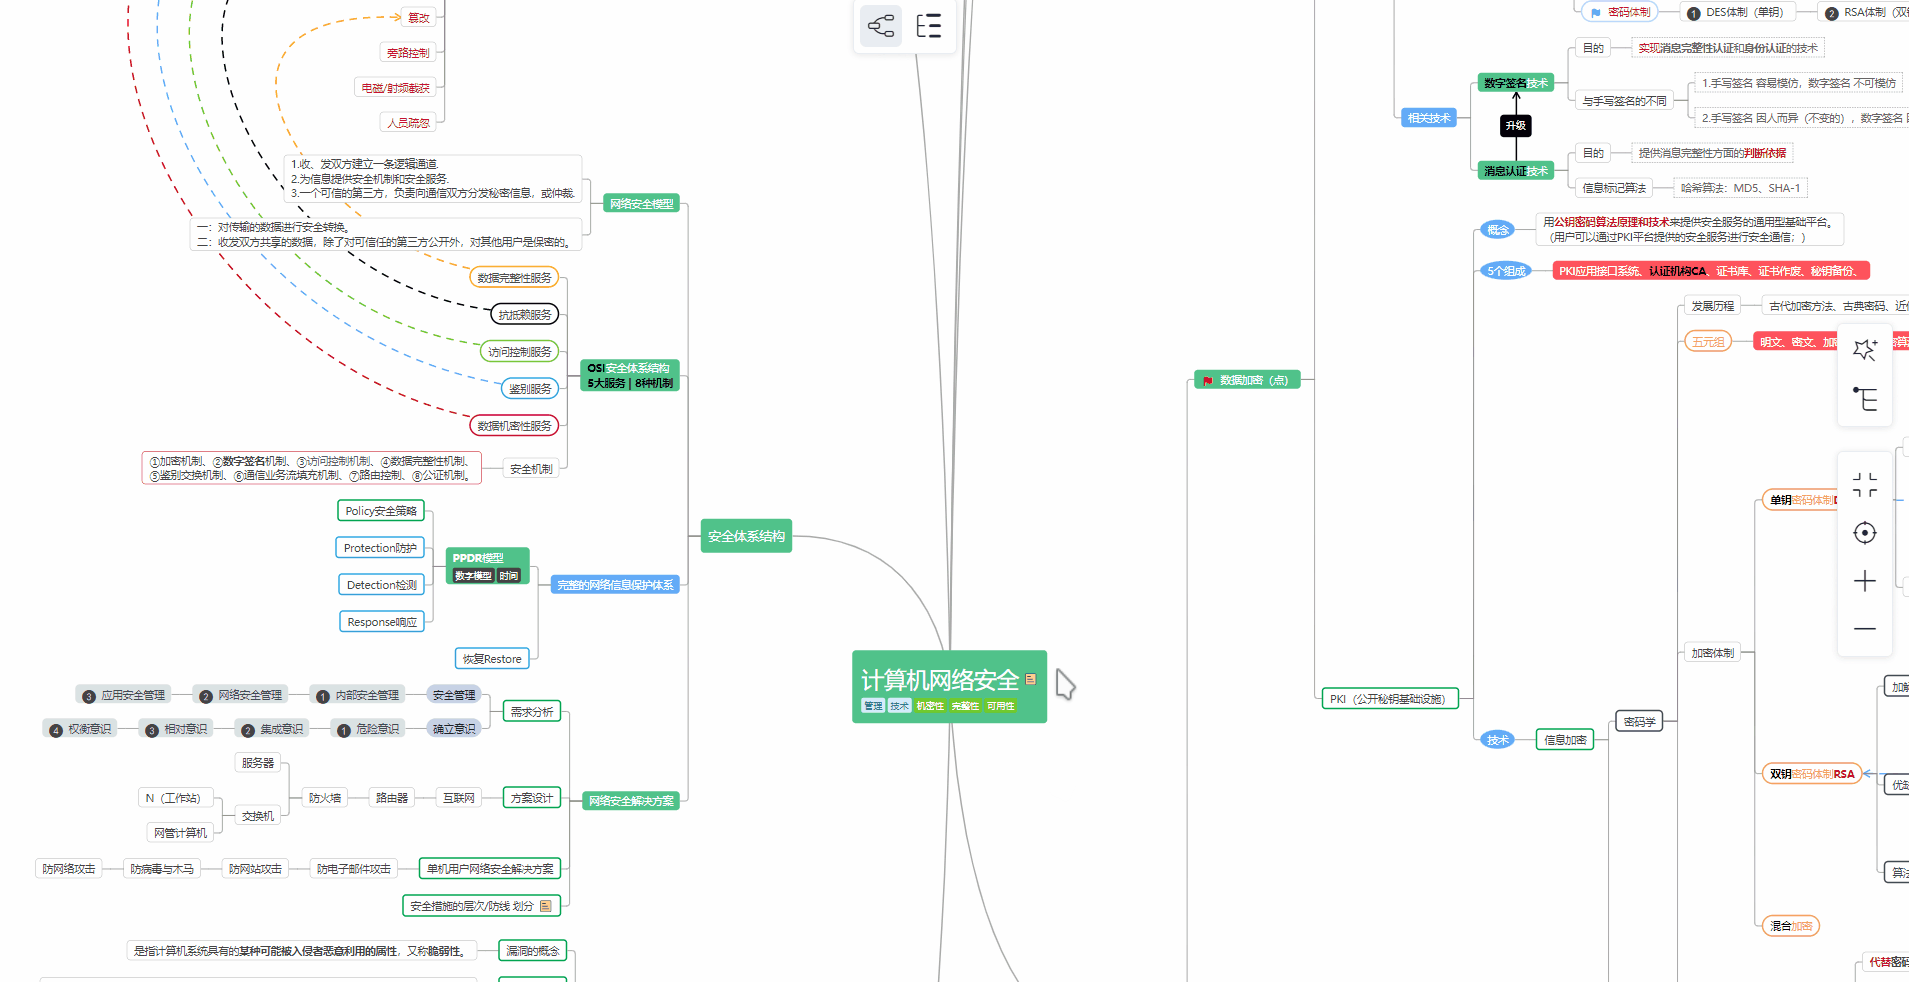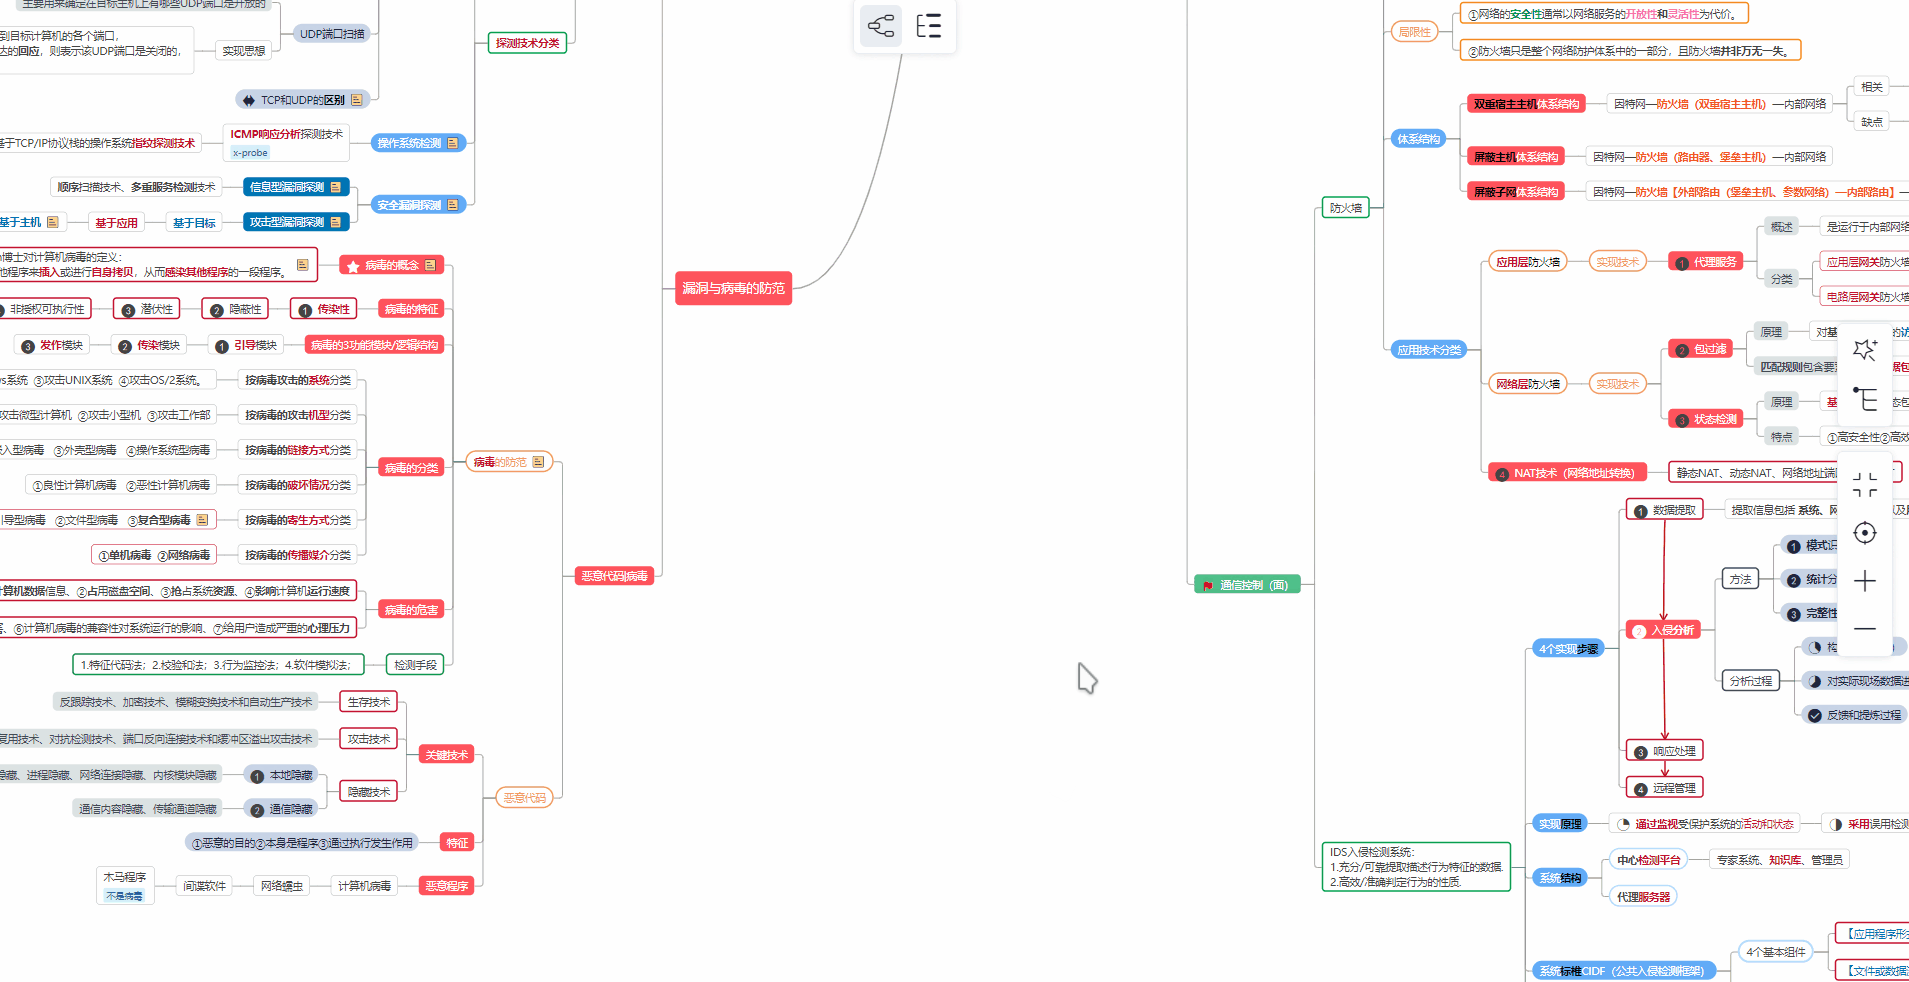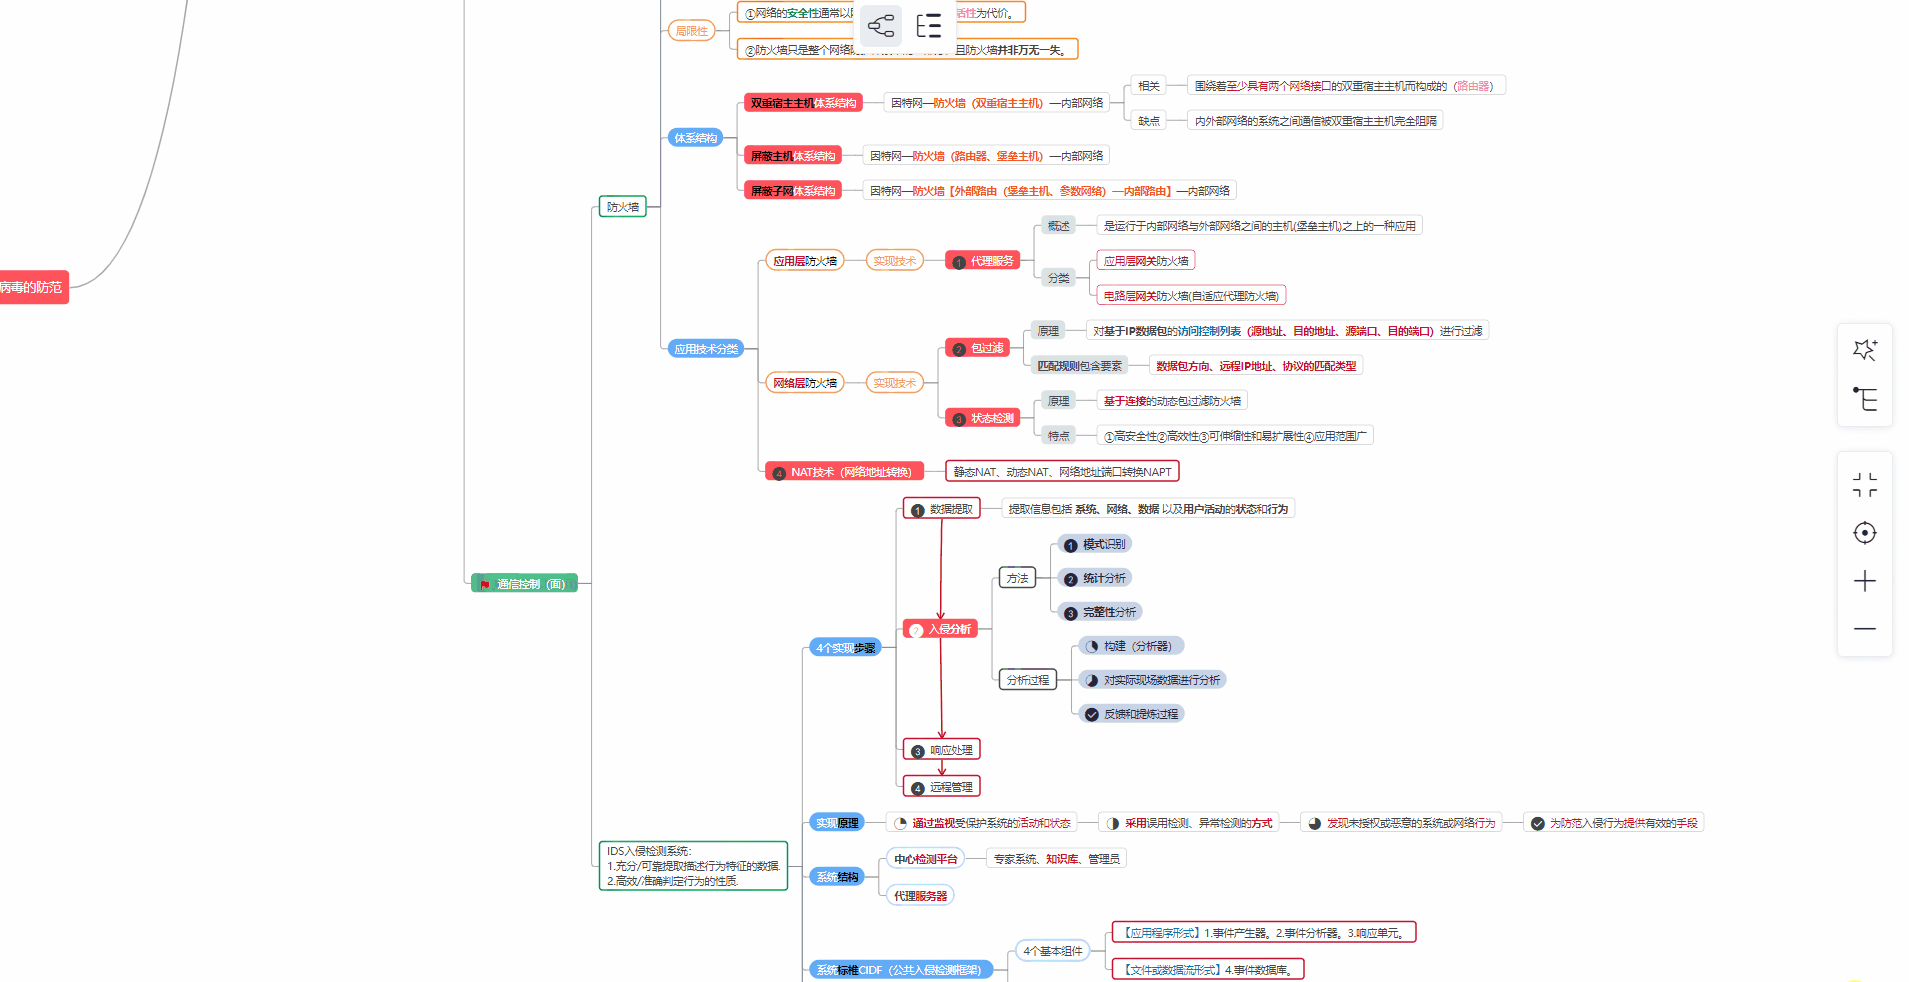
② 路线对应学习视频
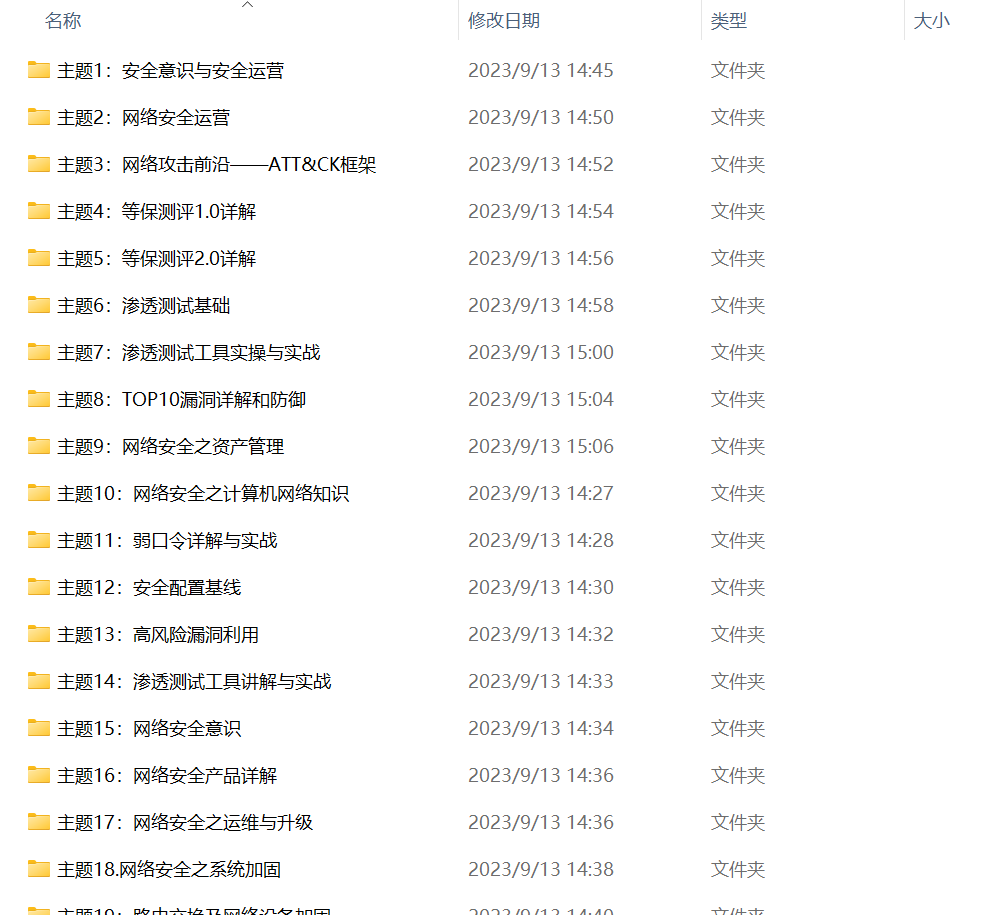
同时每个成长路线对应的板块都有配套的视频提供:
网上学习资料一大堆,但如果学到的知识不成体系,遇到问题时只是浅尝辄止,不再深入研究,那么很难做到真正的技术提升。
需要这份系统化资料的朋友,可以点击这里获取
一个人可以走的很快,但一群人才能走的更远!不论你是正从事IT行业的老鸟或是对IT行业感兴趣的新人,都欢迎加入我们的的圈子(技术交流、学习资源、职场吐槽、大厂内推、面试辅导),让我们一起学习成长!
Content-Security-Policy: default-src 'self'; img-src https://\*; child-src 'none'; 讯享网
测试CSP策略的在线工具
- Google CSP Evaluator
- Mozilla Observatory
二、添加 CSP 策略
开发者可以通过下面的手段通知浏览器那些资源是安全的,可加载执行的;哪些请求应该拒绝;
- 服务器端通过设置HTTP header
Content-Security-Policy - 网页HTML文件中添加meta标签
<meta http-equiv="Content-Security-Policy" content="default-src 'self'; img-src https://*; child-src 'none';">
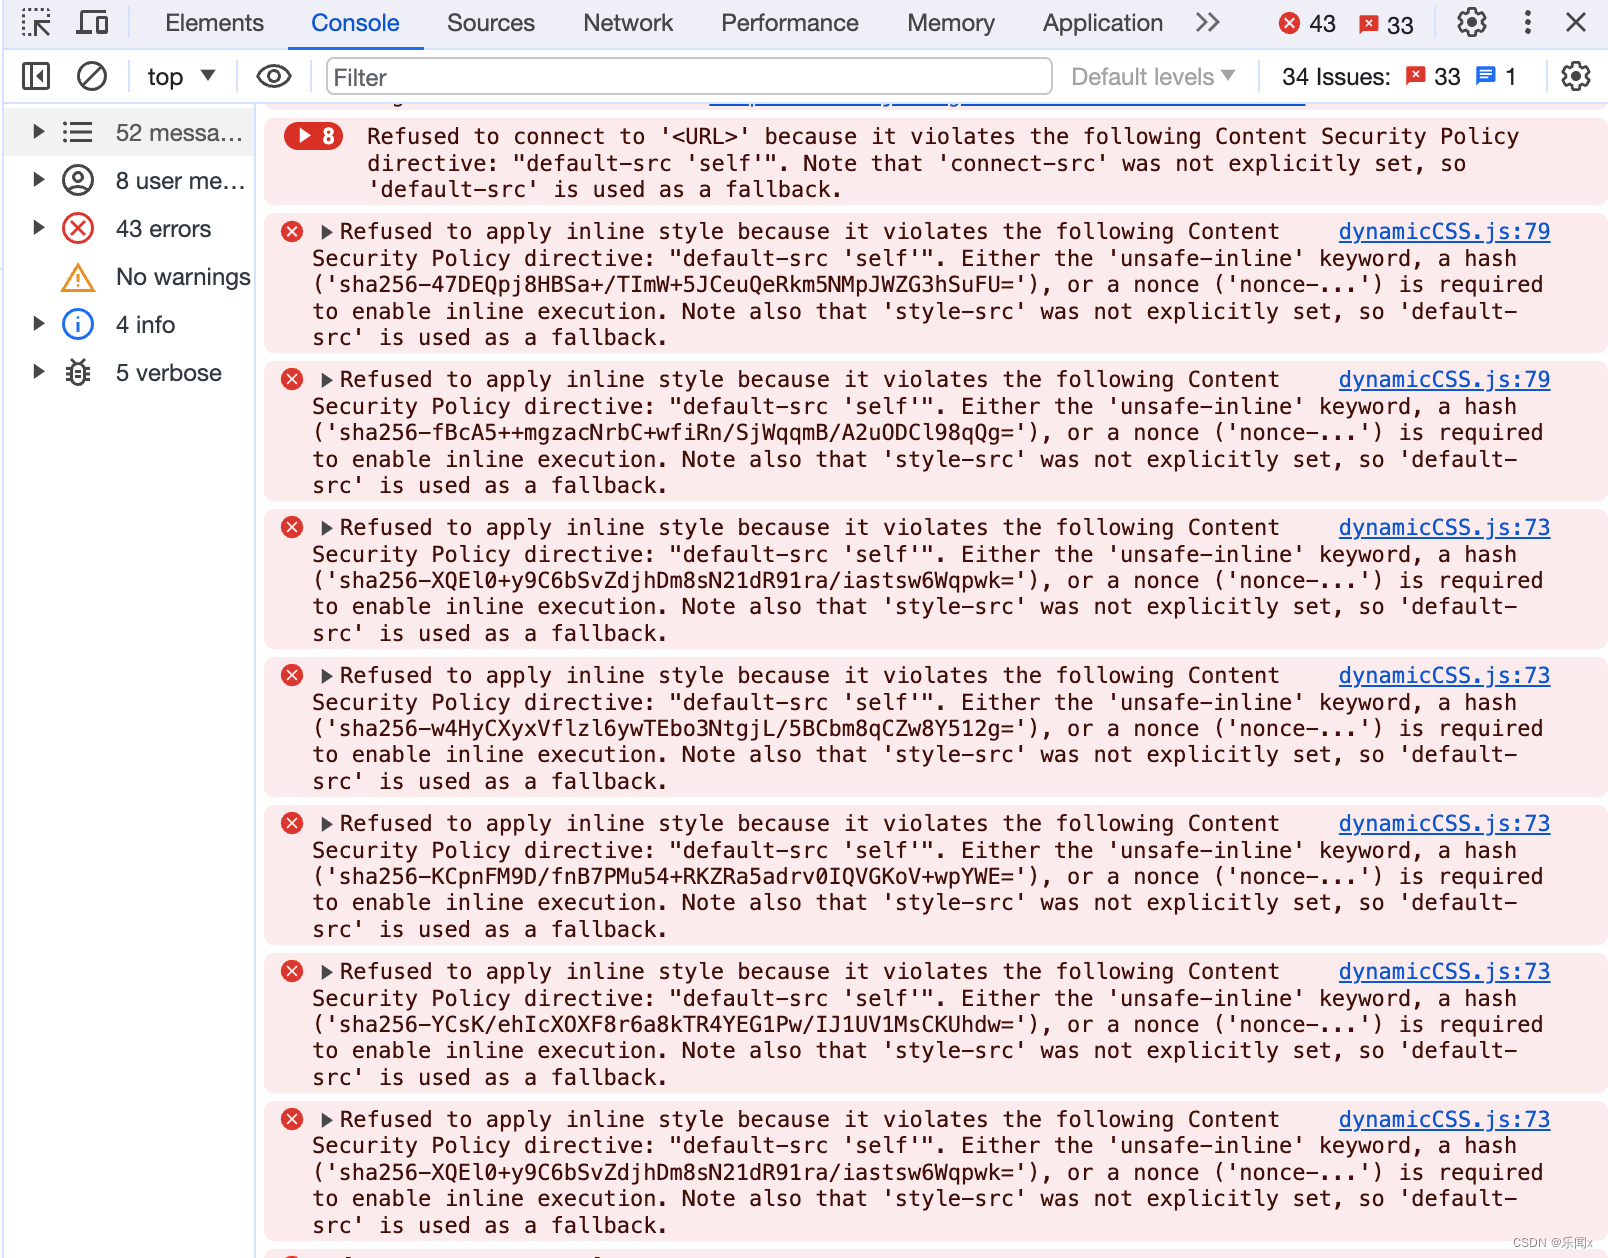
CSP 指令列表
💡 CSP 定义了一系列的指令,每个指令控制一个特定的策略。
- default-src:这是CSP的默认指令,如果没有设置其他CSP指令,那么默认指令将会用于所有的内容类型。例如,对于以下HTML代码:
Content-Security-Policy: default-src 'self'
这告诉浏览器只能从当前域名加载所有类型的内容(脚本、图片、样式等等)。
2. script-src: 定义了哪些源的脚本可以被安全地执行。例如:
Content-Security-Policy: script-src 'self' https://cdnjs.cloudflare.com
这表示只能从当前源,以及 https://cdnjs.cloudflare.com ,加载和运行脚本。
3. style-src:定义哪些源的样式可以被安全地加载和应用。例如:
Content-Security-Policy: style-src 'self' https://fonts.googleapis.com
这表示只能从当前源和https://fonts.googleapis.com,加载和应用样式。
4. img-src:定义哪些源的图像可以安全地加载。例如:
Content-Security-Policy: img-src 'self' data: https://cdn.example.net
这表示浏览器只允许加载来自当前源,data: URLs,以及 https://cdn.example.net 的图像。
5. connect-src:定义了通过脚本 (例如 Fetch API, XMLHttpRequest 或 WebSockets) 连接的源。例如:
Content-Security-Policy: connect-src 'self' https://api.example.com
6. font-src:指定了哪些源的字体可以被安全地加载。例如:
Content-Security-Policy: font-src 'self' https://fonts.gstatic.com
7. object-src:指定了,,和元素能够加载资源的源。例如:
Content-Security-Policy: object-src 'none'
这告诉浏览器不要从任何源加载插件类型的内容。
8. frame-src:指定了可以在<\frame>或<\iframe>元素中嵌入的源。例如:
Content-Security-Policy: frame-src 'self' https://example.com
9. base-uri : 限制了可以作为基础URI的URL,例如:
Content-Security-Policy: base-uri 'self'
这告诉浏览器只有当前源的URL才能作为基础URI。
**实践
⚠️ 由于CSP机制会拒绝白名单内的资源,这个行为对于稳定运行的线上项目其实是比较危险的。推荐逐步谨慎的引入 CSP。
本人从事网路安全工作12年,曾在2个大厂工作过,安全服务、售后服务、售前、攻防比赛、安全讲师、销售经理等职位都做过,对这个行业了解比较全面。
最近遍览了各种网络安全类的文章,内容参差不齐,其中不伐有大佬倾力教学,也有各种不良机构浑水摸鱼,在收到几条私信,发现大家对一套完整的系统的网络安全从学习路线到学习资料,甚至是工具有着不小的需求。
最后,我将这部分内容融会贯通成了一套282G的网络安全资料包,所有类目条理清晰,知识点层层递进,需要的小伙伴可以点击下方小卡片领取哦!下面就开始进入正题,如何从一个萌新一步一步进入网络安全行业。
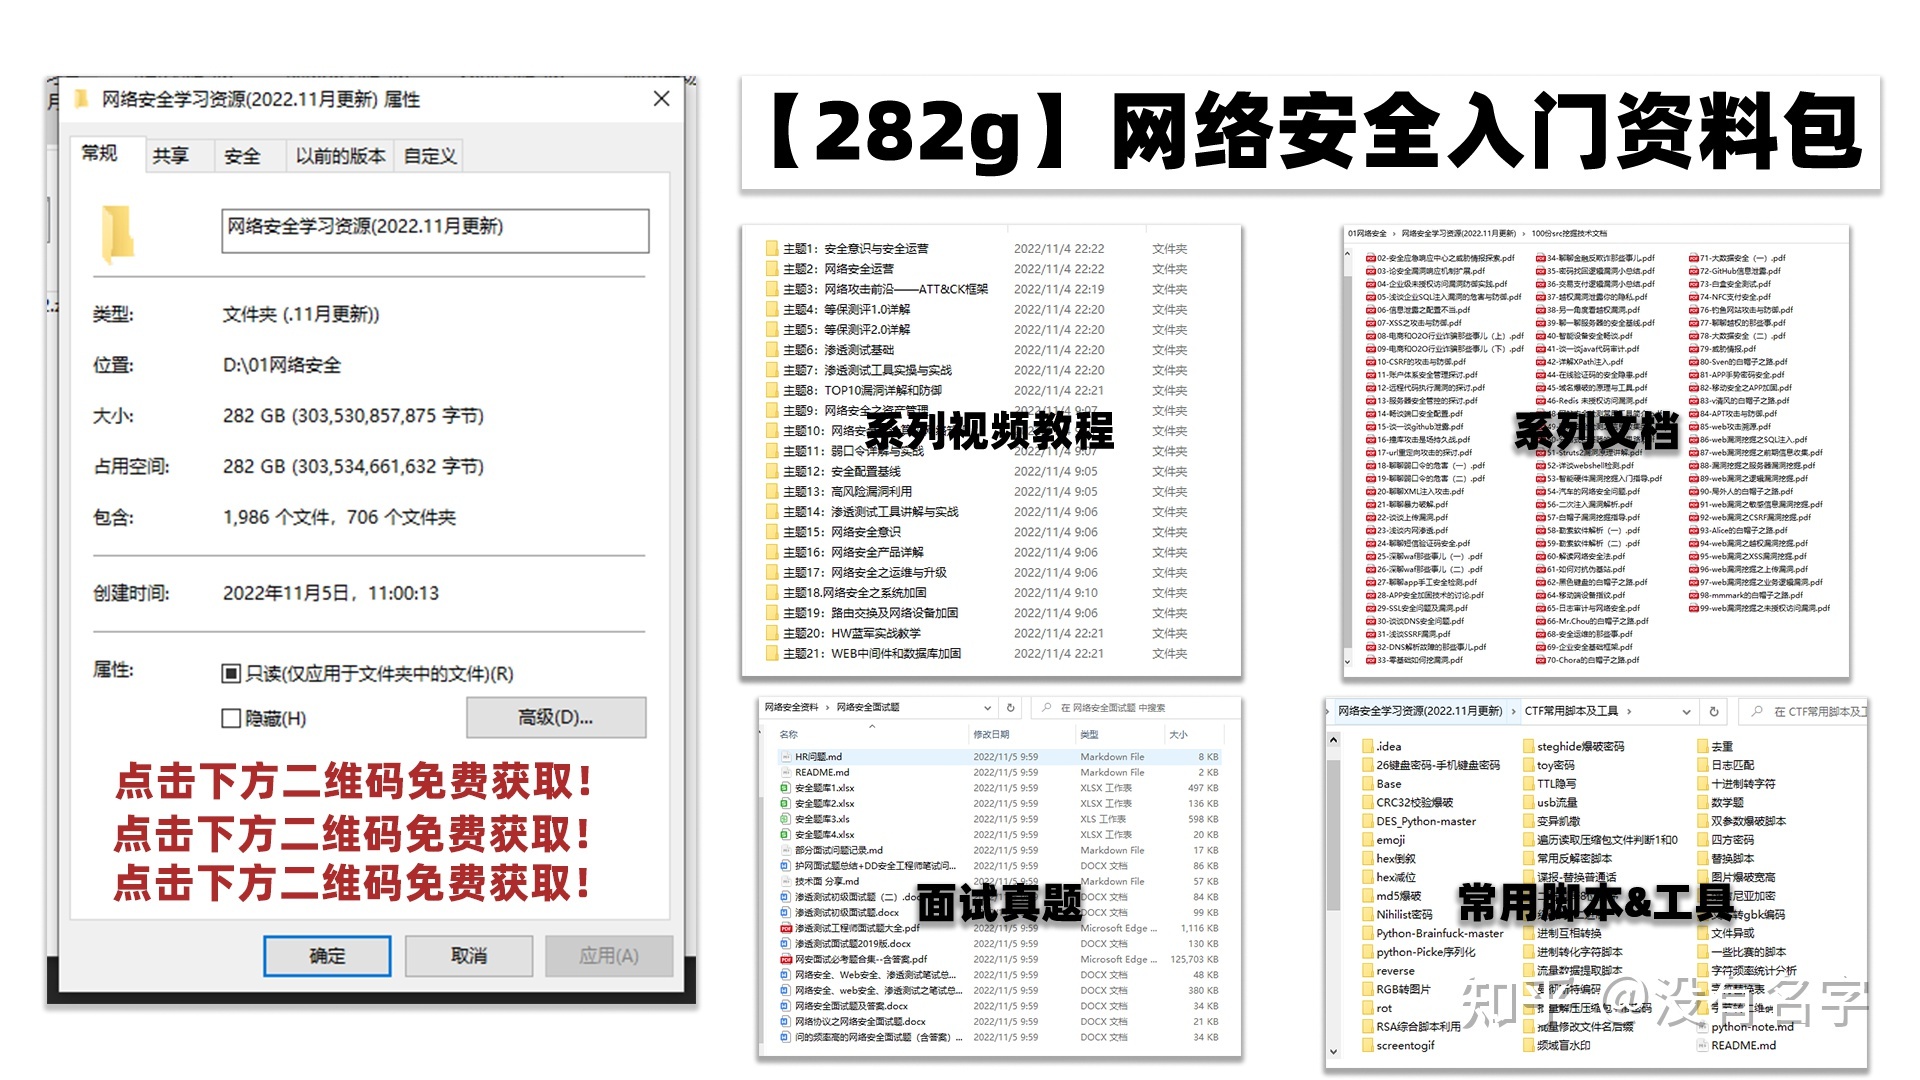
学习路线图
其中最为瞩目也是最为基础的就是网络安全学习路线图,这里我给大家分享一份打磨了3个月,已经更新到4.0版本的网络安全学习路线图。
相比起繁琐的文字,还是生动的视频教程更加适合零基础的同学们学习,这里也是整理了一份与上述学习路线一一对应的网络安全视频教程。
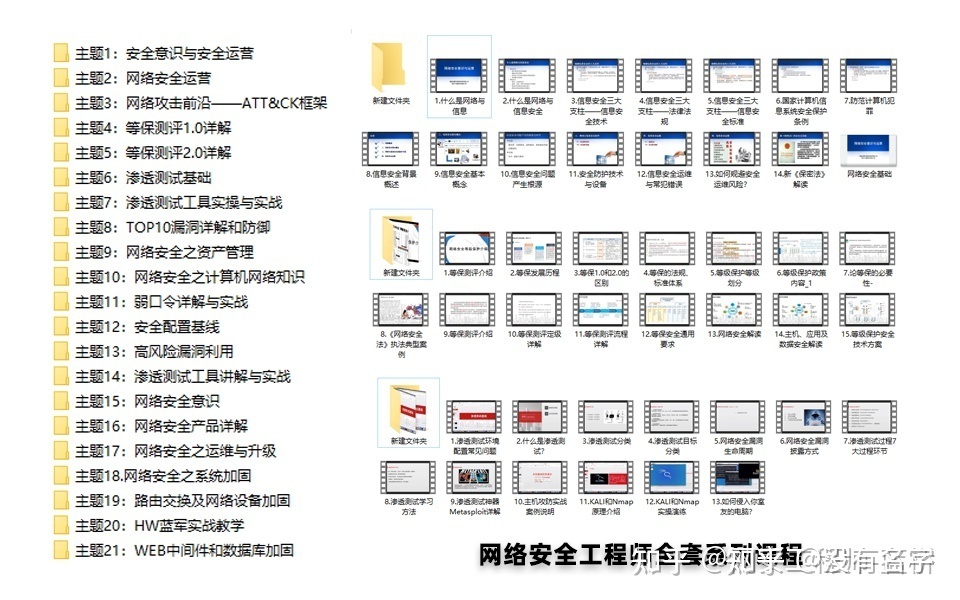
网络安全工具箱
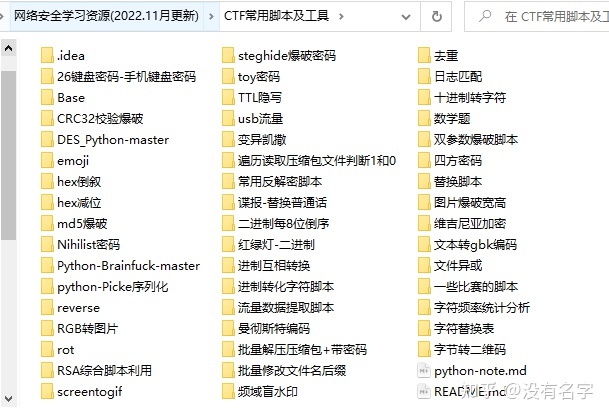
当然,当你入门之后,仅仅是视频教程已经不能满足你的需求了,你肯定需要学习各种工具的使用以及大量的实战项目,这里也分享一份我自己整理的网络安全入门工具以及使用教程和实战。
项目实战
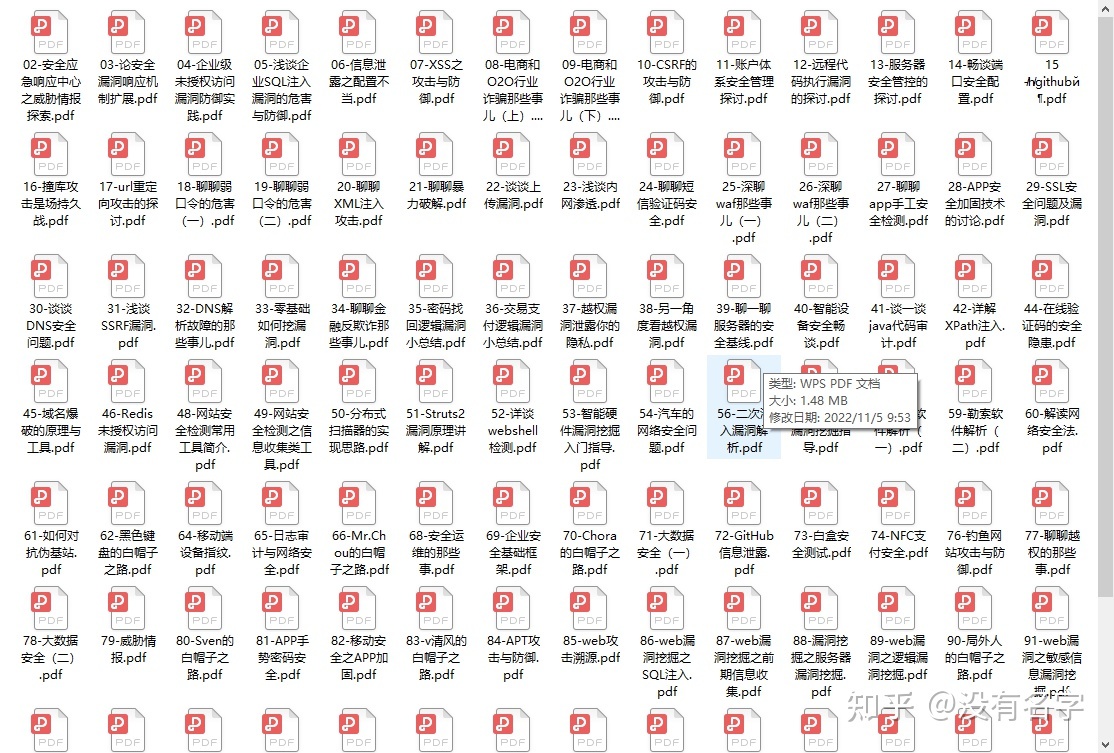
最后就是项目实战,这里带来的是SRC资料&HW资料,毕竟实战是检验真理的唯一标准嘛~
面试题
归根结底,我们的最终目的都是为了就业,所以这份结合了多位朋友的亲身经验打磨的面试题合集你绝对不能错过!
网上学习资料一大堆,但如果学到的知识不成体系,遇到问题时只是浅尝辄止,不再深入研究,那么很难做到真正的技术提升。
需要这份系统化资料的朋友,可以点击这里获取
一个人可以走的很快,但一群人才能走的更远!不论你是正从事IT行业的老鸟或是对IT行业感兴趣的新人,都欢迎加入我们的的圈子(技术交流、学习资源、职场吐槽、大厂内推、面试辅导),让我们一起学习成长!
版权声明:本文内容由互联网用户自发贡献,该文观点仅代表作者本人。本站仅提供信息存储空间服务,不拥有所有权,不承担相关法律责任。如发现本站有涉嫌侵权/违法违规的内容,请联系我们,一经查实,本站将立刻删除。
如需转载请保留出处:https://51itzy.com/kjqy/73875.html