
本文以英飞凌 XC2365B 这款单片机为例详细讲述了XC2000系列 Flash 的加解密方法,例程代码可在“汽车软件杂谈”公众号回复 “FLASH加密”获取。
概述
XC2365 Flash 共 320KByte,分为两个模块:Flash0-256K,Flash1-64K,下文所提及的全局指包含全部的 Flash 模块。
读写加密策略可以概括为以下四条,下文再详细展开:
- 读加密指不能对 Flash 中的内容进行读取,写加密指不能对 Flash 进行擦除和写入操作。读加密使能的时候,可以分别控制指令和数据的读取,后文详述。
- 读加密总是针对全局的,且使能的同时自动使能全局写加密,以防止向 Flash 中恶意写入一段例程后通过外部总线将 Flash 中的内容读取出来。
- 当不使能读加密时,可以对逻辑扇区分别进行写加密。
- 程序运行过程中,可以分别对读写加密进行临时解锁和上锁,临时解锁在复位后自动重新上锁。
逻辑扇区
先来了解一下逻辑扇区的概念,如下图所示,一个 256KB 的Flash模块被划分为12个逻辑扇区,是加密的最小操作单位。64KB 的 Flash 模块逻辑扇区划分相同,只是没有逻辑扇区 7~12。

相关寄存器
Flash 读取、写入以及加解密都由 IMB 内核控制,有以下几个寄存器尤为重要,本文只说重点,详细内容可查询用户手册。
1. IMB_IMBCTRL & IMB_IMBCTRH
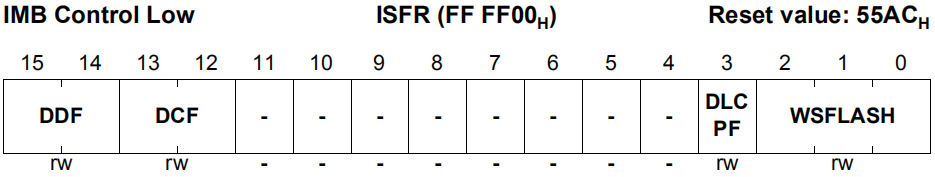
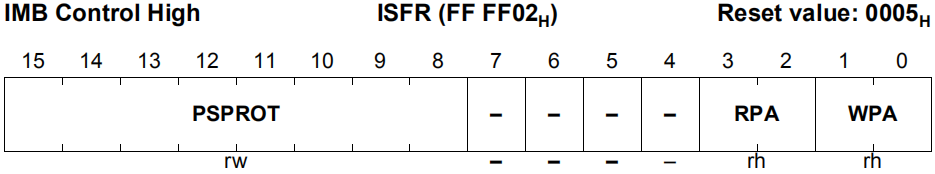
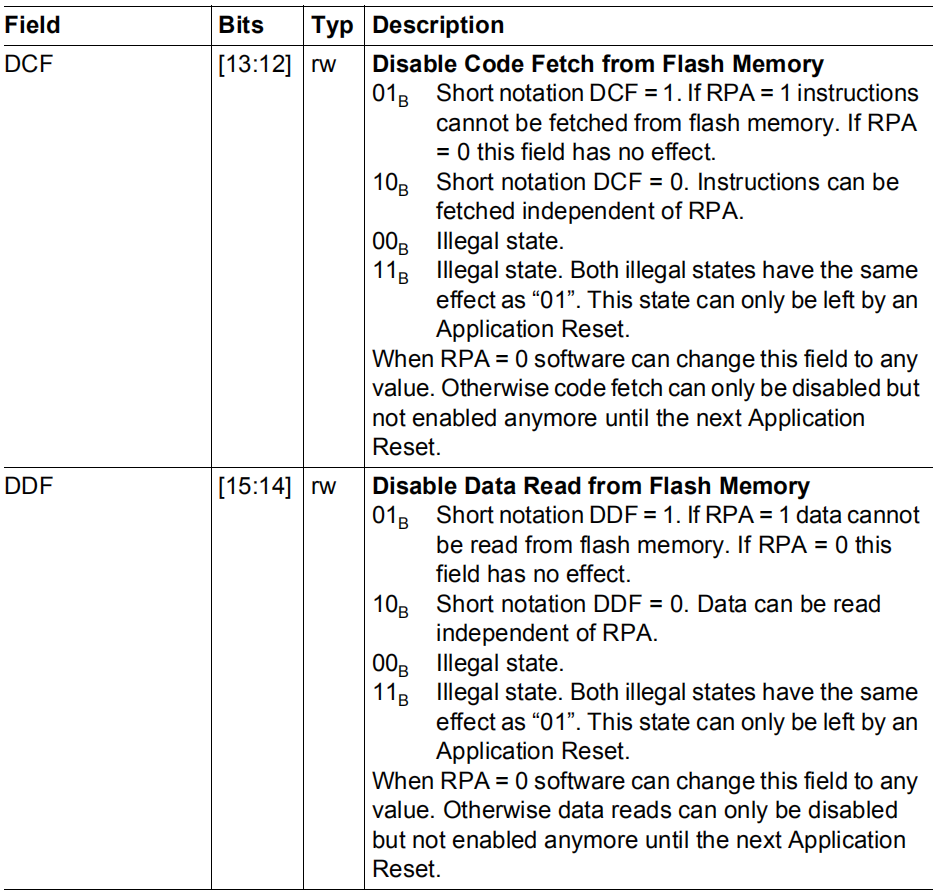
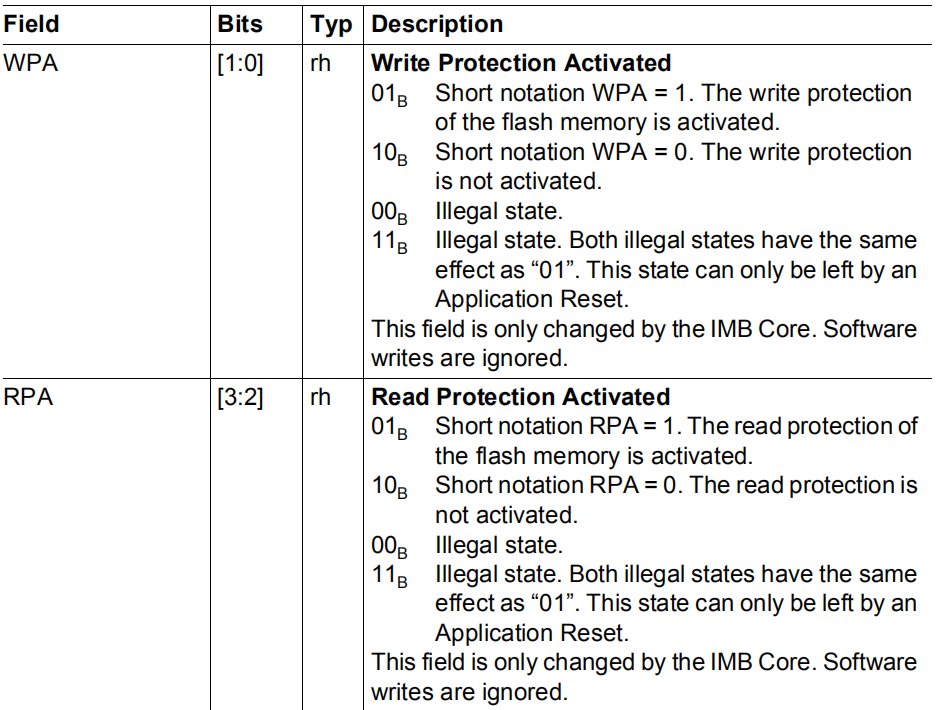
这两个控制寄存器要结合起来看,其中重要的四个标志:WPA、RPA、DCF、DDF 就是决定 Flash 加密状态的四个位,具体作用参见下图:
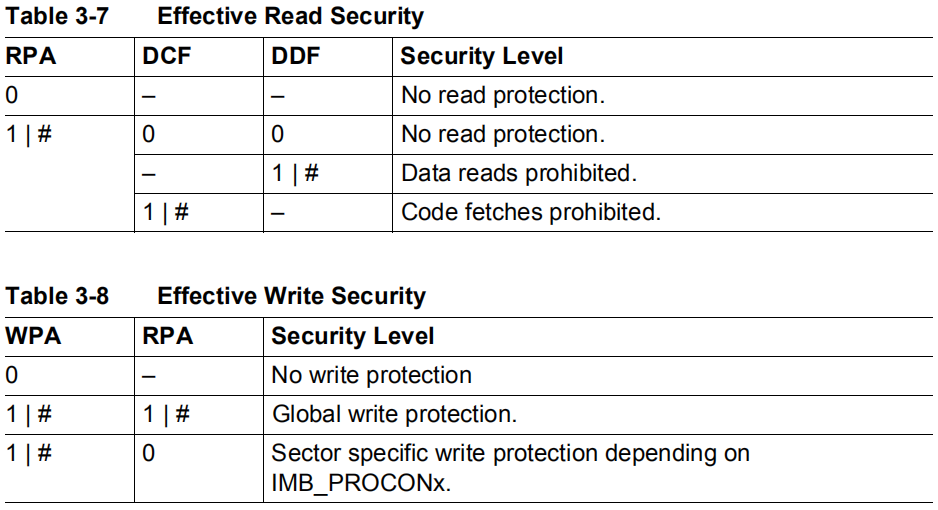
总的来说:
- 读加密总是作用于全局,取指令和读数据可以被分别控制。
- 读加密使能的时候,全局写加密同时使能;读加密不使能的时候,可以根据寄存器 IMB_PROCONx(见下文)的值对各逻辑扇区分别进行写加密。
这四个标志位在上电的时候会由 IMB 内核进行置位,置位规则我们一会儿再看,此处需要了解的是我们可以通过这四个标志位知道当前 Flash 加密状态,但程序中几乎不需要对这四个标志位进行操作,对加密状态的设定和更改另有途径。
2. IMB_PROCONx (x=0-1)
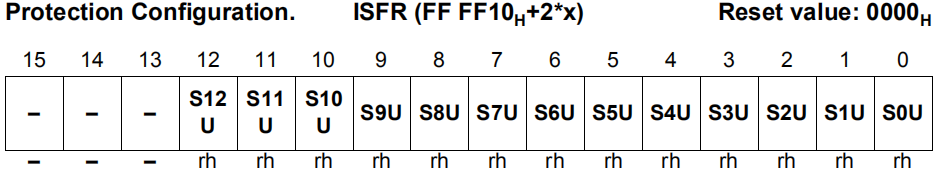
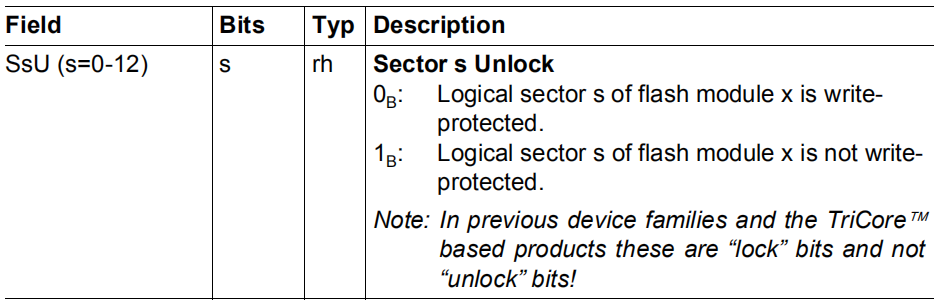
刚刚我们提到了不使能读加密的时候,可以根据寄存器 IMB_PROCONx 的值对各逻辑扇区分别进行写加密,就是这个寄存器,末尾的 x 代表 Flash 模块,如 Flash0 即为 IMB_PROCON0;S0U-S12U 对应12个逻辑扇区。注意:置 1 的时候是不加密。同样,该寄存器也是在上电的时候由 IMB 内核进行置位。
3. IMB_FSR_PROT
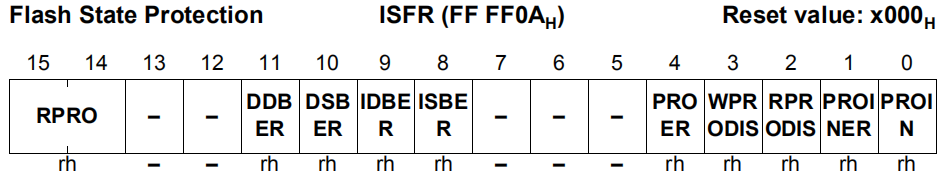
这个寄存器是状态指示寄存器,一些保护状态和错误状态可以在这个寄存器体现,我们重点关注以下几个标志:
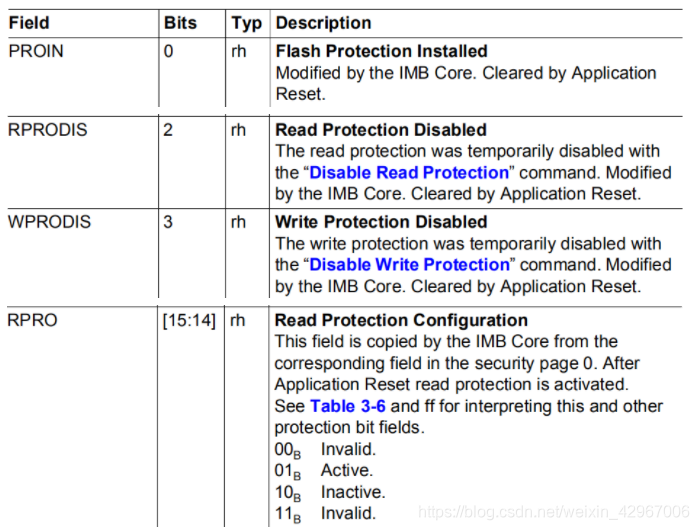
- PROIN:当保护安装成功后,IMB 内核会在复位时将此标志位置位。
- RPRODIS & WPRODIS:我们上面提过,Flash 加密后,程序运行过程中可以临时解密,这两个标志位就是临时解密状态标志。
- RPRO:标志读加密是否激活,同样由IMB 内核在复位时置位。
SecurityPage——加解密配置存储区
我们前文提到了一些寄存器的值是由 IMB 内核进行配置,那么 IMB 内核配置这些寄存器的依据是什么呢?其实这也是整个加密策略中最关键的地方,下面我们就来详细研究一下。
事实上,在单片机的内部隐藏着两个加密配置存储区(SecP0/1),在单片机上电的时候,IMB 内核会根据这两个存储区的内容对 Flash 安装加密,并将必要的内容拷贝到相应寄存器中。
两个存储区的分布如下图所示:
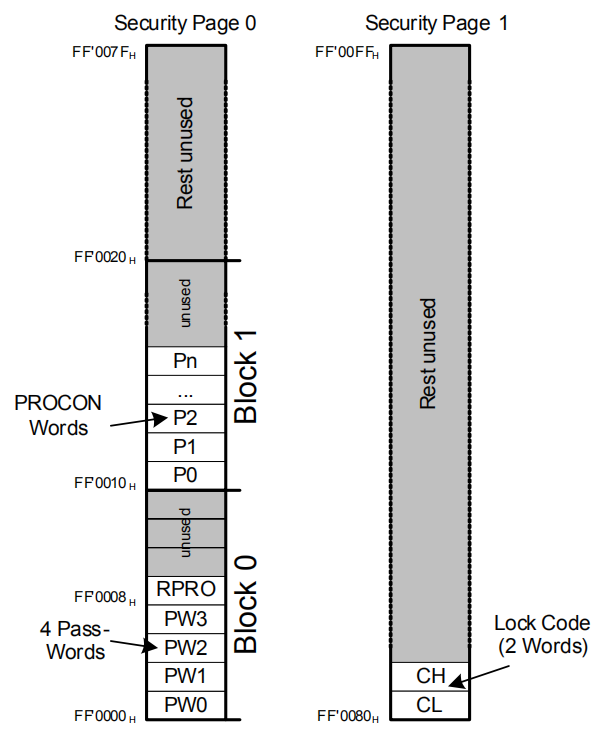
SecurityPage0 中包含了:
- PW0-3:加解密用到的密码,4个双字节数。
- PROCONx:就是上文中 IMB_PROCONx 对应的值,每个 Flash 模块占用一个双字节,IMB 会在上电的时候将值拷贝到 IMB_PROCONx 寄存器中。
- RPRO:是否激活读加密的标志,2位,定义同上文寄存器中的RPRO。IMB 根据这两位的值来决定是否对 Flash 进行读加密,并将值拷贝到 IMB_FSR_PROT 的 RPRO 中。我们上文提到过WPA、RPA、DCF、DDF 四个标志位,就会在这里进行判断:
- 如果存储区中 RPRO 的值为 01b(Active),那么 IMB 就会对 Flash 进行全局读写加密,并将 WPA 和 RPA 置为有效,同时再判断程序启动模式:
-
- 如果是其它启动方式,则将 DDF 和 DCF 置为有效,即不能从Flash 获取指令和数据,从而避免数据泄露。
- 如果存储区中 RPRO 的值为10b(Inactive),那么 IMB 不会进行读加密,只将 WPA 置为有效,并继续判断 PROCONx 的值,如果有要加密的逻辑扇区就会对其进行加密。DDF 和 DCF 会同样根据启动方式进行置位,但因为此时 RPA 无效,所以他们的值不论为何都是无效的。
SecurityPage1 中仅包含了两个双字节控制字,这两个控制字却很重要,它是个总开关,当都为 AA55H的时候,IMB 才会在复位时安装加密,SecurityPage0 中的内容才有效,为其它值的时候不会安装加密。
知道了这两个加密配置存储区的作用之后,我们还得知道怎样把数据写进去。
这两个区域有各自的地址:
SecP0: address C0’0000H.
SecP1: address C0’0080H.
我们可以看到这两个地址与 Flash 的地址(C0’0000H~C4’FFFFH)是重合的,正常情况下我们可以通过 "Enter Page Mode"、"Program Page"、"Erase Page"等指令对 Flash进行擦除和写入,对于加密配置存储区来说,也有两个相对应的指令:"Enter Security Page Mode"和"Erase Security Page"对其进行操作,写入数据时同样使用"Program Page"指令。
需要注意两点:
- 操作加密数据存储区的时候要确保 Flash 处于解密状态才能操作成功。
- 存储区中已使用的 Block 中未使用的位应保持擦除状态(填充0),即SecurityPage0中的 Block0 和 Block1 以及 SecurityPage1 中的 Block0;存储区中未使用的 Block 应填充1(0xFF)。
所以,总结一下:
- 当 Flash 处于出厂状态、未加密时,两个加密配置存储区都处于被擦除的状态,SecurityPage1中没有正确的“Lock code”(AA55AA55H),SecurityPage0中的数据在启动时也不会被检测,DDF 和 DCF 会根据启动方式置位,但也是无效的。
- 当我们首次对 Flash 上锁的时候,我们要先对两个SecurityPage写入想要的配置数据,然后重启,即可上锁。
- 当我们想更改密码或配置的时候,我们首先要对读写临时解锁,然后擦除两个SecurityPage,再写入更新后的加密配置数据,重启后即可更新加密配置。
- 当我们想取消加密的时候,可以更改配置,或直接将SecurityPage1中的“Lock code”擦除,重启即可。
例程代码简要说明
我自己做的例程适用于 XC2365B-40F,基于Keil,用的英飞凌官方提供的 Flash 模拟 EEPROM 的驱动进行修改和拓展,官方驱动中有 Flash 读写相关的内容,但没有加解密相关代码,基于Tasking。这个官方驱动大家也可以在公众号回复“EEPROM模拟”获取。
例程中使用了 CAN 报文输出了一些寄存器值等调试信息,加解密相关代码在 eeprom.c 文件的最后部分,包括了擦除和写入加密配置存储区、临时读写解密、重新使能加密、按页读写 Flash等内容。指令相关内容可参考用户手册 Flash 操作指令部分。
以上!欢迎大家交流探讨~
版权声明:本文内容由互联网用户自发贡献,该文观点仅代表作者本人。本站仅提供信息存储空间服务,不拥有所有权,不承担相关法律责任。如发现本站有涉嫌侵权/违法违规的内容,请联系我们,一经查实,本站将立刻删除。
如需转载请保留出处:https://51itzy.com/kjqy/81938.html