
在软件逆向工程、安全审计以及漏洞挖掘的各个环节中,反汇编技术都扮演着关键角色。这种技术能把已编译的二进制文件转化成更易于理解和分析的汇编语言代码。不仅如此,它还为进一步的代码修复和优化提供了便利。因此,掌握反汇编和相关工具对于安全专家和软件开发者来说至关重要。本文将为大家介绍反汇编工具有哪些。
proDAD Mercalli Win-安装包:https://souurl.cn/KztqJh
proDAD Heroglyph专业版-安装包:https://souurl.cn/lMWx4c
proDAD Heroglyph基础版-安装包:https://souurl.cn/ozVUUs
proDAD Adorage Win-安装包:https://souurl.cn/8z7dpo
proDAD Vitascene专业版-安装包:https://souurl.cn/nxFQkS
proDAD Vitascene基础版-安装包:https://souurl.cn/bhdVX9
安全审计
反汇编工具是一种用于软件逆向工程的工具,其主要功能是将二进制代码转换回汇编语言或其他更高级的编程语言。这种工具对于理解程序的工作原理、分析代码结构,以及发现和修复安全漏洞等方面具有重要价值。反汇编工具广泛应用在信息安全、软件开发和硬件调试等多个领域。
因此,反汇编工具是软件逆向工程和安全漏洞研究的必备工具,广泛应用于二进制代码分析、漏洞挖掘以及各种安全评估。下面就介绍几款在业内被广泛使用和认可的反汇编工具。
1、IDA Pro
IDA Pro不仅是目前广泛使用的反汇编器和调试器,而且功能异常全面。它支持各种处理器和操作系统,还具备反编译的能力。如果需要,用户还可以通过安装各种插件来支持高级编程语言的反编译,进一步拓展其功能。
IDA Pro
2、Ghidra
由美国国家安全局(NSA)开发的Ghidra,是一款开源的反汇编和反编译工具。这款工具支持多种处理器和操作系统,并且拥有很强的可扩展性,适用于高级安全分析和研究。
Ghidra
3、Hopper
Hopper专门针对macOS和Linux平台设计,提供反汇编和反编译功能。它的用户界面十分友好,易于操作,支持多种处理器架构,非常适合在macOS和Linux环境中进行二进制文件分析。
4、Radare2
Radare2是一个开源的命令行反汇编器,具备强大的功能和高度的可定制性。支持多种处理器和操作系统,它还提供了丰富的插件和脚本接口,便于专业用户根据个性化需求进行扩展。
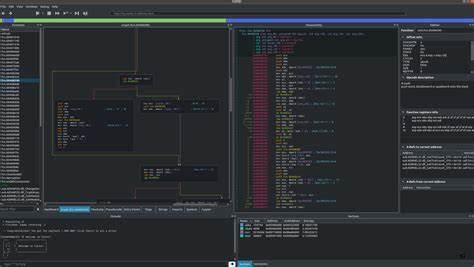
Radare2
5、Binary Ninja
Binary Ninja集反汇编和反编译于一身,提供图形化界面和API接口,支持交互式分析。它支持多种处理器架构,并有丰富的插件支持,适合各类用户从基础到高级的需求。
6、Objdump
作为GNU Binutils软件套件的一部分,Objdump是一个命令行反汇编工具。它主要针对分析ELF格式的二进制文件,支持多种处理器架构,特别适用于在Linux平台上进行二进制分析。
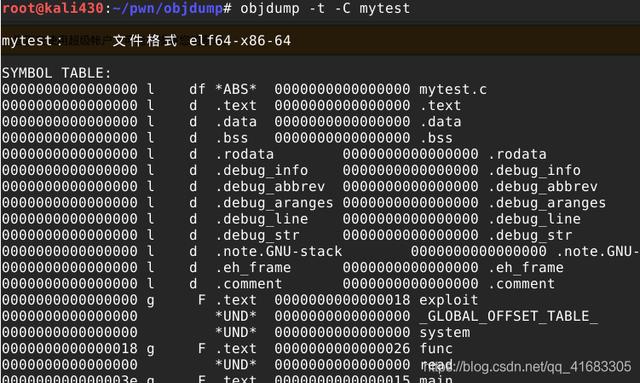
Objdump
反汇编工具
反汇编工具在软件逆向分析和安全研究中扮演着关键角色。从功能全面的IDA Pro到开源的Ghidra,再到专为某个平台设计的Hopper或Objdump,大家可根据自己的需求和经验找到合适的工具。在使用这些工具时,务必注意数据和代码的准确性,以确保分析和修复工作的有效性和准确性。proDAD
以上就是关于“反汇编工具有哪些”的解答,选择合适的工具能大大提升软件逆向工程和安全研究的效率和准确性。希望这篇文章可以帮到你~
如果您感觉文章不错可以给小编进行点赞收藏分享呦,如果有问题也可以在评论区进行留言,小编会第一时间帮您解决!
版权声明:本文内容由互联网用户自发贡献,该文观点仅代表作者本人。本站仅提供信息存储空间服务,不拥有所有权,不承担相关法律责任。如发现本站有涉嫌侵权/违法违规的内容,请联系我们,一经查实,本站将立刻删除。
如需转载请保留出处:https://51itzy.com/kjqy/75923.html