
GRE VPN
VPN概述
概念:
在传统的企业网络中,进行远程访问的方法是租用DDN专线或帧中继,必然会导致高额的网络通信和维护费用.因此采用VPN技术.VPN称为虚拟专用网络,其实实质是利用加密技术在公网上封装出一个加密数据通信隧道.
总而言之,虚拟专用网络(VPN)属于远程访问技术,简单地说就是利用公网网络架设专用网络,通过加密\身份验证\访问控制列表等技术保证通道安全,通过对数据包目标地址的转换实现远程路由.
分类
- 功能
- 远程接入VPN(Remote Access VPN)
通过拨号或者LAN连接到互联网,然后启动隧道接入公司的内部网络
- 点对点VPN(Site-to-Site VPN)
是指一个地区的内部通过隧道与另一个地区的内部相关联,两个内部网络的用户可以相互访问
- 实现的层次分类
- L3VPN
- L2VPN
- VPN的业务类型
- 接入VPN
主机到网络的类型
- 内联网VPN
总部与分部之间
- 外联网VPN
不同企业之间连接VPN
- 实现的方法
- 软件VPN
- 硬件VPN
- 集成VPN
GRE VPN
是对某些协议网络层协议的数据包进行封装,使这些被封装的数据报能够在另一个网络层协议中传输.GRE是VPN的第三层隧道协议,即在协议中封装任意一种协议而设计的封装方法.
IPsec VPN
是一种广泛开放的VPN安全协议技术,工作在网络层,为数据传输过程提供了安全保护,其主要手段是对数据进行加密和对数据收发方进行身份验证.有两种模式:隧道模式和传输模式
SSL VPN
是一种Internet上确保信息安全收发的通用协议技术,以TCP(传输协议)为根基.目前被广泛的应用与浏览器中
MPLS VPN
是一种面向连接的技术,是一种快速数据包交换和路由的体系,通过标签交换路径将私有的网络的不同分支联系起来,他的路由工作在三层,核心任务工作在第二层.
VPN的优缺点
优点:
- 高速
- 具有模块化和可升级的特点
- 高水平的安全
- 完全控制
缺点:
- 不能直接控制基于互联网的VPN的性能
- 企业创建和部署并不容易
- 不同厂商的VPN产品和方案总是不兼容
- 使用无线设备VPN存在安全风险
GRE基础
GRE(Generic Routing Encapsulation,通用路由封装)是一个三层协议,能够将各种不同的数据包封装成IP包,然后通过IP网络进行传输.它能对IP包或非IP包进行再封装,而再封装方式是在原始包头的前面加一个GRE包头和一个新IP包头:采用明文传送,在IP中的协议号为47.
GRE隧道常用命令
| 配置 | 命令 |
|---|---|
| 创建虚拟Tunnel接口 | interface tunnel x |
| 定义Tunnel接口的IP地址 | ip address x x |
| 定义Tunnel通道的源地址 | tunnel source x |
| 定义Tunnel通道的目的地址 | tunnel destination x |
| 定义Tunnel接口报文的封装模式(可选) | tunnel mode gre |
| 定义Tunnel接口的密钥(可选) | tunnel key x |
| 手动配置静态路由实现隧道可路由 | ip route x x x |
GRE实验
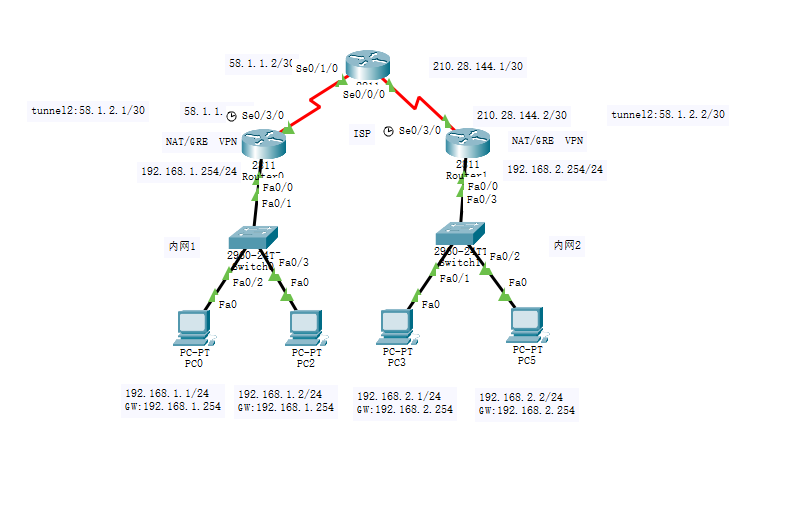
- 需要配置ACL禁止私有网段出现在外网
R2(config)#access-list 1 deny 10.0.0.0 0.255.255.255 R2(config)#access-list 1 deny 172.16.0.0 0.15.255.255 R2(config)#access-list 1 deny 192.168.0.0 0.0.255.255 R2(config)#access-list 1 permit any R2(config)#interface s0/1/0 R2(config-if)#ip access-group 1 in R2(config)#interface s0/0/0 R2(config-if)#ip access-group 1 in 讯享网
- 配置nat,实现内网与外网之间的访问
讯享网//R0: access-list 1 permit 192.168.1.0 0.0.0.255 ip nat inside source list 1 interface s 0/3/0 overload interfce s 0/3/0 ip nat outside interface fa0/0 ip nat inside //R1: access-list 1 permit 192.168.2.0 0.0.0.255 ip nat inside source list 1 interface s 0/3/0 overload interfce s 0/3/0 ip nat outside interface fa0/0 ip nat inside
- 配置GRE
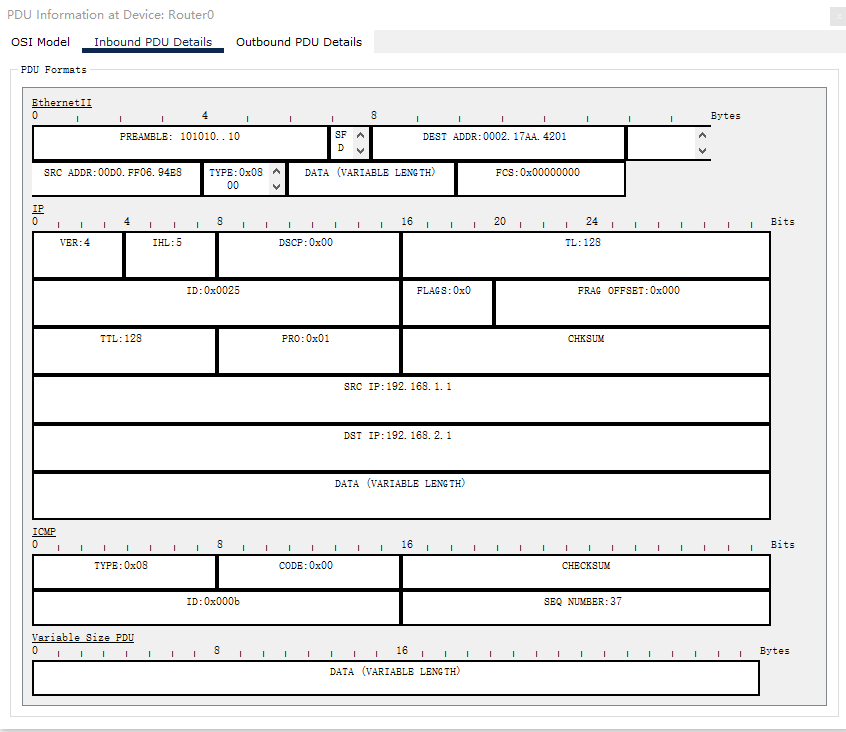
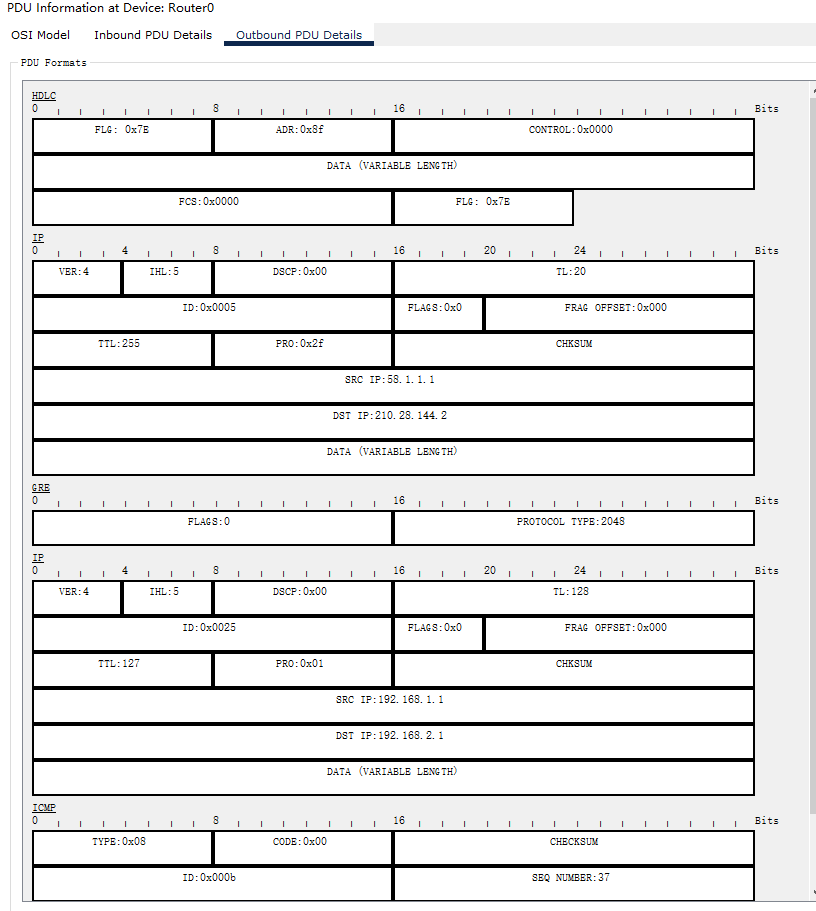
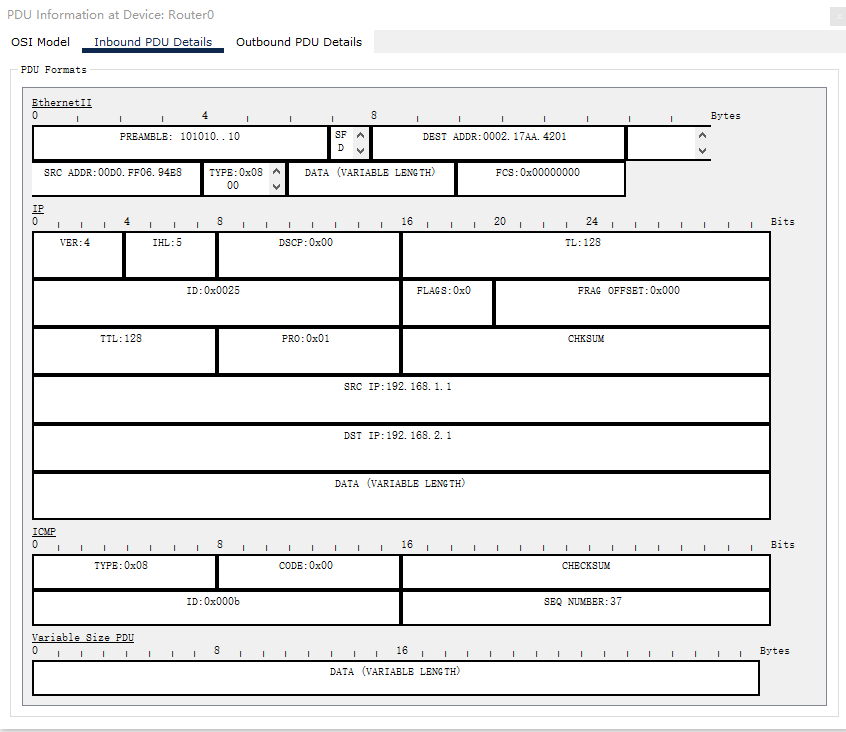
R0: interface Tunnel2 ip address 58.1.2.1 255.255.255.252 tunnel source Serial0/3/0 tunnel destination 210.28.144.2 ip route 192.168.2.0 255.255.255.0 58.1.2.2 ------------------------------------------------------------ R1: interface Tunnel2 ip address 58.1.2.2 255.255.255.252 tunnel source Serial0/3/0 tunnel destination 28.1.1.1 ip route 192.168.1.0 255.255.255.0 210.28.144.1 - 检验,抓取PC在网关的ping包如下
outbound PDU
inbound PUD
IPsec-VPN
IPsec体系概述
应用场景分为以下三种:
Site-to-Site(VPN网关到VPN网关)End-to-End(端到端或者PC到PC)End-to-Site(端到端或者PC到VPN网关)
IPsec是一个框架性结构,VPN只是IPsec的一种应用方式
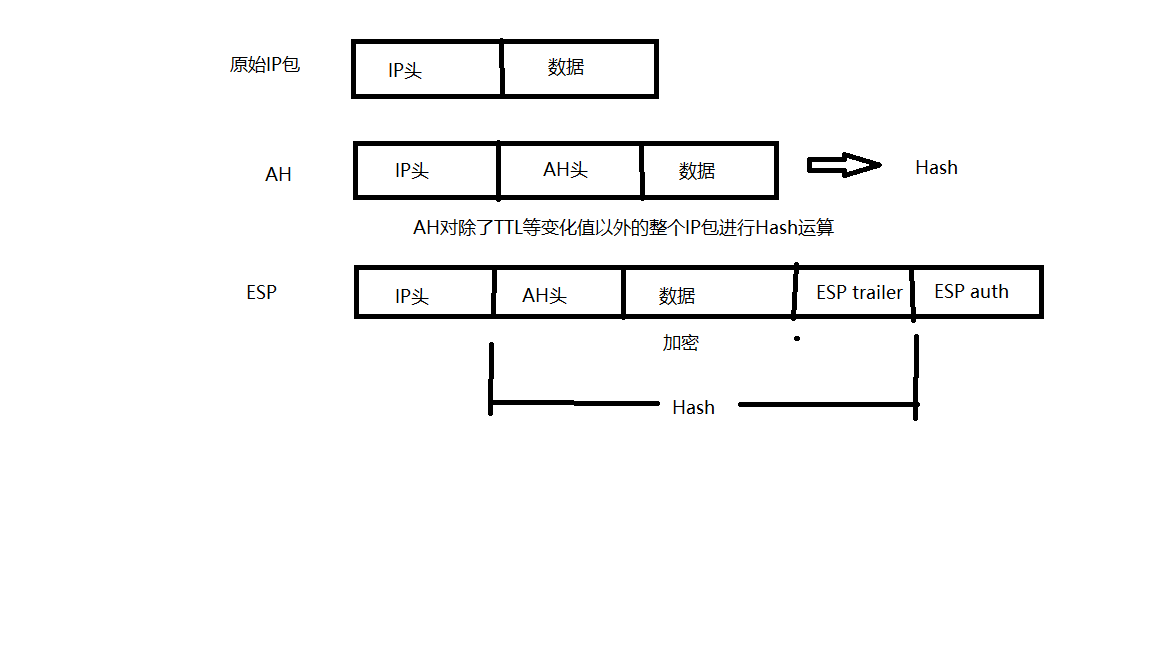
AH协议
可以同时提供数据完整性确认\数据来源确认\防冲放等安全特性,使用较少;AH常用摘要算法(单向Hash函数)MD5和SHAI实现该特性.
ESP协议
可以提供数据完整性确认\数据加密等常用DES\3DES\AES等加密算法实现数据加密
传输模式
用于保护端到端的安全性
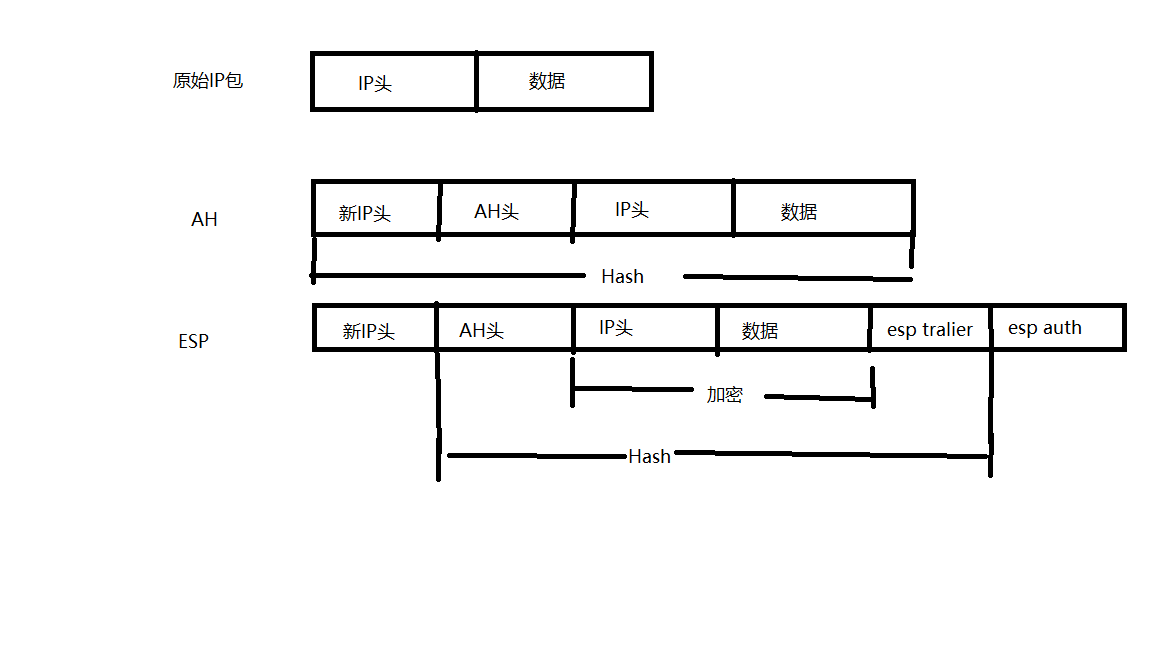
隧道模式
用于保护站点到站点的安全性.
IPsec-VPN实验
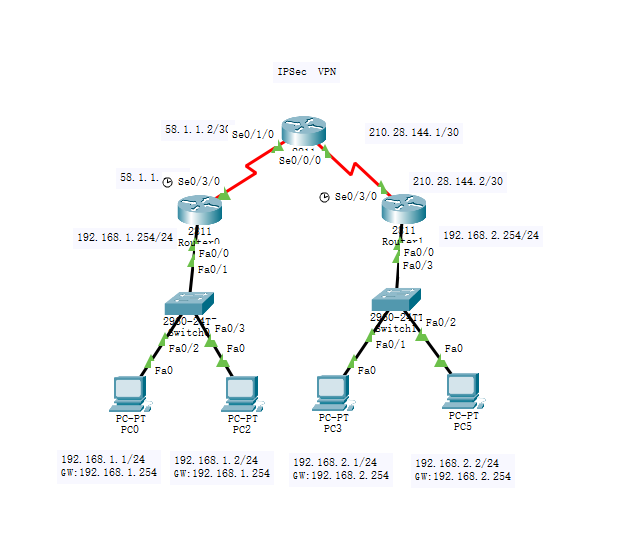
- 全网各设备IP地址已设置完毕,网络已经收敛,可全网互通。
PC0 ping PC3、PC0 tracert PC3,观察显示信息并记录。讯享网
`ping 192.168.2.1_______[ok]` `ping 192.168.1.1________[ok]`- 在R2上配置ACL,禁止来自内网地址的主机访问Internet信息,应配置那种ACL,应用哪些接口、方向?
R2(config)#access-list 1 deny 10.0.0.0 0.255.255.255 R2(config)#access-list 1 deny 172.16.0.0 0.15.255.255 R2(config)#access-list 1 deny 192.168.0.0 0.0.255.255 R2(config)#access-list 1 permit any R2(config)#interface s0/1/0 R2(config-if)#ip access-group 1 in R2(config)#interface s0/0/0 R2(config-if)#ip access-group 1 in - PC0 ping PC3,正确结果应是不能ping通,为什么?
讯享网
`ping 192.168.2.1__________[no]` ACL禁止了。 - 在R0上配置PAT。
- 配置地址池(可选)
- 指定PAT内部接口
- 指定PAT外部接口
- 指定允许进行地址转换的内部地址
- 指定需要转换的内部地址和关联的外部地址
- 相同方式配置R1上的配置PAT,
R0: access-list 1 permit 192.168.1.0 0.0.0.255 ip nat inside source list 1 interface s 0/3/0 overload interfce s 0/3/0 ip nat outside interface fa0/0 ip nat inside R1: access-list 1 permit 192.168.2.0 0.0.0.255 ip nat inside source list 1 interface s 0/3/0 overload interfce s 0/3/0 ip nat outside interface fa0/0 ip nat inside - R0上PAT完毕后,PC0 ping PC3,正确结果应是不能ping通,为什么?配置完毕。PC0 ping PC3,正确结果应是能ping通,为什么?
[no]-----因为nat禁止访问内网,可以ping通R3
- 在R0、R1上使用show ip nat translation查看地址转换表信息
show ip nat tr - 配置IPSEC VPN
- 在R0、R1上设置IKE参数,策略优先级为1(双方一致,预共享验证、DES加密、MD5验证,预共享验证密钥为wxit)
- 在R0、R1上开启IPSEC隧道模式(隧道名为wxitvpn,esp封装,DES加密、MD5验证)
- 在R0、R1外网接口上应用VPN映射
讯享网R0: R0(config)#crypto isakmp enable R0(config)#crypto isakmp policy 100 R0(config-isakmp)#authentication pre-share R0(config-isakmp)#encryption des R0(config-isakmp)#hash md5 R0(config)#crypto isakmp key wxit address 210.28.144.2 R0(config)#crypto ipsec transform-set wxitvpn esp-des esp-md5-hmac R0(config)#access-list 110 permit ip 192.168.1.0 0.0.0.255 192.168.2.0 0.0.0.255 R0(config)#crypto map mymap 100 ipsec-isakmp % NOTE: This new crypto map will remain disabled until a peer and a valid access list have been configured. R0(config-crypto-map)#match address 110 R0(config-crypto-map)#set peer 210.28.144.2 R0(config-crypto-map)#set transform-set wxitvpn R0(config)#interface s 0/3/0 R0(config-if)#crypto map mymap ----------------------------------------------------------------------------------------------------------- R1: R1(config)#crypto isakmp ena R1(config)#crypto isakmp policy 100 R1(config-isakmp)#authentication pre-share R1(config-isakmp)#encryption des R1(config-isakmp)#hash md5 R1(config-isakmp)#exit R1(config)#crypto isakmp key wxit address 58.1.1.1 R1(config)#crypto ipsec transform-set wxitvpn esp-des esp-md5-hmac R1(config)#access-list 110 permit ip 192.168.2.0 0.0.0.255 192.168.1.0 0.0.0.255 R1(config)#crypto map mymap 100 ipsec-isakmp % NOTE: This new crypto map will remain disabled until a peer and a valid access list have been configured. R1(config-crypto-map)#match address 110 R1(config-crypto-map)#set peer 58.1.1.1 R1(config-crypto-map)#set transform-set wxitvpn R1(config-crypto-map)#exit R1(config)#interface serial 0/3/0 R1(config-if)#crypto map mymap *Jan 3 07:16:26.785: %CRYPTO-6-ISAKMP_ON_OFF: ISAKMP is ON R1(config-if)#exit R1(config)#interface s 0/3/0 R1(config-if)#no ip nat % Incomplete command. R1(config-if)#no ip nat out R1(config-if)#no ip nat outside R1(config-if)#exit R1(config)#interface fa 0/0 R1(config-if)#no ip nat isn R1(config-if)#no ip nat ins R1(config-if)#no ip nat inside
- 在R0、R1上设置VPN感兴趣数据
因为nat修改了数据包,但是VPN的验证不允许修改数据包所以会产生冲突,ping不通。
- 设置结束后PC0 ping PC3、PC0 tracert PC3,观察显示信息并记录,思考IPSEC VPN与NAT业务并存后数据是如何封装及传输的?
Tracing route to 192.168.2.1 over a maximum of 30 hops: 1 0 ms 0 ms 0 ms 192.168.1.254 2 13 ms 2 ms 0 ms 210.28.144.2 3 14 ms 10 ms 10 ms 192.168.2.1 - 在R0、R1上使用show crypto isakmp sa查看VPN建立情况,state什么状态(QM_IDLE表示已建立连接)?
讯享网R0(config)#do show crypto isakmp saIPv4 Crypto ISAKMP SAdst src state conn-id slot status210.28.144.2 58.1.1.1 QM_IDLE 1009 0 ACTIVE_______________________________________________R1#show crypto isakmp saIPv4 Crypto ISAKMP SAdst src state conn-id slot status58.1.1.1 210.28.144.2 QM_IDLE 1048 0 ACTIVE
思考:nat和IPsec-vpn的冲突?
》内网到内网走VPN
》内网到外网走nat
配置ACL:指定明确的目的,排除私有的地址
access-list 101 deny ip 192.168.1.0 0.0.0.255 192.168.0.0 0.0.255.255
access-list 101 deny ip 192.168.1.0 0.0.0.255 10.0.0.0 0.255.255.255
access-list 101 deny ip 192.168.1.0 0.0.0.255 172.16.0.0 0.15.255.255
access-list 101 permit ip 192.168.1.0 0.0.0.255 any
禁止去往192.168.2.0网段的数据包nat转换就行了,这样就不会改变数据包,vpn可以正常封装。允许去往其他网段的数据包进行地址转换。
共存可以ping通!
C:\>ping 192.168.2.1Pinging 192.168.2.1 with 32 bytes of data:Request timed out.Request timed out.Reply from 192.168.2.1: bytes=32 time=11ms TTL=126Reply from 192.168.2.1: bytes=32 time=10ms TTL=126 验证查看网关上的ping包:
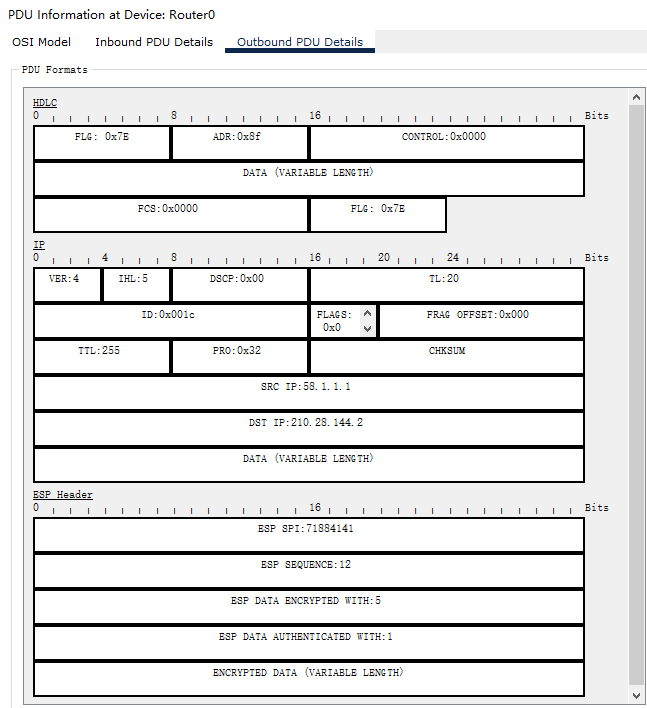
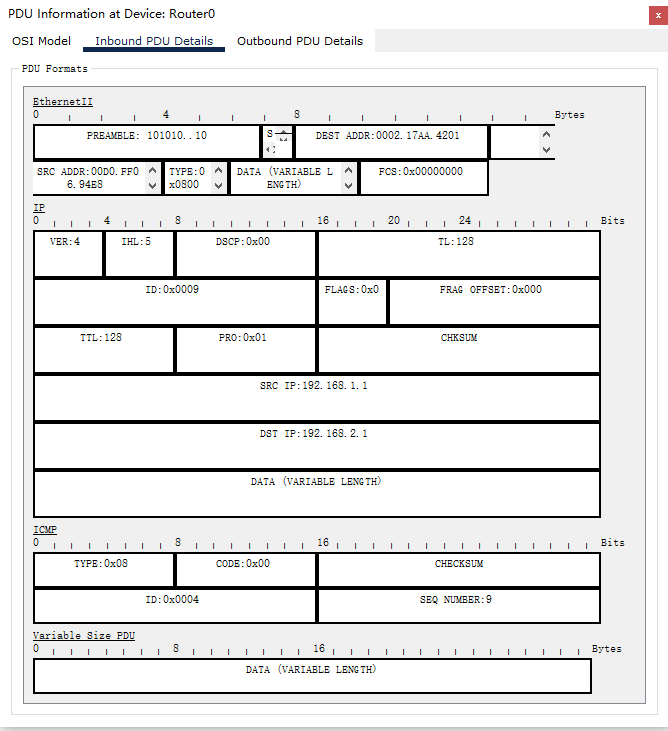
版权声明:本文内容由互联网用户自发贡献,该文观点仅代表作者本人。本站仅提供信息存储空间服务,不拥有所有权,不承担相关法律责任。如发现本站有涉嫌侵权/违法违规的内容,请联系我们,一经查实,本站将立刻删除。
如需转载请保留出处:https://51itzy.com/kjqy/72201.html