
Dest0g3 520迎新赛
Dest0g3首次招新啦!
Dest0g3 Team现逐步发展到各大高校及安全公司均有成员分布,在过去的半年里先后取得L3HCTF第十、SCTF第六及SUSCTF第四的优异成绩。
首届Dest0g3 520迎新赛更加注重CTFer的基础知识面掌握程度,由易到难,适合各学习阶段选手参加,纯萌新水准。
Dest0g3期待更多新生力量的加入,如有意向请在赛后提交wp与简历,或联系@Dest0g3 Team (:)
比赛时间:2022.5.20 10:00 - 5.27 10:00
题目分类:Web、Pwn、Misc、Crypto、Re、AI、BlockChain
题目难度:萌新
比赛类型:个人赛
比赛交流:
个人赛奖励:总榜前10及各方向前三均可获得《从0到1:CTFer成长之路》一本 + 定制U盘(32G)一个
目录
Dest0g3 520迎新赛
Misc
Welcome to fxxking DestCTF
Pngenius
EasyEncode
你知道js吗
StrangeTraffic
EasyWord
Web
phpdest
EasyPHP
Crypto
babyRSA
babyAES
ezDLP
Misc
Welcome to fxxking DestCTF
题目描述:关注公众号并回复:Give me the fxxking flag
附件下载:https://files.buuoj.cn/files/8fc59c32ce5bcf7da3917ad4a3a023ba/jpg
做题过程:
将附件拖入浏览器查看。获得二维码,扫码关注公众号,输入提示给的:Give me the fxxking flag
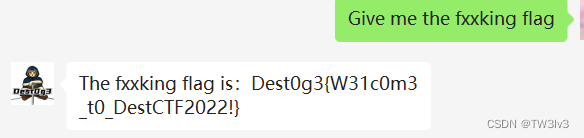
获取flag:Dest0g3{W31c0m3_t0_DestCTF2022!}
Pngenius
题目描述:
附件下载:https://files.buuoj.cn/files/5a64d4c2532f28b79aa99089c3f76ff5/Dest0g3.png
做题过程:
1、获取图片是PNG格式,首先想到的就是LSB隐写,使用工具stegslove查看
在r 0 g 0 b 0处发现有变化。
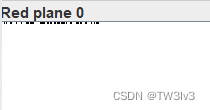
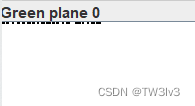
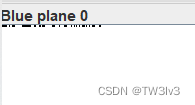
2、使用stegslove自带的Data Extract 数据提取工具对三处异常,进行查看。
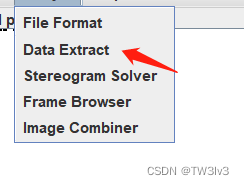
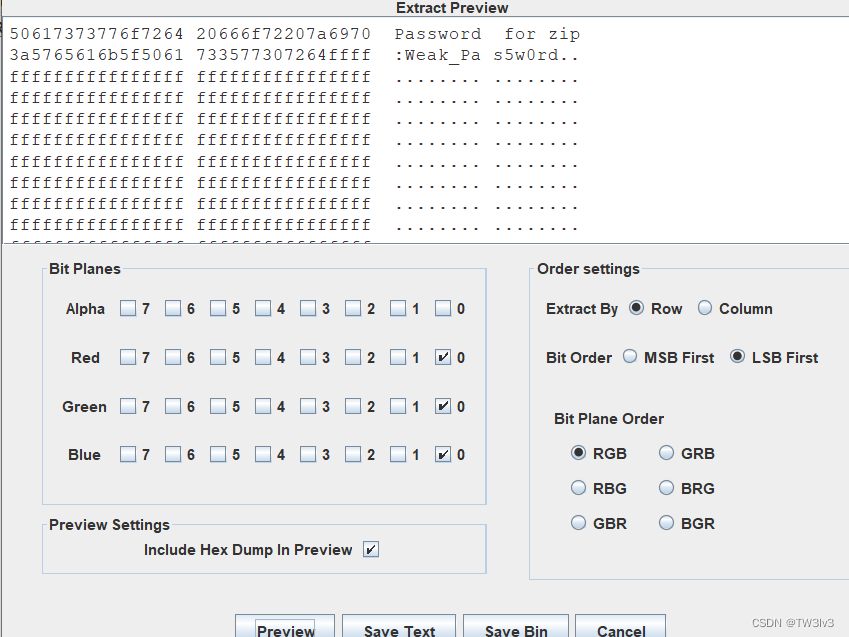
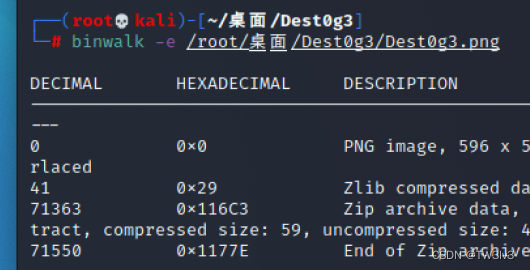
3、 得到一个压缩包的解压密码,返回图片,使用binwalk进行扫描,并提取压缩包
4、输入压缩包密码Weak_Pas5w0rd,打开压缩包,获取flag.txt。
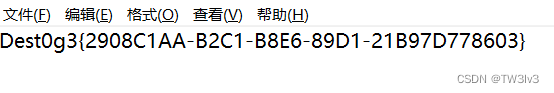
获取flag:Dest0g3{2908C1AA-B2C1-B8E6-89D1-21B97D}
EasyEncode
题目描述:Enjoy Decoding
附件下载:https://files.buuoj.cn/files/2fb77a72cba82a4c9aa1073e58/encode.zip
做题过程:
下载附件,是个ZIP文件,解压,发现有加密,丢进010 edtier中查看
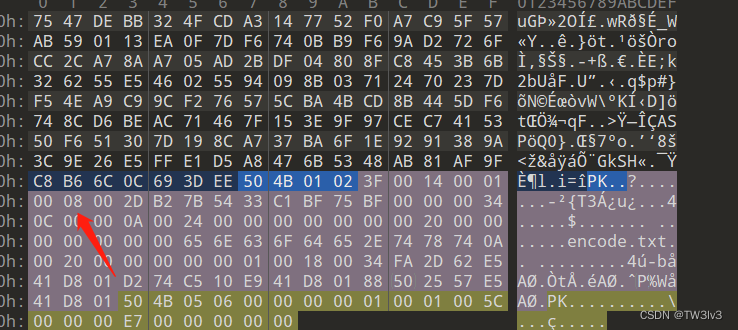
2、发现不是伪加密,于是试着用ARCHPR爆破一下,密码长度选择4-6位。
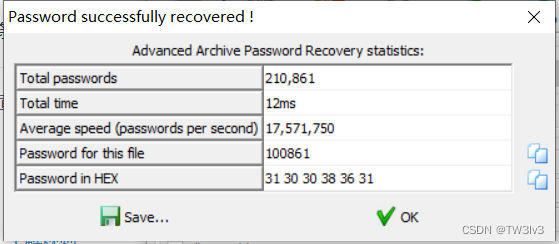
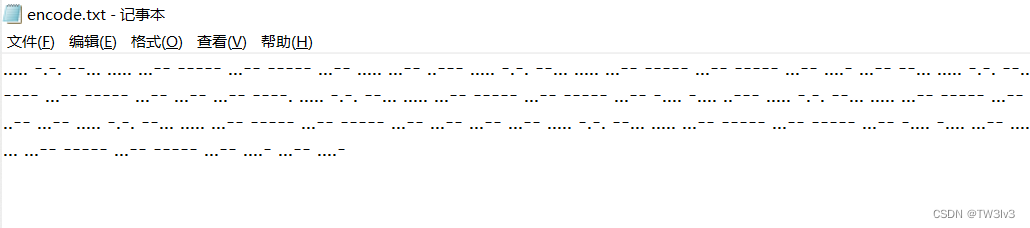
获得密码,解压压缩包,打开文本文件,发现摩斯编码:
3、下面就是解码过程:
运用在线工具在线摩斯密码翻译器 (lddgo.net)
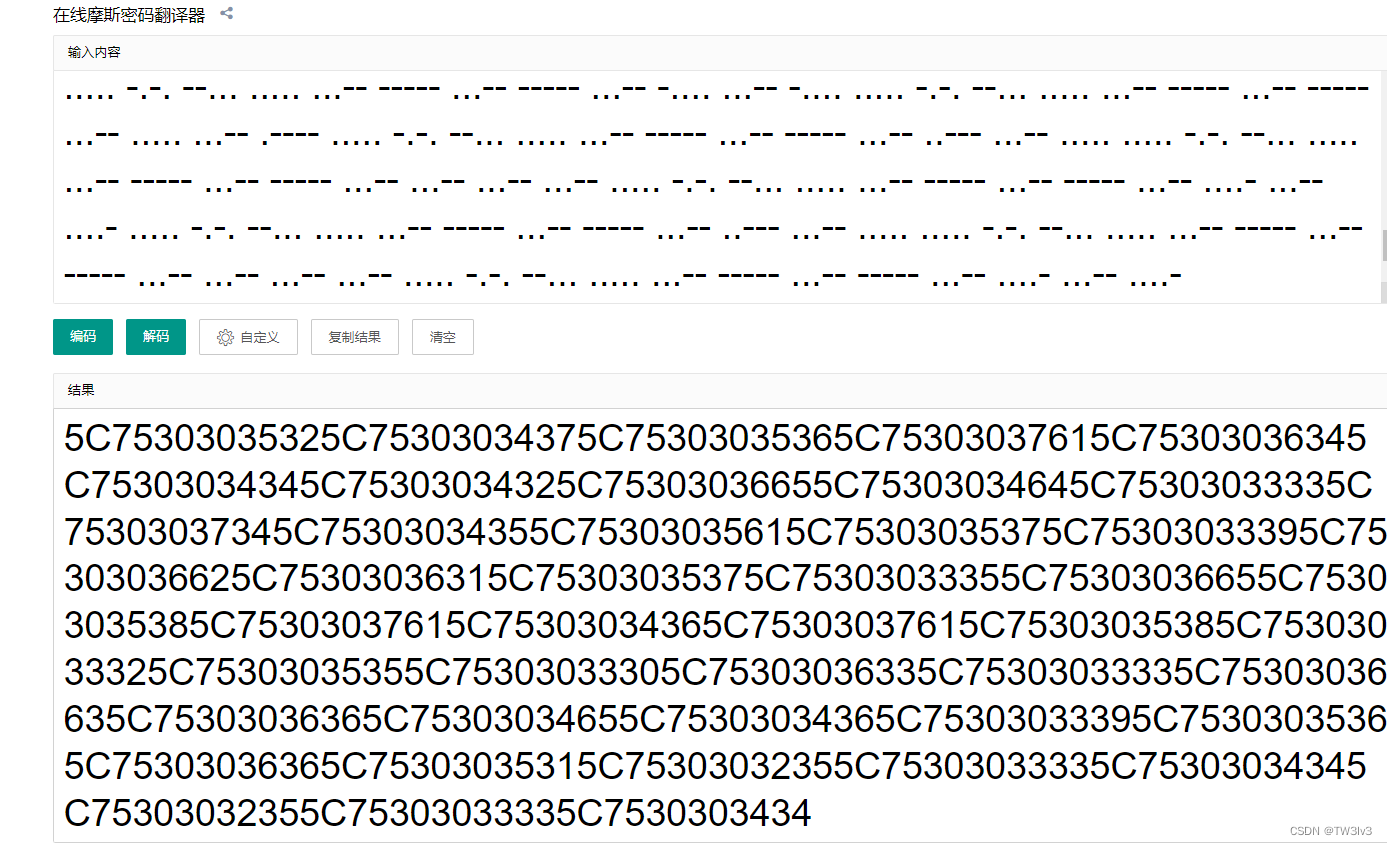
获得一串Hex(十六进制)编码,运用在线工具HEX转字符 十六进制转字符 hex gb2312 gbk utf8 汉字内码转换 - The X 在线工具 (the-x.cn)转字符:
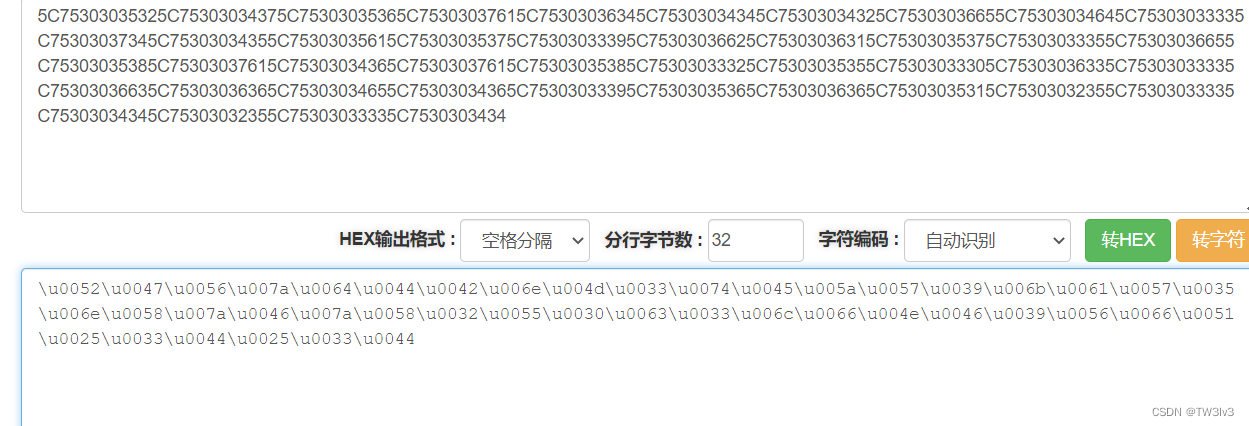
获得一串unicode编码,使用在线工具Unicode编码转换 - 站长工具 (chinaz.com)
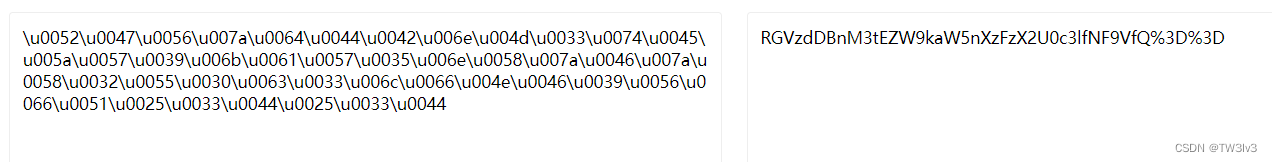
“%3D”在url编码中是“=”’,所以进行base64解码,运用在线工具:Base64解码 Base64编码 UTF8 GB2312 UTF16 GBK 二进制 十六进制 解密 - The X 在线工具 (the-x.cn)
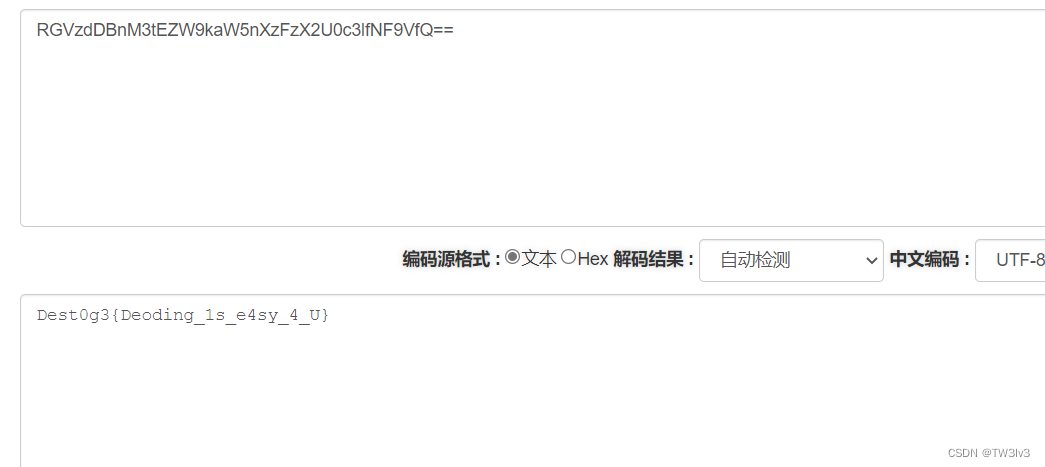
获得flag:Dest0g3{Deoding_1s_e4sy_4_U}
你知道js吗
题目描述:
附件下载:https://files.buuoj.cn/files/5f1fc294b6468f733b774ceee/flag
做题过程:
1、下载,附件,懒了,不想开010,直接吧附件扔到浏览器,浏览器自动编译后下载了一个flag.zip文件
2、打开压缩包,看到一堆XML格式的文件,直接扔浏览器里。
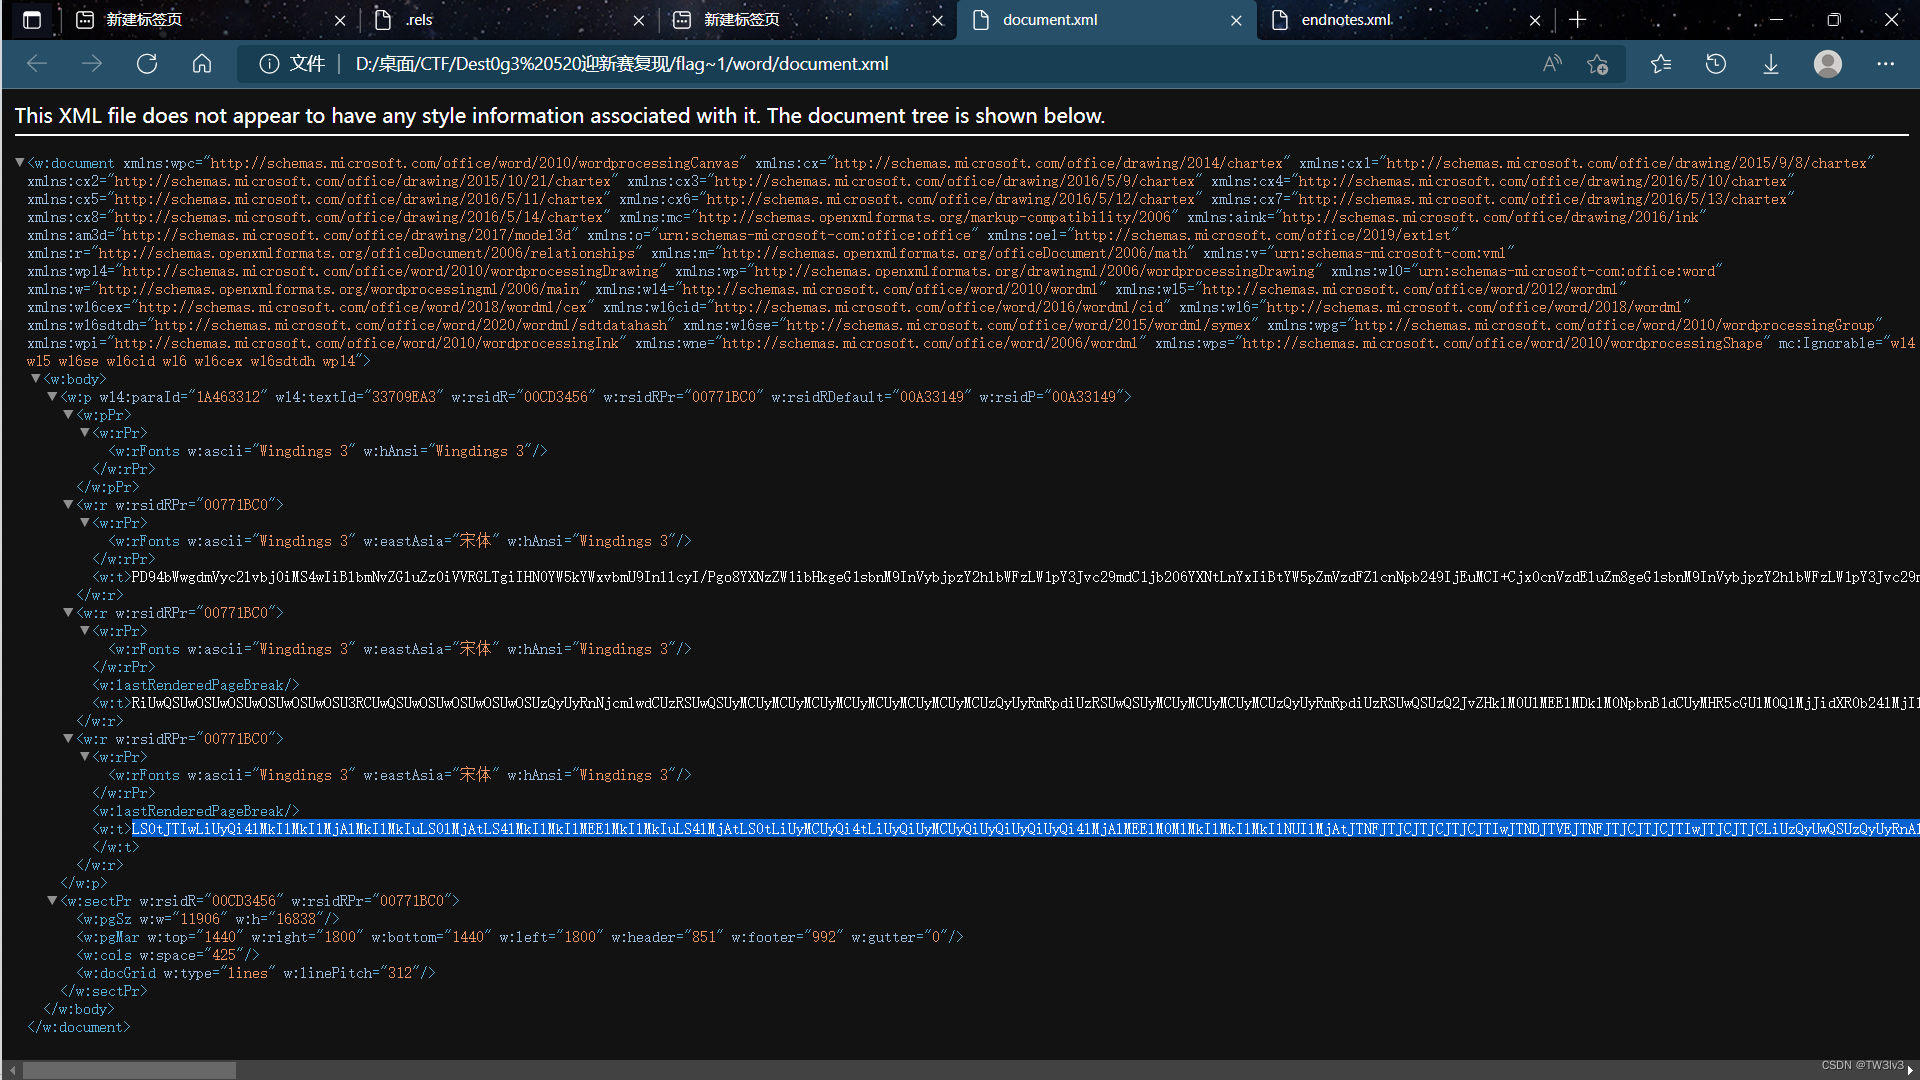
在docoment.xml中发现三串base64特征字符,拼接解码后获得
<?xml version="1.0" encoding="UTF-8" standalone="yes"?>
<assembly xmlns="urn:schemas-microsoft-com:asm.v1" manifestVersion="1.0">
<trustInfo xmlns="urn:schemas-microsoft-com:asm.v3">
            <requestedExecutionLevel level="asInvoker" uiAccess="false"/>
<application xmlns="urn:schemas-microsoft-com:asm.v3">
        <dpiAwareness xmlns="http://schemas.microsoft.com/SMI/2016/WindowsSettings">Do you know js</dpiAwareness>
<script language="javascript">document.write(unescape('%3Chtml%3E%0A%3Cbody%3E%0A%0A%3C%21DOCTYPE%20html%3E%0A%3Chtml%3E%0A%3Chead%3E%0A%20%20%20%20%3Ctitle%3EDo%20You%20Know%20js%3C%2Ftitle%3E%0A%3CHTA%3AAPPLICATION%0A%20%20APPLICATIONNAME%3D%22Do%20You%20Know%20js%22%0A%20%20ID%3D%22Inception%22%0A%20%20VERSION%3D%221.0%22%0A%20%20SCROLL%3D%22no%22%2F%3E%0A%20%0A%3Cstyle%20type%3D%22text%2Fcss%22%3E%0A%3C%2Fhead%3E%0A%20%20%20%20%3Cdiv%20id%3D%22feature%22%3E%0A%20%20%20%20%20%20%20%20%20%20%20%20%3Cdiv%20id%3D%22content%0A%09%09%09%09%3C%2Fstyle%3E%0A%20%20%20%20%20%20%20%20%20%20%20%20%20%20%20%20%3Ch1%20id%3D%22unavailable%22%20class%3D%22loading%22%3EBuilding%20js.....%3C%2Fh1%3E%0A%09%09%09%09%3Cscript%20type%3D%22text%2Fjavascript%22%20language%3D%22javascript%22%3E%0A%09%09%09%09%09function%20RunFile%28%29%20%7B%0A%20%20%20%20%20%20%20%20%20%20var%20WshShell%20%3D%20new%20ActiveXObject%28%22WScript.Shell%22%29%3B%0A%09%09%09%09%09WshShell.Run%28%22notepad%20%25windir%25%2FDesktop%2Fjs.txt%22%2C%201%2C%20false%29%3B%0A%20%20%20%20%20%20%20%20%20%20%2F*%20var%20oExec%20%3D%20WshShell.Exec%28%22notepad%22%29%3B%20*%2F%0A%09%09%09%09%09%7D%0A%09%09%09%09%3C%2Fscript%3E%0A%20%20%20%20%20%20%20%20%3C%2Fdiv%3E%0A%20%20%20%20%3C%2Fdiv%3E%0A%3Cbody%3E%0A%09%3Cinput%20type%3D%22button%22%20value%3D%22Implant%20Inception%20Here%22%20onclick%3D%22RunFile%28%29%3B%22%2F%3E%0A%09%3Cp%20style%3D%22color%3Awhite%3B%22%3E%0A%0A%2B%2B%2B%2B%2B%20%2B%2B%5B-%3E%20%2B%2B%2B%2B%2B%20%2B%2B%3C%5D%3E%20%2B%2B%2B..%20%2B%2B.-.%20%2B%2B.--%20--.%2B%2B%20%2B%2B.--%20%0A-.-.-%20--.%2B%2B%20%2B%2B%2B%2B.%0A%2B.---%20-..%2B%2B%20%2B%2B.%3C%2B%20%2B%2B%5B-%3E%20%2B%2B%2B%3C%5D%20%3E%2B%2B.%3C%20%2B%2B%2B%5B-%20%0A%3E---%3C%20%5D%3E---%20---.%2B%20%2B%2B%2B%2B.%20-----%0A.%2B%2B%2B.%20...--%20---.%2B%20%2B%2B%2B%2B.%20---.%2B%20%2B%2B.--%20---.%2B%20%2B%2B%2B%2B.%20---..%20%2B%2B%2B%2B%2B%20%2B.---%20----.%0A%3C%2B%2B%2B%2B%20%5B-%3E%2B%2B%20%2B%2B%3C%5D%3E%20%2B%2B.%3C%2B%20%2B%2B%2B%5B-%20%3E----%20%3C%5D%3E-.%20---.%2B%0A%20%2B%2B%2B%2B%2B%20.----%20-.%2B%2B.%20%2B%2B.%2B.%0A--.--%20.%3C%2B%2B%2B%20%2B%5B-%3E%2B%20%2B%2B%2B%3C%5D%20%3E%2B%2B.%3C%20%2B%2B%2B%2B%5B%20-%3E---%20-%3C%5D%3E-%20%0A.%2B.-.%20---.%2B%20%2B%2B.%2B.%20-.%2B%2B%2B%0A%2B.---%20--.%3C%2B%20%2B%2B%2B%5B-%20%3E%2B%2B%2B%2B%20%3C%5D%3E%2B%2B%20.%3C%2B%2B%2B%20%5B-%3E--%20-%3C%5D%3E-%20----.%20----.%20%2B.%2B%2B%2B%20%2B.---%0A-.---%20.%2B%2B%2B.%20-..%3C%2B%20%2B%2B%2B%5B-%20%3E%2B%2B%2B%2B%20%3C%5D%3E%2B%2B%20%0A.%3C%2B%2B%2B%20%2B%5B-%3E-%20---%3C%5D%20%3E-.%2B%2B%20%2B%2B%2B.-%20----.%0A%2B%2B%2B..%20---.%2B%20%2B%2B.--%20--.%2B.%20..%2B%2B%2B%20%2B.-.-%20----.%20%2B%2B%2B%2B%2B%20%0A.----%20.%2B.%2B%2B%20%2B%2B.--%20--.%2B%2B%0A%2B%2B.-.%20----.%20%2B.-.%2B%20%2B%2B%2B%2B.%20%0A%3C%2B%2B%2B%5B%20-%3E%2B%2B%2B%20%3C%5D%3E%2B%2B%20%2B%2B.%3C%0A%3C%2Fp%3E%0A%3C%2Fbody%3E%0A%3C%2Fbody%3E%0A%20%20%3C%2Fhtml%3E%0A'));</script>
讯享网
辨别解码后是,url编码,在线工具解码UrlDecode解码/UrlEncode编码 GB2312 UTF8 - The X 在线工具 (the-x.cn):
讯享网<html>
<body>

<!DOCTYPE html>
<html>
<head>
    <title>Do You Know js</title>
<HTA:APPLICATION
  APPLICATIONNAME="Do You Know js"
  ID="Inception"
  VERSION="1.0"
  SCROLL="no"/>

<style type="text/css">
</head>
    <div id="feature">
            <div id="content
				</style>
                <h1 id="unavailable" class="loading">Building js.....</h1>
				<script type="text/javascript" language="javascript">
					function RunFile() {
          var WshShell = new ActiveXObject("WScript.Shell");
					WshShell.Run("notepad %windir%/Desktop/js.txt", 1, false);
          /* var oExec = WshShell.Exec("notepad"); */
					}
				</script>
        </div>
    </div>
<body>
	<input type="button" value="Implant Inception Here" onclick="RunFile();"/>
	<p style="color:white;">

+++++ ++[-> +++++ ++<]> +++.. ++.-. ++.-- --.++ ++.--
-.-.- --.++ ++++.
+.--- -..++ ++.<+ ++[-> +++<] >++.< +++[-
>---< ]>--- ---.+ ++++. -----
.+++. ...-- ---.+ ++++. ---.+ ++.-- ---.+ ++++. ---.. +++++ +.--- ----.
<++++ [->++ ++<]> ++.<+ +++[- >---- <]>-. ---.+
 +++++ .---- -.++. ++.+.
--.-- .<+++ +[->+ +++<] >++.< ++++[ ->--- -<]>-
.+.-. ---.+ ++.+. -.+++
+.--- --.<+ +++[- >++++ <]>++ .<+++ [->-- -<]>- ----. ----. +.+++ +.---
-.--- .+++. -..<+ +++[- >++++ <]>++
.<+++ +[->- ---<] >-.++ +++.- ----.
+++.. ---.+ ++.-- --.+. ..+++ +.-.- ----. +++++
.---- .+.++ ++.-- --.++
++.-. ----. +.-.+ ++++.
<+++[ ->+++ <]>++ ++.<
</p>
</body>
</body>
  </html>
'));</script>
辨别是Brainfuck/Ook!编码,使用在线工具解码:Brainfuck/Ook! Obfuscation/Encoding [splitbrain.org]
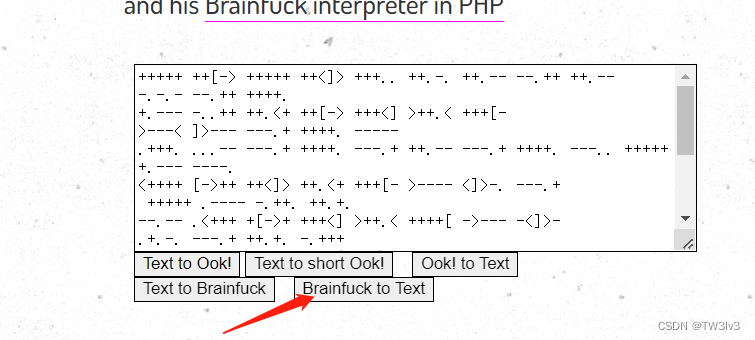
解出获得:
7337BDDDD327D
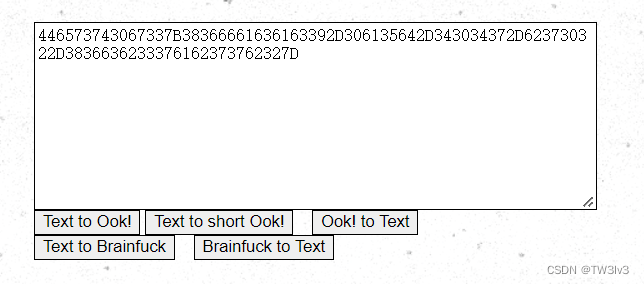
接着Hex转文字就可以,使用在线工具 HEX转字符 十六进制转字符 hex gb2312 gbk utf8 汉字内码转换 - The X 在线工具 (the-x.cn)
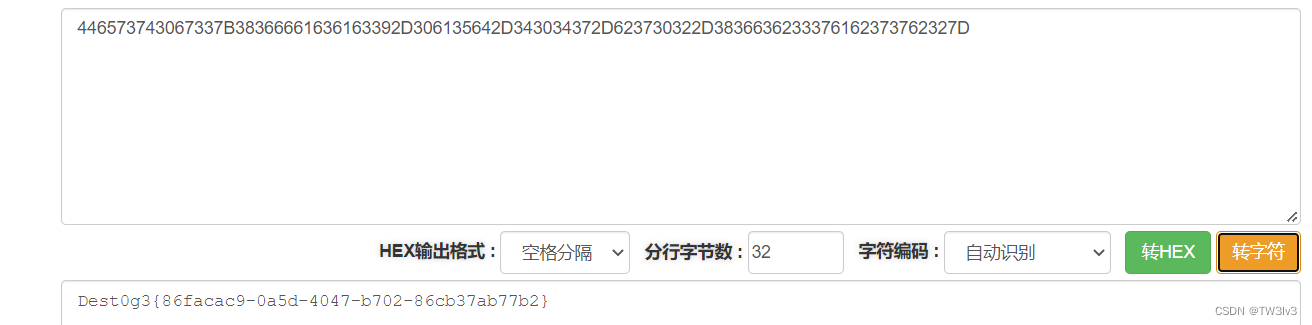
获取flag:Dest0g3{86facac9-0a5d-4047-b702-86cb37ab77b2}
StrangeTraffic
题目描述:
附件下载:https://files.buuoj.cn/files/c329bafcc0c060d62f8f99b2e7/StrangeTraffic.pcapng
做题过程:
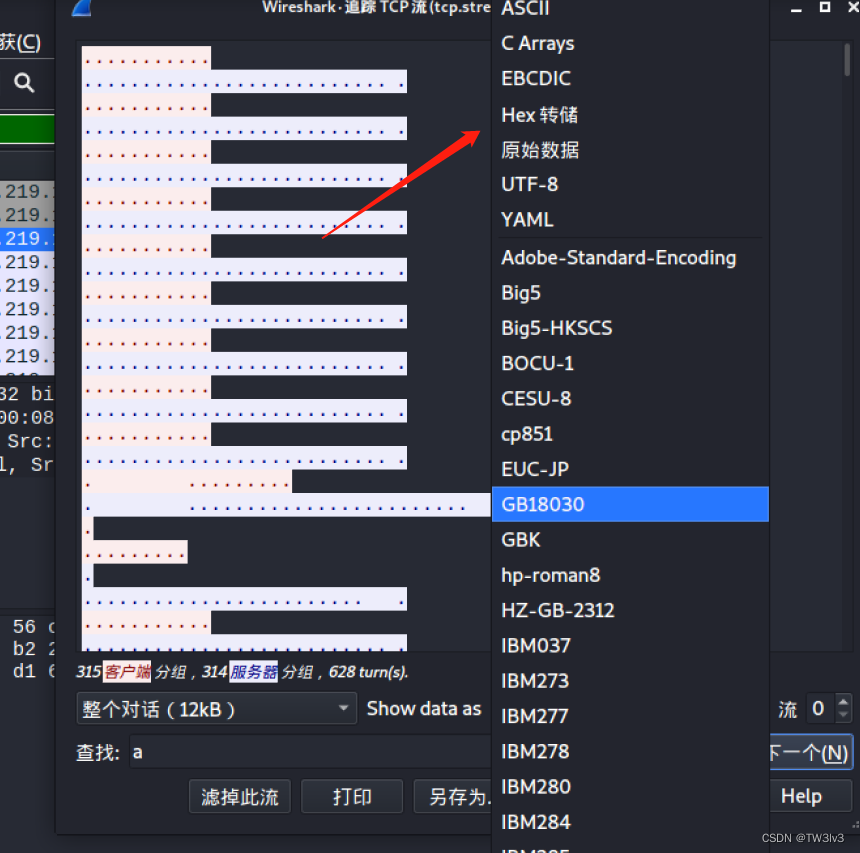
1、下载附件,虚拟机kali打开文件,wireshark分析,可以看出是mudbus工控流量。追踪TCP流,在流0处看到可疑的东西,将展现形式改为Hex转储
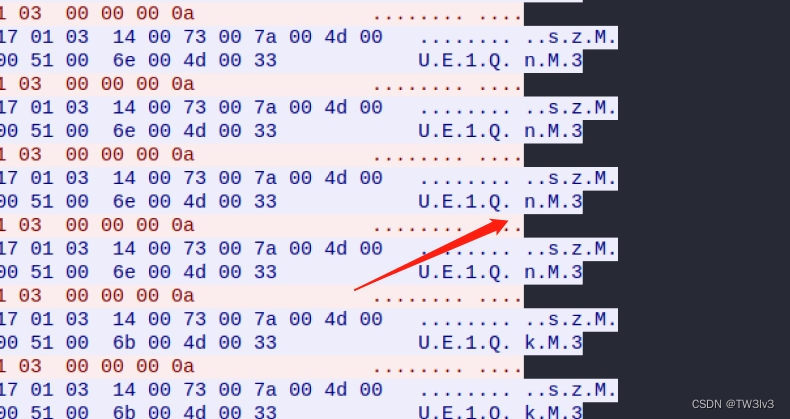
2、在尾部存在base64特征编码,手动提取:
RGVzdDBnM3szMUE1QkVBNi1GMjBELUYxOEEtRThFQS0yOUI0RjI1NzEwOEJ9
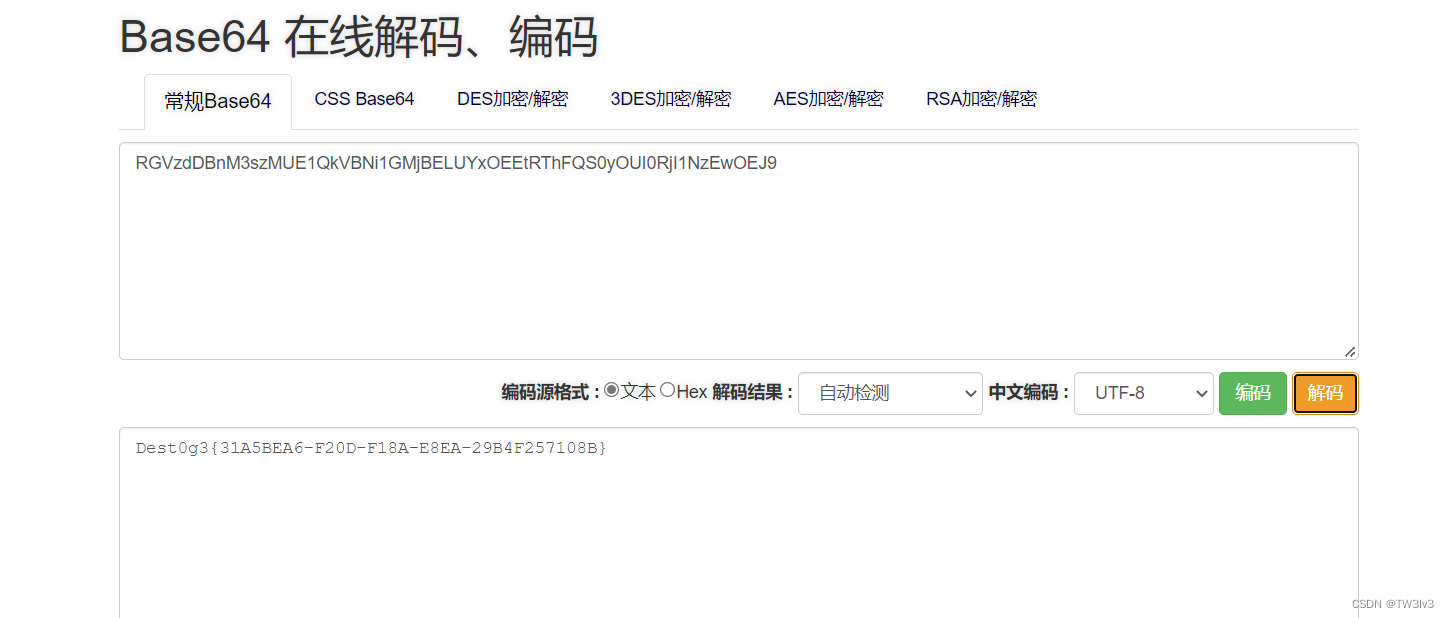
获取flag:Dest0g3{31A5BEA6-F20D-F18A-E8EA-29B4FB}
EasyWord
题目描述:Let the word tell u
附件下载:https://files.buuoj.cn/files/aae5e40774fcdb1b030f41/EasyWord.zip
做题过程:
下载附件,打开压缩包,得到一个加密的docm文件,hint提示说六位小写字母加密,并给出了第三位和第五位,于是考虑用工具AOPRT:
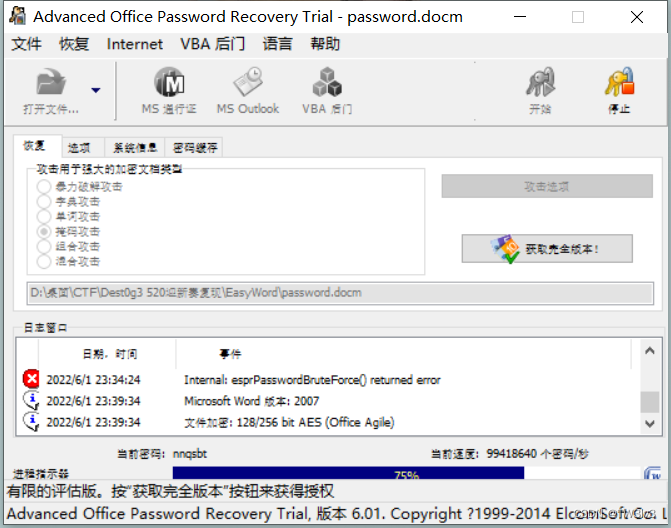
爆破了好几次,结果都不对,别放弃使用该方法。
Web
phpdest
题目描述:
附件下载:http://d10eb908-5734-4807-9b12-493d578d495c.node4.buuoj.cn:81/(环境在Buuctf一直都有,可以自行打开)
做题过程:
1、点开链接,获得解密源码,第一时间想到的是文件包含,堆叠注入。构建payload试一下:
?file=php://filter/read=convert.base64-encode/resource=flag.php
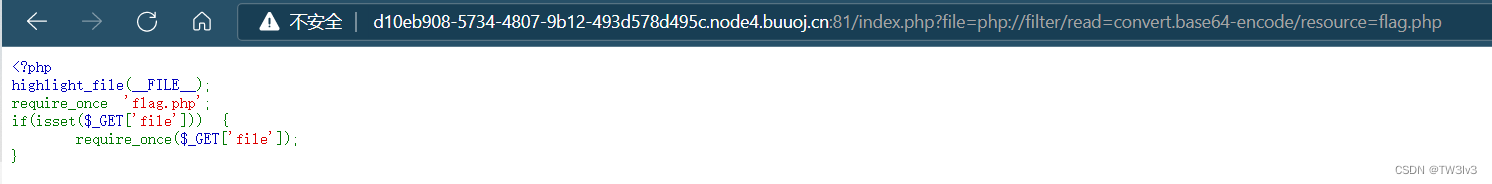
没有回显,对php代码审计,发现 require_once函数,发现干货了
require_once() 语句在脚本执行期间包括并运行指定文件。此行为和 require() 语句类似,唯一区别是如果该文件中的代码已经被包括了,则不会再次包括。
PHP最新版的小Trick,require_once包含的软链接层数较多时once的hash匹配会直接失效造成重复包含
/proc/[pid]记录了系统运行的信息状态,而/proc/self指的是当前进程(自身进程)的pid,就类似于类里面的this
/proc/self/root/是指向/的符号链接
构造payload
讯享网?file=php://filter/read=convert.base64-encode/resource/proc/self/root/proc/self/root/proc/self/root/proc/self/root/proc/self/root/proc/self/root/proc/self/root/proc/self/root/proc/self/root/proc/self/root/proc/self/root/proc/self/root/proc/self/root/proc/self/root/proc/self/root/proc/self/root/proc/self/root/proc/self/root/proc/self/root/proc/self/root/proc/self/root/proc/self/root/var/www/html/flag.php
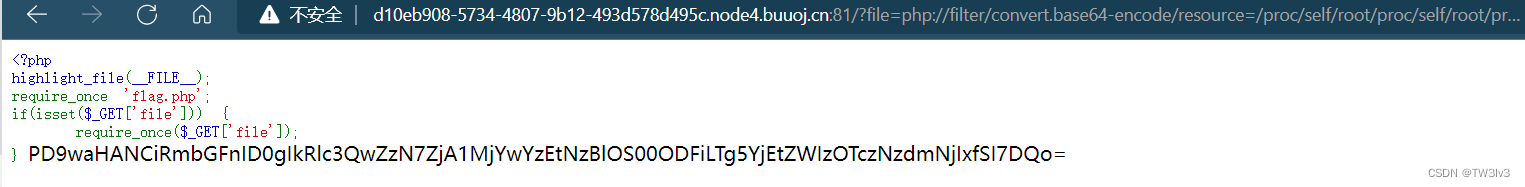
获得flag.php的源码,base64解码获得flag:
Dest0g3{f05260c1-70e9-481b-89b1-ebf621}
EasyPHP
题目描述:Post something
附件下载:d7cb2110-b7b2-4ff0-9ce7-a5788de17012.node4.buuoj.cn:81(环境在Buuctf一直都有,可以自行打开)
做题过程:
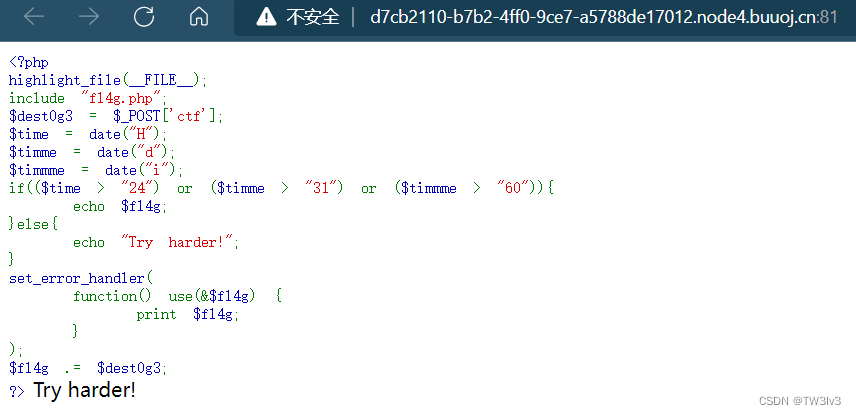
1、点开链接,获取界面:
2、没啥干的,直接代码审计
<?php highlight_file(__FILE__);//高亮显示,没啥用 include "fl4g.php";//读取fl4g.php文件 $dest0g3 = $_POST['ctf'];//对dest0g3传入参数‘ctf’ $time = date("H");//对时间的限制,下同 $timme = date("d"); $timmme = date("i"); if(($time > "24") or ($timme > "31") or ($timmme > "60")){//如果时间为假,则输出fl4g,反之输出"Try harder!",很显然时间不可能为假。 echo $fl4g; }else{ echo "Try harder!"; } set_error_handler(//看到这个函数,就有解了后有详解,既对传入参数进行比对,只要让他运行错误就行。 function() use(&$fl4g) { print $fl4g; } ); $fl4g .= $dest0g3; ?> Try harder!
版权声明:本文内容由互联网用户自发贡献,该文观点仅代表作者本人。本站仅提供信息存储空间服务,不拥有所有权,不承担相关法律责任。如发现本站有涉嫌侵权/违法违规的内容,请联系我们,一经查实,本站将立刻删除。
如需转载请保留出处:https://51itzy.com/kjqy/131463.html