
目录
原理概述
实验内容
实验目的
实验步骤
实验拓扑
实验编址
实验步骤
基本配置(此处仅以PC1为例)
实现组内通信、组间间隔
实现网络管理员对所有网络的访问
需要完整的配置命令大全的可以点击链接自取:华为eNSP各种设备配置命令大全PDF版资源-CSDN文库
原理概述
Hybrid接口既可以连接普通终端的接入链路又可以连接交换机间的干道链路,它允许多个VLAN的帧通过,并可以在出接口方向将某些VLAN帧的标签剥掉。
Hybrid接口处理VLAN帧的过程如下:
(1)收到一个二层帧,判断是否有 VLAN标签。没有标签,则标记上 Hybrid 接口的PVID,进行下一步处理;有标签,判断该Hybrid接口是否允许该VLAN的帧进入,允许则进行下一步处理,否则丢弃。
(2)当数据帧从Hybrid接口发出时,交换机判断VLAN在本接口的属性是Untagged还是Tagged。如果是Untagged,先剥离帧的VLAN标签,再发送;如果是Tagged,则直接发送帧。
通过配置Hybrid接口,能够实现对VLAN标签的灵活控制,既能够实现Access接口的功能,又能够实现Trunk接口的功能。
实验内容
实验目的
1、掌握配置Hybrid接口的方法;
2、理解Hybrid接口处理Untagged数据帧过程;
3、理解Hybrid接口处理Tagged数据帧过程;
4、理解Hybrid接口的应用场景。
实验步骤
1、基本配置;
2、实现组内通信、组间间隔;
3、实现网络管理员对所有网络的访问。
实验拓扑

实验编址
| 设备 | 接口 | IP地址 | 子网掩码 | 默认网关 |
| PC1 | Ethernet 0/0/1 | 192.168.1.1 | 255.255.255.0 | N/A |
| PC2 | Ethernet 0/0/1 | 192.168.1.2 | 255.255.255.0 | N/A |
| PC3 | Ethernet 0/0/1 | 192.168.1.3 | 255.255.255.0 | N/A |
| PC4 | Ethernet 0/0/1 | 192.168.1.4 | 255.255.255.0 | N/A |
| PC5 | Ethernet 0/0/1 | 192.168.1.100 | 255.255.255.0 | N/A |
实验步骤
基本配置(此处仅以PC1为例)
默认情况下,交换机的所有接口都是Hybrid类型,接口的PVID是VLAN 1。主机之间默认是可以相互通信的。

实现组内通信、组间间隔
<Huawei>sys [Huawei]sysname S1 [S1]vlan 10 [S1-vlan10]vlan 20 [S1-vlan20]interface e0/0/3 [S1-Ethernet0/0/3]port link-type access [S1-Ethernet0/0/3]port default vlan 10 [S1-Ethernet0/0/3]interface e0/0/2 [S1-Ethernet0/0/2]port link-type access [S1-Ethernet0/0/2]port default vlan 20 [S1-Ethernet0/0/2]interface e0/0/1 [S1-Ethernet0/0/1]port link-type trunk [S1-Ethernet0/0/1]port trunk allow-pass vlan all [S1-Ethernet0/0/1] <Huawei>sys [Huawei]sysname S2 [S2]vlan batch 10 20 [S2]interface e0/0/3 [S2-Ethernet0/0/3]port link-type access [S2-Ethernet0/0/3]port default vlan 10 [S2-Ethernet0/0/3]interface e0/0/2 [S2-Ethernet0/0/2]port link-type access [S2-Ethernet0/0/2]port default vlan 20 [S2-Ethernet0/0/2]interface e0/0/1 [S2-Ethernet0/0/1]port link-type trunk [S2-Ethernet0/0/1]port trunk allow-pass vlan all [S2-Ethernet0/0/1] 接下来可以使用display vlan命令查看接口和VLAN的对应关系。 再之后,测试PC1和PC3之间的连通性,以及PC1和PC2之间的连通性,可以发现前者是通的, 后者是不通的,此时已经满足需求。但使用Hybrid实现会更灵活。讯享网
讯享网[S1]interface e0/0/2 [S1-Ethernet0/0/2]undo port default vlan //恢复接口默认VLAN [S1-Ethernet0/0/2]port link-type hybrid //修改接口类型为默认的Hybrid类型 //使交换机在该接口转发VLAN20的帧时,剥离掉享用的VLAN Tag20,以untagged的方式发送给PC [S1-Ethernet0/0/2]port hybrid untagged vlan 20 [S1-Ethernet0/0/2]port hybrid pvid vlan 20 [S1-Ethernet0/0/2]interface e0/0/3 [S1-Ethernet0/0/3]undo port default vlan [S1-Ethernet0/0/3]port link-type hybrid [S1-Ethernet0/0/3]port hybrid untagged vlan 10 [S1-Ethernet0/0/3]port hybrid pvid vlan 10 在连接交换机S2的E0/O/1接口上修改端口类型为默认的Hybrid类型,并使用porthybrid tagged vlan 10 20 命令设置该链路仅接收带有VLAN Tag 10和20的帧,而交换机也仅转发VLAN 10和 VLAN 20的帧到该链路。一 般该命令配置在交换机互连的链路接口之上。 [S1-Ethernet0/0/3]interface e0/0/1 [S1-Ethernet0/0/1]undo port trunk allow-pass vlan all [S1-Ethernet0/0/1]port trunk allow-pass vlan 1 [S1-Ethernet0/0/1]port link-type hybrid [S1-Ethernet0/0/1]port hybrid tagged vlan 10 20 [S1-Ethernet0/0/1] S2上做同样的配置 [S2]interface e0/0/2 [S2-Ethernet0/0/2]undo port default vlan [S2-Ethernet0/0/2]port link-type hybrid [S2-Ethernet0/0/2]port hybrid untagged vlan 20 [S2-Ethernet0/0/2]interface e0/0/3 [S2-Ethernet0/0/3]undo port default vlan [S2-Ethernet0/0/3]port link-type hybrid [S2-Ethernet0/0/3]port hybrid untagged vlan 10 [S2-Ethernet0/0/3]interface e0/0/1 [S2-Ethernet0/0/1]undo port trunk allow-pass vlan all [S2-Ethernet0/0/1]port trunk allow-pass vlan 1 [S2-Ethernet0/0/1]port link-type hybrid [S2-Ethernet0/0/1]port hybrid tagged vlan 10 20 [S2-Ethernet0/0/1] 接下来可以使用display vlan命令查看接口和VLAN的对应关系。 再之后,测试PC1和PC3之间的连通性,以及PC1和PC2之间的连通性,可以发现前者是通的, 后者是不通的。
实现网络管理员对所有网络的访问
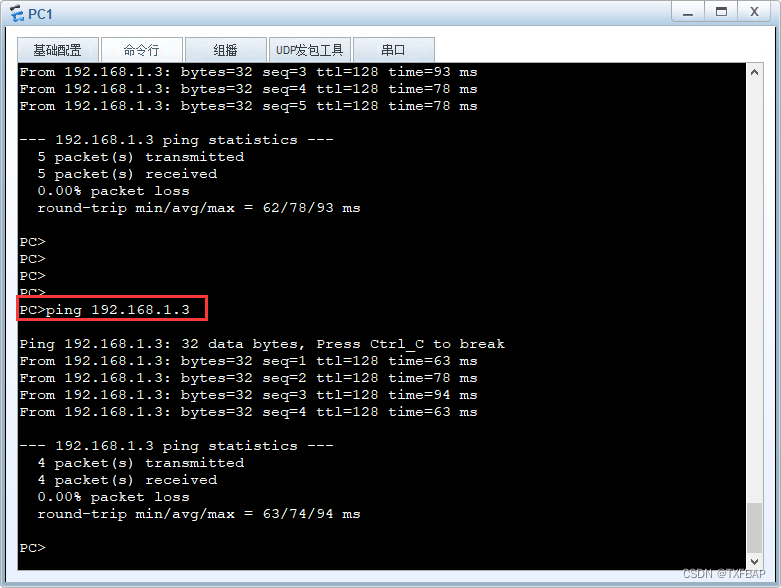
第三步:实现网络管理员对所有网络的访问 配置S1交换机,E O/O/4接口是网络管理员的PC终端,属于VLAN 30,该接口收到的PC 发送的Untagged帧要能够发送至VLAN 30中,配置port hybrid pvid vlan 30命令设置 Untagged帧加入至VLAN 30。 S1交换机收到VLAN 10、VLAN 20和 VLAN 30的帧也要能够从该接口发送至PC,配置 port hybrid untagged vlan 10 20 30命令使得上述3个VLAN的帧会以Untagged的方式 从该接口发送出去。 <S1>sys [S1]vlan 30 [S1-vlan30]interface e0/0/4 [S1-Ethernet0/0/4]port hybrid pvid vlan 30 [S1-Ethernet0/0/4]port hybrid untagged vlan 10 20 30 [S1-Ethernet0/0/4]interface e0/0/2 [S1-Ethernet0/0/2]port hybrid untagged vlan 20 30 [S1-Ethernet0/0/2]interface e0/0/3 [S1-Ethernet0/0/3]port hybrid untagged vlan 10 30 [S1-Ethernet0/0/3]interface e0/0/1 [S1-Ethernet0/0/1]port hybrid tagged vlan 10 20 30 [S1-Ethernet0/0/1] [S2]interface e0/0/1 [S2-Ethernet0/0/1]port hybrid tagged vlan 10 20 30 [S2-Ethernet0/0/1]interface e0/0/2 [S2-Ethernet0/0/2]port hybrid untagged vlan 20 30 [S2-Ethernet0/0/2]interface e0/0/3 [S2-Ethernet0/0/3]port hybrid untagged vlan 10 30 [S2-Ethernet0/0/3] 接下来测试连通性: 1、PC5分别测试与PC1和PC2之间的连通性(都可以通信)——PC5可以访问所有网络; 2、PC1分别测试与PC2和PC4之间的连通性(不通)——不同部门之间不可通信; 3、PC1与PC3之间测试连通性(通)——同一部门之间可以相互通信。测试结果:
PC5分别测试与PC1和PC2之间的连通性(都可以通信)——PC5可以访问所有网络

PC1分别测试与PC2和PC4之间的连通性(不通)——不同部门之间不可通信;

PC1与PC3之间测试连通性(通)——同一部门之间可以相互通信。
版权声明:本文内容由互联网用户自发贡献,该文观点仅代表作者本人。本站仅提供信息存储空间服务,不拥有所有权,不承担相关法律责任。如发现本站有涉嫌侵权/违法违规的内容,请联系我们,一经查实,本站将立刻删除。
如需转载请保留出处:https://51itzy.com/kjqy/130423.html